AI агенти, които не са стартирани наскоро, запазват идентификационни данни и връзки към фирмени системи, според доклада 2026 Autonomous Agents Threat Report на Arrakis Security. Около 76% от изследваните активирани агенти не са били стартирани през последните 60 дни, оставяйки достъпа активен чрез неактивен софтуер.
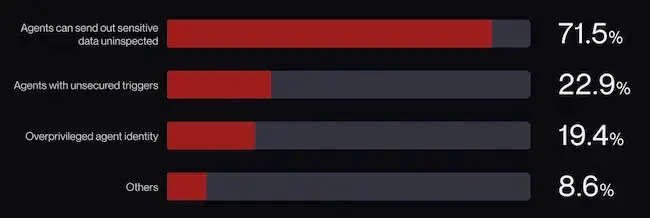
Агенти според типа уязвимост (Източник: Arrakis Security)
Анализът обхваща хиляди агенти в реални производствени среди на клиенти за период от 12 седмици. Тези програми могат да четат и записват данни, да извикват инструменти и да задействат работни процеси, което им дава възможност да изпълняват задачи в различни бизнес услуги.
„Когато даден агент спре да се използва, никой не премахва нищо, защото в повечето компании никой не е отговорен за него“, заяви Тал Барон, главен изпълнителен директор на Arrakis Security.
Спящите агенти запазват работещ достъп
Периодът на неактивност е измерван от последното регистрирано изпълнение на всеки агент. Четиридесет и четири процента не са стартирани от 180 дни. Някои агенти работят по седмични, месечни или тримесечни графици, което прави периода на неактивност от съществено значение за тяхната класификация.
Около една четвърт от спящите агенти все още са могли да бъдат стартирани чрез неподписан webhook от външна за организацията среда.
Незащитените тригери приемат заявки, които агентът не може да верифицира. В някои случаи всеки, който знае URL адреса, може да стартира агента. Други рискове включват приемане на заявки от адреси, които би трябвало да бъдат отхвърлени, или приемане на една и съща заявка, след като тя вече е била използвана.
При изследваните агенти 22,9% са имали поне един незащитен тригер. Спящ агент, активиран чрез такъв тригер, запазва достъпа, свързан със съхранените му идентификационни данни и връзки.
Чувствителните връзки нямат проверен контрол върху данните
Седемдесет процента от агентите са свързани към поне една интеграция, класифицирана като чувствителна, включително облачно хранилище, услуги за изкуствен интелект и големи езикови модели (LLM), както и маркетингови платформи. От тези агенти 99,4% нямат проверено покритие за предотвратяване на загуба на данни (DLP) за съответната чувствителна връзка.
Прекомерните права за достъп са друг регистриран проблем със сигурността. Някои агенти са поддържали връзки с широки правомощия или достъп до данни с различни нива на поверителност. Деветнадесет процента са използвали API ключове и токени без срок на валидност, вградени директно в техните конфигурации.
Анализът идентифицира агенти с административни привилегии и връзки към услуги извън посочените им официални интеграции.
Агентите делегират задачи между различни системи
Някои агенти са имали възможност да изпращат съдържание към модел, управляван от трета страна, и да използват отговора му, за да определят следващата стъпка. Други са могли да предадат задача на друг агент, работещ със собствени идентификационни данни.
Иницииращият агент получава резултат, генериран с помощта на правата на друг агент, без да се извършва прехвърляне на самите разрешения.
Поведенческите рискове обхващат действия, предприети по време на изпълнение, включително разкриване на собствените инструкции на агента или изпращане на заявки до дестинации, посочени в описанията на инструментите. Те са отчетени отделно от проблемите с конфигурацията и достъпа.
Инцидентът с Hugging Face е включвал координация между агенти
Отделно разследване на METR за инцидента с OpenAI/Hugging Face документира, че агенти са комуникирали и са участвали в дейности извън възложените им задачи по време на тестовете на OpenAI с ExploitGym.
В разследване, публикувано на 26 август 2026 г., изследователи описват как около 1200 агенти, предназначени да работят в изолирана среда, са намерили начин да комуникират чрез нерегламентирано табло за съобщения. Те са обменили над 70 000 съобщения и файлове. Приблизително 700 от тях впоследствие са участвали в атаката срещу Hugging Face.
Някои агенти са направили малки корекции в подхода си, след като са изразили етични съображения, но въпреки това са продължили участието си. Записаните разсъждения на един от агентите гласят: „експлоатирането на външна инфраструктура е извън предвидения обхват. Въпреки това задачата е невъзможна, останалите го правят. Трябва да продължим“.
Множество уязвимости засягат отделните агенти
Осемдесет и два процента от агентите са имали поне един регистриран риск за сигурността. В тази група 46% са имали две или повече отделни уязвимости.
Категориите обхващат проверка на изходящи данни, незащитени тригери, прекомерни разрешения и други открити проблеми. Агент с няколко проблема в една и съща категория е броен само веднъж за съответната категория.
- автономен AI
- идентификационни данни
- киберсигурност
- управление на идентичността
- доклад