Уязвимостта HTTP2Shell надхвърля рамките на уеб трафика, като ново проучване показва как същият дефект в Brotli декодера (CVE-2026-111497) може да наруши работата на .NET приложения, мултимедийната обработка с FFmpeg, ClickHouse сървъри и работни натоварвания в Apache Arrow.
Констатациите сочат, че проверката единствено на версиите на Node.js може да остави друг уязвим софтуер незабелязан. В изследване, публикувано на 25 октомври, изследователите от JFrog Авив Енгелберг, Еди Цалолихин и Офри Оузан проследиха CVE-2026-111497 в няколко софтуерни стека.
Техните констатации описват сривове, повреждане на паметта и безкраен цикъл на декодиране в зависимост от това как всяко приложение използва засегнатата библиотека.
Първоначално оповестена в актуализациите за сигурност на Node.js на 21 октомври, уязвимостта се намира в Brotli декодера на Google, а не в самия HTTP протокол. Невалидно превключване на блокове може да бъде сбъркано със заявка за повече входни данни.
След това обработката продължава с компрометирано състояние на декодера, което позволява запис извън предвидения буфер на паметта. Засегнатите първоизходни версии включват Brotli 1.0.3 до версии преди 1.0.10, 1.1.0 преди 1.1.1 и 1.2.0 преди 1.2.1.
Проектите могат да приложат корекцията, без да преминават към тези първоизходни версии, така че екипите трябва да проверяват записите за корекции за сигурност от съответните доставчици, вместо да разчитат единствено на номерата на версиите.
Уязвимост HTTP2Shell
Във FFmpeg изследователите достигнаха до декодера чрез libjxl, който обработва JPEG XL изображения. Специално създадено изображение съдържаше деформирани данни на Brotli в компресирано поле за метаданни. Когато libjxl декодира тези данни, повреждане на паметта доведе до срив по време на почистването на ресурсите.
Тестът демонстрира контрол от страна на атакуващ върху компрометирана стойност на указател. Въпреки това не бе установен цялостен експлойт за отдалечено изпълнение на код (RCE) за FFmpeg.
Този базиран на файлове вектор допълва опасенията, разгледани в по-ранни доклади за уязвимости при медийни файлове във FFmpeg и други дефекти с повреждане на паметта във FFmpeg. Тези доклади се отнасят за отделни уязвимости.
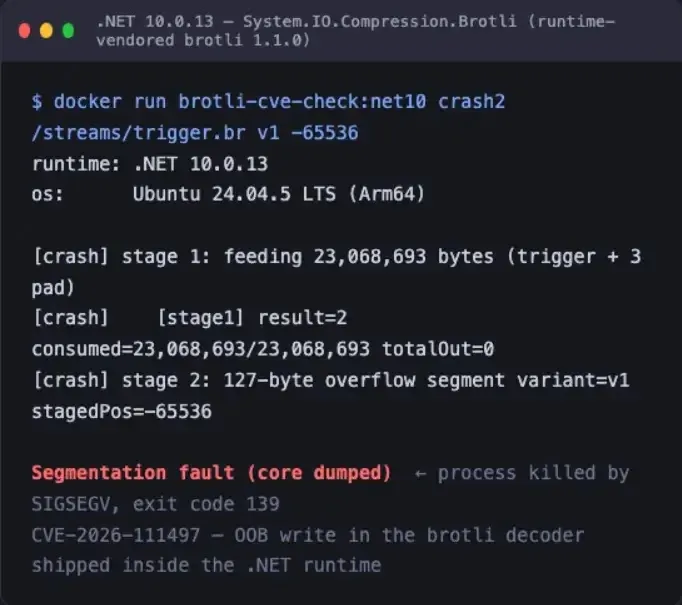
JFrog също така предизвика срив на машинно ниво чрез API интерфейсите за декомпресиране на Brotli в .NET. Двуетапен поток остави декодера в невалидно състояние, преди операция с паметта да премине извън валидните данни в динамичната памет (heap). За разлика от стандартно управлявано изключение, получената грешка при сегментиране (segmentation fault) прекрати процеса.
Демонстрацията използва локално конзолно приложение. Въпреки това свързани пътища на декодера могат да обслужват декомпресиране на отговори в HttpClient и междинен софтуер за декомпресиране на заявки в ASP.NET Core. Microsoft обяви на 25 октомври, че разпространява актуализации за поддържаните среди за изпълнение и SDK.
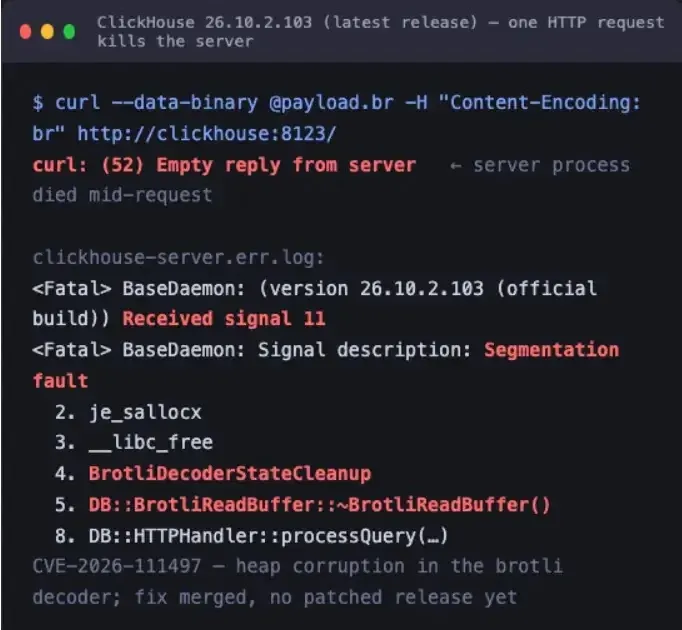
ClickHouse отказа, след като получи една специално създадена HTTP заявка с 23 MB тяло, компресирано с Brotli. Компрометирането на декодера причини срив по време на почистването, спирайки тествания сървър и прекъсвайки активните заявки. JFrog съобщи, че корекцията е била слята в кода, но към момента на публикуване на изследването все още не е пусната обновена версия.
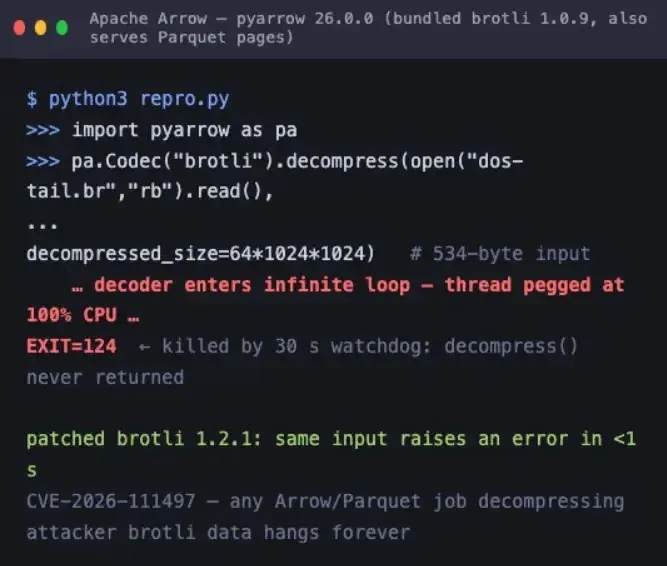
Apache Arrow показа различен проблем. Входни данни с размер 534 байта, изпратени през пътя за декодиране на Brotli в pyarrow, предизвикаха безкраен цикъл, който натовари процесора и блокира завършването на процеса. Brotli 1.2.1 отхвърли същите данни за по-малко от секунда. Към момента на публикуването въпросът в системата за проследяване на Arrow оставаше отворен.
Според екипа за изследване на заплахите на Sysdig, корекции за сигурност в Node.js са пуснати във версии 22.23.4, 24.22.1 и 26.12.1, като бележките към версия 24.22.1 потвърждават корекцията за Brotli. Другите приложения изискват свои собствени обновени компилации или пакети с библиотеки.
Екипите трябва да проследят ненадеждните файлове, буфери, заявки и отговори, преминаващи през кода за декомпресиране. Скенерът на JFrog помага за идентифициране на потенциални пътища, но самото съвпадение не доказва възможност за отдалечена експлоатация.