Критична уязвимост в Citrix NetScaler ADC и NetScaler Gateway се експлоатира за изпълнение на команди на изложени устройства, инсталиране на уеб шелове и разпространение на зловреден софтуер.
Проследявана като CVE-2026-88771, уязвимостта позволява на неавтентифициран атакуващ да изпълнява команди дистанционно. Citrix я оповести на 27 септември 2026 г. и потвърди експлоатацията на устройства, които не са били защитени чрез актуализация.
Уязвимостта е оценена с 9.8 по CVSS v3.1 и 9.5 по CVSS v4.0 според доклада на Zscaler ThreatLabz. Тази дейност буди безпокойство, тъй като устройствата NetScaler често се намират на границата на корпоративните мрежи и управляват отдалечения достъп или трафика към приложенията.
Един уеб шел може да предостави начин за повторно проникване в компрометирано устройство, докато отделен имплант от зловреден софтуер може да даде на атакуващите допълнителна опора.
Кампанията показва също защо самото инсталиране на корекции за сигурност може да не е достатъчно: организациите трябва да проверят дали атакуващите вече не са променили файлове, настройки или системни регистрационни файлове.
Изследователи от Zscaler ThreatLabz идентифицираха поетапна верига за експлоатация, която използва отравяне на системните дневници (log poisoning), изпълнение на команди, опити за разполагане на уеб шелове и доставка на FreeBSD имплант със зловреден софтуер.
Техният технически анализ на CVE-2026-88771 сочи, че атакуващите първо са разположили кодирано съдържание в уеб регистрационните файлове за достъп, след което са изпратили специално конструирани заявки за автентикация, предназначени да задействат уязвим диагностичен процес.
Хакери експлоатират критична RCE уязвимост в Citrix NetScaler
При наблюдаваната активност заявките към често срещани уеб пътища в NetScaler са носили отличителен маркер „INDEX:“ и кодирано съдържание в полето User-Agent.
Тези заявки са имали за цел контролирани от атакуващия данни да бъдат записани в регистрационните файлове за достъп; първоначалната заявка сама по себе си не е изпълнявала пълния зловреден код. След това атакуващите са изпращали заявки за автентикация, съдържащи текст, наподобяващ съобщение за грешка от Packet Processing Engine.
Уязвимият процес — Perl диагностичен скрипт — впоследствие е обработвал съвпадащите записи в дневника. Според Zscaler скриптът не е обработвал по сигурен начин контролираните от атакуващия символи в подправеното съобщение.
Когато скриптът обработи отровен запис, добавените команди са можели да се изпълнят с неговите привилегии. Този забавен метод помага да се обясни защо заявка, която изглежда като обикновен уеб трафик или трафик за вход, може да бъде част от по-голям опит за компрометиране на устройство.
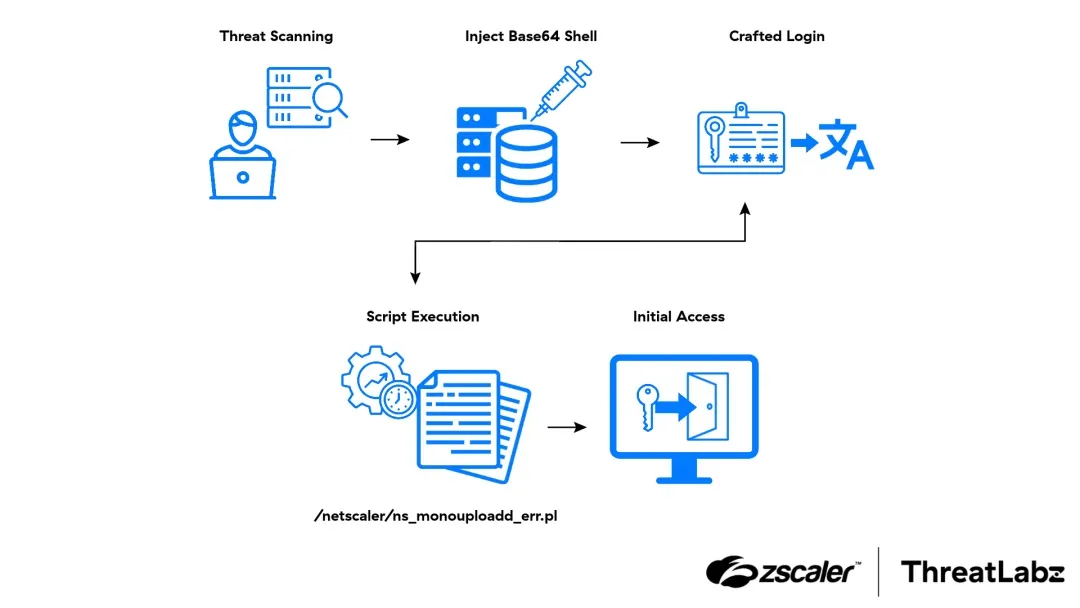
Наблюдаваните зловредни кодове са правили опити да създадат файлове с уеб достъп, да активират обработката на PHP или Perl в уеб сървъра и да инсталират файлове с имена Nx_7508.php и Nx_7508.pl.
Изследователите също така са забелязали опити за изтегляне и изпълнение на 64-битов FreeBSD бинарен файл с име kw2-freebsd-x64-s11. Zscaler съобщава, че инфраструктурата за изтегляне се е появявала и в дейност, насочена срещу Magento и Adobe Commerce с уязвимостта CVE-2026-75650, известна като StyleSmuggler.
Това застъпване е следа за разследване, а не доказателство, че един и същ автор на заплахата е извършил и двете кампании. Това не е първият път, в който атакуващи използват недостатъци в NetScaler, за да оставят уеб шелове.
Cyber Security News по-рано съобщи за уеб шелове върху хакнати устройства Citrix NetScaler и за отделна кампания, включваща zero-day уязвимости в Citrix NetScaler и зловреден софтуер.
Тези по-ранни доклади представляват полезен контекст, но се отнасят за различни инциденти и не бива да се разглеждат като доказателство, че отговорни са същите извършители.
Какво трябва да направят организациите
Коригираните версии на Citrix, посочени в доклада на Zscaler, са NetScaler ADC и Gateway 14.1-73.46 или по-нови, както и 13.1-64.29 или по-нови. Докладът посочва също 14.1-73.46 FIPS или по-нови за 14.1-FIPS, както и 13.1.37.283 или по-нови за 13.1-FIPS и 13.1-NDcPP.
Администраторите трябва да проверят точната версия за своя продукт и незабавно да извършат надграждане. Преди актуализирането запазете съответните доказателства, където е възможно, включително отдалечени syslog данни, пакети за техническа поддръжка и налични core dump файлове.
След това прегледайте регистрационните файлове за автентикация и уеб достъп за подозрителни стойности на „INDEX:“ в User-Agent, подправени съобщения за грешка „pitboss PPE“, неочаквани заявки към изброените по-долу пътища и инициирани от устройството връзки към непознати хостове.
Също така проверете за неодобрени уеб файлове, променени настройки на уеб сървъра и подозрителни процеси. Ако има съмнение за компрометиране, изолирайте устройството, като същевременно запазите доказателствата, и подменете идентификационните данни, токените и сертификатите, до които то е имало достъп.
Отстраняването на уязвимостта предотвратява по-нататъшната ѝ експлоатация, но само по себе си не премахва съществуващ уеб шел или имплант. Свързаните материали за друга критична уязвимост в NetScaler и предишна експлоатация на NetScaler могат да помогнат на екипите да сравнят настоящата дейност с по-ранни оповестявания.
Слабостите и кампаниите се различават, така че реагиращите на инциденти екипи трябва да използват посочените по-долу индикатори за този инцидент и да проверят съответните насоки от производителя за всяка отделна уязвимост.
Индикатори за компрометиране (IoCs):-
| Тип | Индикатор | Контекст |
|---|---|---|
| Изходящ IP адрес | 45.153.212[.]101 | Докладван адрес на източника |
| Изходящ IP адрес | 46.233.40[.]20 | Докладван адрес на източника |
| Изходящ IP адрес | 46.236.167[.]143 | Докладван адрес на източника |
| Изходящ IP адрес | 46.33.33[.]95 | Докладван адрес на източника |
| Изходящ IP адрес | 49.150.197[.]119 | Докладван адрес на източника |
| Изходящ IP адрес | 78.190.152[.]64 | Докладван адрес на източника |
| Изходящ IP адрес | 81.10.79[.]197 | Докладван адрес на източника |
| Изходящ IP адрес | 82.167.14[.]7 | Докладван адрес на източника |
| Изходящ IP адрес | 95.105.74[.]172 | Докладван адрес на източника |
| Изходящ IP адрес | 100.38.125[.]66 | Докладван адрес на източника |
| Изходящ IP адрес | 102.213.132[.]123 | Докладван адрес на източника |
| Изходящ IP адрес | 102.222.146[.]45 | Докладван адрес на източника |
| Изходящ IP адрес | 103.181.212[.]245 | Докладван адрес на източника |
| Изходящ IP адрес | 103.197.249[.]161 | Докладван адрес на източника |
| Изходящ IP адрес | 103.83.146[.]100 | Докладван адрес на източника |
| Изходящ IP адрес | 111.92.128[.]89 | Докладван адрес на източника |
| Изходящ IP адрес | 114.145.49[.]215 | Докладван адрес на източника |
| Изходящ IP адрес | 120.244.160[.]182 | Докладван адрес на източника |
| Изходящ IP адрес | 125.62.88[.]26 | Докладван адрес на източника |
| Изходящ IP адрес | 130.12.182[.]7 | Докладван адрес на източника |
| Изходящ IP адрес | 154.183.158[.]198 | Докладван адрес на източника |
| Изходящ IP адрес | 154.241.254[.]9 | Докладван адрес на източника |
| Изходящ IP адрес | 174.60.63[.]37 | Докладван адрес на източника |
| Изходящ IP адрес | 177.52.203[.]23 | Докладван адрес на източника |
| Изходящ IP адрес | 183.63.88[.]227 | Докладван адрес на източника |
| Изходящ IP адрес | 190.117.56[.]56 | Докладван адрес на източника |
| Изходящ IP адрес | 195.62.37[.]119 | Докладван адрес на източника |
| Изходящ IP адрес | 207.48.184[.]10 | Докладван адрес на източника |
| Сървър за изтегляне | 209.141.43[.]95 | Сървър, свързан с изтеглянето на злонамерен код за FreeBSD |
| Изтеглен файл | kw2-freebsd-x64-s11 | Име на файла на импланта за FreeBSD x64 |
| Път до файл | /var/kw2s11 | Докладван целеви път за зловредния софтуер |
| Уеб шел / имена на файлове | Nx_7508.php, Nx_7508.pl | Имена, използвани при наблюдаваните опити за внедряване |
| Файл за снемане на цифров отпечатък | Nx_7508.html | Име, използвано при наблюдавано снемане на цифров отпечатък от устройството |
| Маркер за User-Agent | INDEX: | Маркер, свързан с поетапно подготвено съдържание в логовете за достъп |
| Маркер в лога за удостоверяване | pitboss PPE | Фалшифициран текст за неуспех, наблюдаван в манипулирани заявки |
| HTTP път | /logon/LogonPoint/tmindex.html | Наблюдаван път на заявка |
| HTTP път | /logon/LogonPoint/index.html | Наблюдаван път на заявка |
| HTTP път | /vpn/index.html | Наблюдаван път на заявка |
| HTTP път | /logon/tmindex.html | Наблюдаван път на заявка |
Забележка: IP адресите и домейните са умишлено обезвредени (напр. [.]), за да се предотврати случайно разрешаване или създаване на хипервръзки. Възстановявайте функционалността им само в контролирани платформи за анализ на заплахи (threat intelligence) като MISP, VirusTotal или вашата SIEM система.
Актуализирайте защитите си срещу нов зловреден софтуер веднага щом се появи. Интегрирайте канали за анализ на заплахи (TI Feeds) с данни от 16 000 SOC центъра.