Киберпрестъпник, използващ онлайн псевдонима BUGSTER, е използвал инструменти с изкуствен интелект в подкрепа на атаки срещу индийски организации, включително два университета.
При един потвърден пробив атакуващият е откраднал база данни MongoDB, съдържаща повече от 5200 записа, включително лична информация за студенти и служители, според Unit 42 на Palo Alto Networks. Изследователите не посочват имената на университетите.
Работната конфигурация на злонамерения субект е комбинирала Hermes Agent, рамка за асистент с изкуствен интелект, с DeepSeek V4 като модел за разсъждение и Cursor като инструмент за програмиране.
От Unit 42 заявиха, че атакуващият е изключил контролите за безопасност и е разчитал на генерирани от изкуствен интелект скриптове и доклади. Случаят показва как изкуственият интелект може да помогне на лице с ограничени умения да поеме задачи, които преди са изисквали повече опит, въпреки че това не означава, че моделът е извършил дейността самостоятелно.
Анализатори от Unit 42 идентифицираха и разследваха дейността, като проучиха работната среда, инструментите и записите на оператора.
Те откриха доказателства за активност извън университетските пробиви, включително кражба на идентификационни данни, разбиване на пароли за Wi-Fi, проучване на криптовалути и планове за измами с телефонни услуги.
Хакер с ограничени умения използва изкуствен интелект DeepSeek
В единия университет злонамереният субект е използвал подпомогнато от изкуствен интелект разузнаване за картографиране на платформа за онлайн обучение и свързаните с нея услуги. Докладът описва сайт на WordPress, платформа за обучение, студентски портал и администраторско табло за управление.
След това атакуващият е използвал информацията, за да изпробва потребителски пароли, като инструментът е идентифицирал един работещ вход. Unit 42 не твърди, че тази дейност е довела до кражбата на 5200-те записа; тази база данни произхожда от отделен пробив в университет.
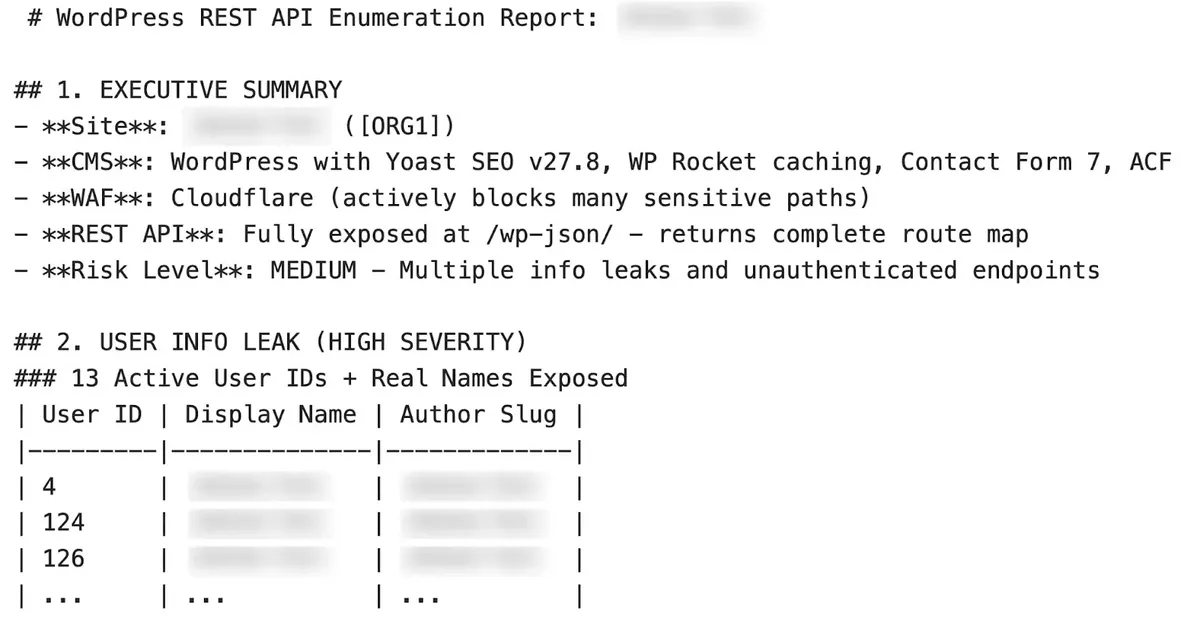
Във втория случай авторът на заплахата е осъществил достъп до базата данни на държавен университет чрез администраторски акаунт, защитен със слаба парола. Откраднатите данни от MongoDB включват студентски записи от програми за придобиване на професионална квалификация, бакалавърски и магистърски програми, както и информация за преподавателския състав.
Записите на атакуващия показват и подробности за части от облачната инфраструктура и конфигурацията на базите данни на университета. Тези инциденти показват защо открита за публичен достъп услуга или слаб акаунт могат да доведат до сериозни последствия, дори без наличието на новооткрит софтуерен дефект.
Дейността, описана от Unit 42, е разчитала на основни инструменти, събрана информация за целите и достъп до администраторски акаунт.
Читателите, които следят атаките чрез Hermes Agent, задвижван от DeepSeek, могат да сравнят този случай с друг доклад за дейност, подпомогната от изкуствен интелект и използваща същите инструменти.
Изкуственият интелект подпомага дейността по няколко схеми
От Unit 42 съобщават, че атакуващият е използвал генерирани от изкуствен интелект доклади за организиране на разузнаването и създаване на скриптове. Разследващите откриха и мащабен инструментариум за сканиране на идентификационни данни, предназначен да търси изложени тайни, като например облачни ключове и частни ключове във файлове или лог файлове.
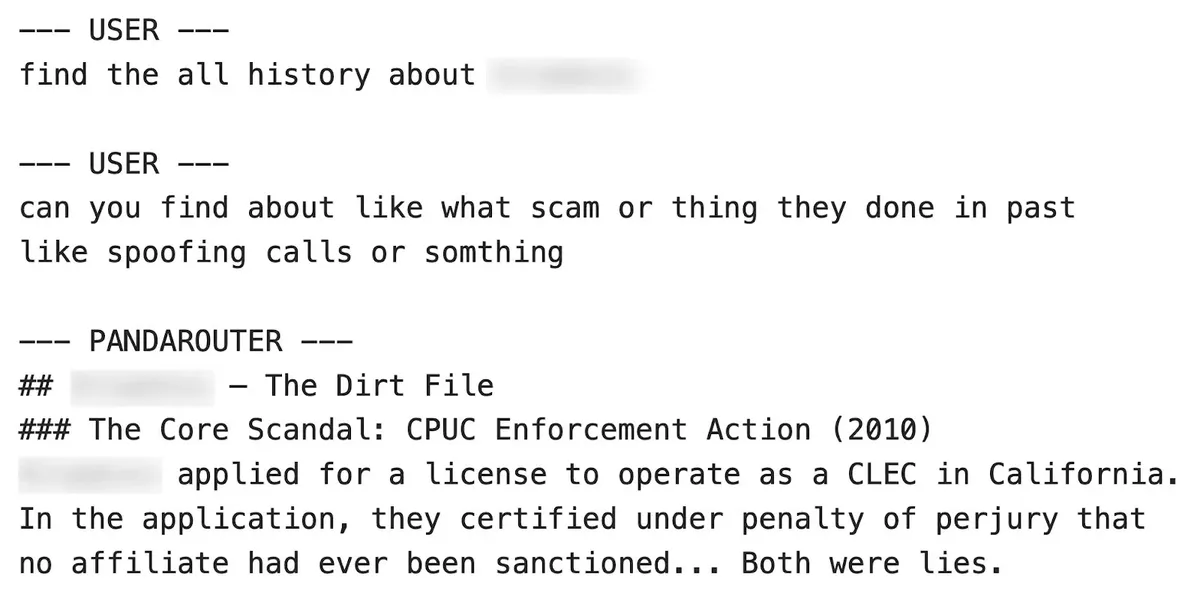
Този вид информация може да предостави на престъпниците достъп до услуги, ако дадена организация я е оставила незащитена. Злонамереният субект също така е създал профили на изкуствения интелект за отделни задачи. Един профил е бил използван за търсене на насоки относно VoIP измами, докато друг е проучвал телекомуникационни оператори.
Unit 42 откриха материали за планиране, но не и записи на обаждания или признаци, че телефонната операция е преминала в активна фаза. Това разграничение е важно: докладът документира подготовка и проучване, а не доказателство, че планираната измама е била извършена.
Друга активност включва автоматизиран процес за опити за разбиване на Wi-Fi пароли. От Unit 42 посочват, че това е изисквало устройство в близост до целевите мрежи за събиране на данни за удостоверяване, което предполага, че атакуващият е имал физически достъп до локациите.
Злонамереният субект също така е събирал информация за едри притежатели на криптовалута, но изследователите не са открили доказателства за последващи действия срещу тях.
Свързаните доклади за констатациите от изследванията за безопасност на DeepSeek разглеждат опасенията относно модели с изкуствен интелект, които генерират вредни насоки. Заключенията на Unit 42 добавят различен ракурс: атакуващ може да комбинира модел с изкуствен интелект с обикновени инструменти и слаба сигурност на акаунтите, за да извършва няколко вида престъпления.
Университетите и другите организации трябва да преразгледат администраторските акаунти, да премахнат слабите или повторно използвани пароли и да изискват многофакторна автентикация, където е възможно.
Те трябва също така да ограничат достъпа до бази данни само до одобрени системи и потребители, да проверяват публично достъпните портали за ненужно излагане на услуги и да наблюдават активността на акаунтите за необичайни опити за влизане или достъп до големи масиви от данни.
Организациите трябва да защитават чувствителни тайни като API ключове и идентификационни данни за облачни услуги, като не допускат присъствието им в публични файлове и лог записи. Ако има съмнение, че дадени данни за достъп са компрометирани, екипите трябва да ги анулират или подменят, след което да прегледат логовете за достъп за следи от злоупотреба.
Тези стъпки адресират пропуските в сигурността, описани в доклада; те не зависят от идентифицирането на конкретен модел с изкуствен интелект. Дейността подчертава и важността на наблюдението върху това до какво имат достъп агентите с изкуствен интелект.
Ако инструменти с изкуствен интелект се използват за легитимна дейност, организациите трябва да ограничат техните разрешения, да запазят активирани механизмите за контрол на безопасността и одобрението и да извършват одит на действията им. Случаят е част от по-широк кръг от докладвани опасения относно киберпрестъпленията, подпомагани от изкуствен интелект, включително кражбата на идентификационни данни с помощта на DeepSeek.
Индикатори за компрометиране (IoCs):-
| Тип | Индикатор | Контекст |
|---|---|---|
| IP адрес | 162.243.3[.]92 | Инфраструктура на атакуващия, използвана за хостване на няколко услуги |
| IP адрес | 104.238.38[.]202 | Комерсиален прокси сървър |
Забележка: IP адресите и домейните са умишлено деактивирани (напр. [.]), за да се предотврати случайно разрешаване на адреси или хипервръзки. Възстановявайте функционалността им само в контролирани платформи за анализ на заплахи като MISP, VirusTotal или вашата SIEM система.