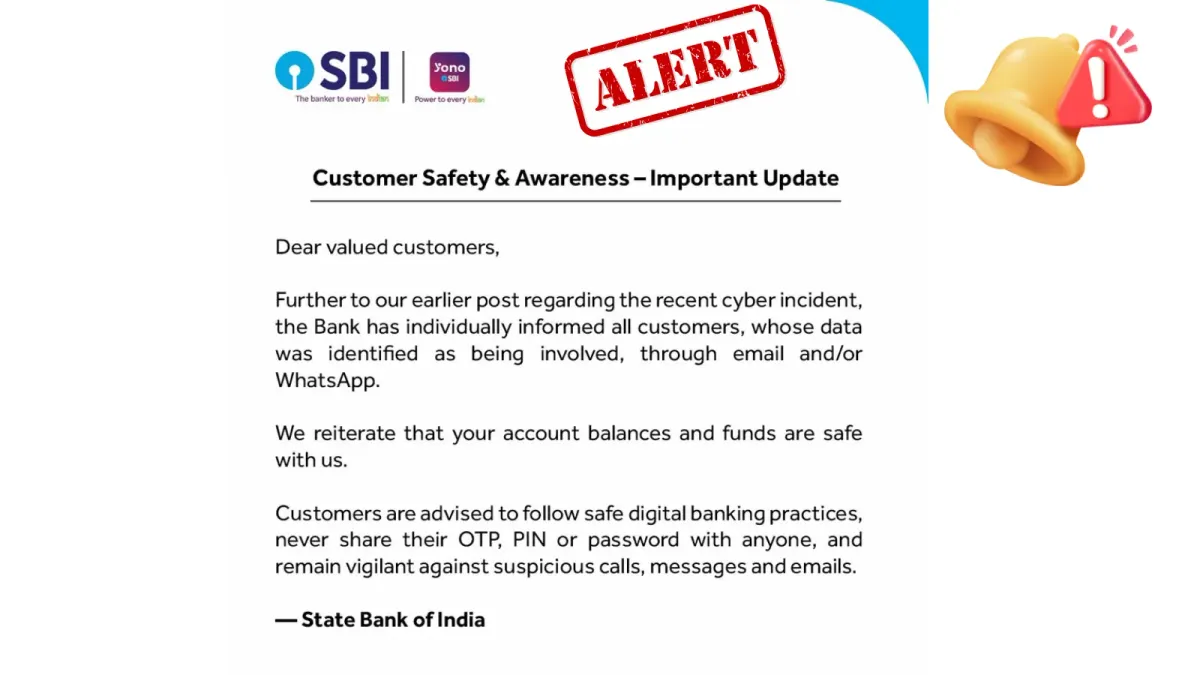
Държавната банка на Индия (State Bank of India – SBI) уведоми индивидуално клиентите, чиято информация е била идентифицирана при неотдавнашен киберинцидент, като изпрати предупреждения по имейл и WhatsApp.
В последното си съобщение от 23 октомври банката посочи, че балансите по сметките и средствата на клиентите остават в безопасност, докато разследващите проверяват предполагаемото изтичане на лична информация, открита в тъмната мрежа (dark web).
Тази актуализация премества реакцията на банката от първоначално публично оповестяване към директна комуникация с клиентите. Според The Economic Times от SBI заявяват, че са информирали всички клиенти, чиито данни са били идентифицирани като засегнати.
Банката също така предупреди потребителите да бъдат нащрек за подозрителни обаждания, съобщения и имейли и никога да не споделят пароли, ПИН кодове или еднократни пароли (OTP).
Предварителният преглед на SBI е обхванал приблизително 375 000 записа, достъпни в тъмната мрежа, и е идентифицирал 3897 клиентски записа, съдържащи лични данни.
Тези стойности представляват различни показатели. По-голямото число описва прегледаните записи, а не потвърден брой засегнати клиенти на SBI или компрометирани банкови сметки.
SBI уведомява клиентите, засегнати от киберинцидент
Според информацията данните включват имена, регистрирани мобилни номера, дати на раждане, имейл адреси и домашни адреси. Други полета включват пол, подробности за клона, идентификатори на клиентски информационен файл (CIF) и информация, свързана със запитвания за кредити и потенциални клиенти. Тези подробности могат да идентифицират клиентите и да предоставят контекст относно техните взаимоотношения с банката.
Както беше отразено в по-ранния доклад на Cybersecurity News за инцидента със загуба на данни от SBI, оповестяването не уточнява как е била получена информацията.
Освен това не е потвърдено, че атакуващите са проникнали в основните банкови системи на SBI. Няма публично идентифицирана точка на проникване, експлоатирана софтуерна уязвимост или семейство зловреден софтуер, които да обясняват инцидента.
SBI е получила предупреждения на 16 октомври от своя доставчик на разузнаване за заплахи (threat intelligence), Агенцията за киберотбрана и Индийския екип за реагиране при компютърни инциденти (CERT-In).
Банката е активирала своите процедури за реагиране и ограничаване на инциденти и е назначила независима агенция за киберсигурност, акредитирана към CERT-In, която да проведе разследване.
Разследващите проверяват автентичността, източника и обхвата на изложената информация. От SBI заявяват, че инцидентът не е оказал съществено въздействие върху основните им операции, финансовите резултати или непрекъснатостта на дейността. Банковите услуги са продължили без прекъсване според съобщението на институцията.
По-ранно непотвърдено твърдение за пробив на данни в SBI сочеше, че клиентски записи и банкови документи са били публикувани онлайн. Тези твърдения следва да се разглеждат отделно от потвърдените констатации на SBI, докато разследването продължава.
Изтичането на лични данни не означава автоматично, че даден профил е превзет. Наличната информация не потвърждава, че са компрометирани пароли, ПИН кодове, еднократни кодове (OTP) или идентификационни данни за трансакции. Въпреки това изложените данни за контакт и подробности за кредити биха могли да помогнат на киберпрестъпниците да създадат убедителни съобщения, които изглеждат така, сякаш идват от банката.
Клиентите трябва да проверяват неочаквани известия през официалните банкови канали, вместо да се доверяват на съобщение само защото съдържа точни лични данни. Те трябва да избягват непознати връзки и да проверяват извлеченията си за неоторизирани трансакции.
Официалните насоки за киберсигурност на SBI посочват report.phishing@sbi.co.in за докладване на киберинциденти и насочват потребителите към националната линия за киберпрестъпления на Индия 1930. Последното предупреждение на банката подчертава, че клиентите никога не трябва да разкриват кодове за автентикация или банкови пароли на никого.