Продавачът зад StealC се завръща със Stadia – троян за отдалечен достъп (RAT) за Windows, който съчетава кражба на пароли със скрит контрол над работния плот.
Зловредният софтуер е рекламиран на 16 октомври 2026 г. и надхвърля кражбата на данни: позволява на киберпрестъпниците да изпълняват команди, да разглеждат файлове, да управляват процеси и да зареждат допълнителен зловреден софтуер.
Завръщането следва прекъсването на дейността от операция Endgame през юни. Според Varonis властите са иззели 326 сървъра и 142 домейна.
Макар че премахването на по-ранната инфраструктура на StealC да наруши престъпната услуга, оцелелият код е дал на продавача основа за изграждане наново под ново име.
Изследователи от Varonis Threat Labs установяват връзката на Stadia със StealC, след като получават билд, анализират кода му и тестват уеб панела му срещу собствена Windows машина.
Техническият им анализ на Stadia открива вграден помощен модул за криптиране на браузърни данни, идентичен байт по байт със StealC 3.5, което е пряко доказателство за повторно използване на код.
StealC се завръща като новия RAT троян Stadia
Stadia обединява шест модула: модул за кражба на данни, скрит достъп до работния плот, отдалечена команден шел, зареждащ модул (loader), файлов мениджър и мениджър на процеси.
Hidden Virtual Network Computing (HVNC) позволява на оператора да работи в отделен работен плот, който жертвата не вижда. Файловите инструменти поддържат качване, изтегляне и изпълнение.
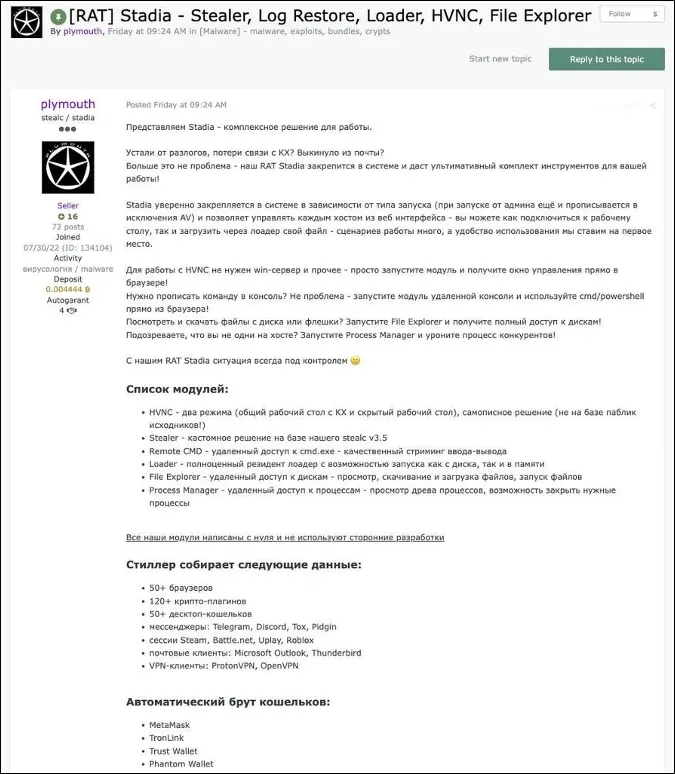
Продавачът рекламира събиране на данни от над 50 браузъра, 120 разширения за криптовалути и 50 десктоп портфейла. Целите включват още приложения за съобщения, игрови сесии, имейл клиенти и VPN софтуер.
Подобни комбинации се срещат и в отразяването на кражбите на идентификационни данни с Dolphin X, където откраднатите браузърни данни и отдалеченият достъп създават рискове, надхвърлящи загубата на отделни акаунти.
Месечните абонаменти струват 300 долара за Basic, 550 долара за Team и 900 долара за Pro. Само Pro включва и шестте модула. Бившите клиенти на StealC получават безплатен месец Pro, което помага на продавача да привлече купувачи, чиято предишна инфраструктура е изчезнала. Тестваните панел и агент отчитат версия 1.1.2.
Как Stadia се скрива и комуникира
Изследваната проба е неподписан 32-битов изпълним файл за Windows с размер 560 128 байта, компилиран с Microsoft Visual C++. Той скрива важни низове с RC4 криптиране и Base64 кодиране, а повечето Windows функции разрешава по време на изпълнение.
Спира работа и когато засече определени езикови настройки – руски, украински, беларуски, казахски или узбекски. При инсталацията се създава случайна папка в споделената директория за данни на приложенията на Windows, а името на файла наподобява легитимен софтуер.
Скрита планирана задача се изпълнява при влизане в системата и на всеки 15 минути. При повишени права Stadia добавя инсталационната си папка към изключенията на Microsoft Defender чрез PowerShell.
За кражба от браузъри неподписан процес стартира Chrome, Edge или Brave в спряно състояние и инжектира около 26 KB код. Временен текстов файл за кратко съхранява възстановения криптиращ ключ на браузъра, преди да бъде изтрит.
Свързаните атаки ChonkyChicken срещу браузърни идентификационни данни показват защо защитеното браузърно хранилище остава важна цел за наблюдение. Stadia се свързва с три твърдо зададени сървъра през HTTP.
Заявките ѝ твърдят, че съдържат JSON, но всъщност пренасят данни, криптирани с RC4 и кодирани с Base64. Защитниците трябва да проучват това несъответствие заедно със съмнително инжектиране в браузъри, скрити задачи и нови изключения в антивирусния софтуер.
Varonis предупреждава, че адресите на сървърите и ключовете се променят между отделните билдове, което прави откриването на базата на поведение по-устойчиво от статичното блокиране. Докладът не установява начина на първоначално доставяне, нито независимо потвърден брой на заразените системи.
Индикатори за компрометиране (IoCs):
| Тип | Индикатор | Контекст |
|---|---|---|
| Образец | stadia_x32.exe | Агент 1.1.2 |
| SHA-256 | ea928494fd30d88b98141d39a502a4324889fb732e74b44bfee12c72137dd73e | Агент |
| SHA-1 | 1ba76d2029744cc6e2f7209c96a696b32962b1f1 | Същият образец |
| MD5 | 7739a8d0d101ca82b93bbd0acdb6d9af | Същият образец |
| Imphash | 028afae8b5e9953e1cd84a003c42fd85 | Външен изпълним файл |
| SHA-256 на помощния модул | 0e5337a4cc8ebc772bc50f6e79befd1e8efad3410022e050d08d5269733c4ea4 | Споделен помощен модул на StealC |
| Основен C2 | hxxp://93[.]152[.]213[.]215/ | HTTP POST |
| Вторичен C2 | hxxp://91[.]92[.]43[.]45/ | Резервен |
| Трети C2 | hxxp://193[.]148[.]56[.]97/ | Резервен |
| Домейн на панела | stadiadev[.]cc | Панел на оператора |
| RC4 ключ за низове | eepkTOgSwdNCgrhITR | Специфичен за билда |
| Маркер на билда | STADIA_BETA | Дешифриран низ |
| Обект на работния плот | StadiaVnc%d | Именуване на сесията |
| Mutex | Local\<username>.<computername> | Защита от повече от един екземпляр |
| Инсталация | C:\ProgramData\<12 alphanumeric>\<name>.exe | Случайна директория |
| Възможни имена | RuntimeBroker.exe, SecurityHealthHost.exe, SearchHost.exe, TextInputHost.exe, MicrosoftEdgeUpdate.exe, GoogleUpdate.exe, OneDriveStandaloneUpdater.exe, nvcontainer.exe, AdobeARM.exe | Маскировка на инсталацията и задачата |
| Планирана задача | Hidden; PT15M; P3650D; InteractiveToken | Постоянство, регистрирано чрез COM |
| PowerShell | Add-MpPreference -ExclusionPath | Създаване на изключение с повишени права |
| Временен файл | .txt файл в стил GUID в C:\ProgramData\, съдържащ 64 малки шестнадесетични знака | Артефакт от ключа на браузъра |
| Продавач | plymouth | Подписва се като stealc/stadia |
Забележка: IP адресите и домейните са умишлено дефанг-нати (напр. [.]), за да се предотврати случайно разрешаване или превръщане в хипервръзки. Връщайте оригиналния вид само в контролирани платформи за разузнаване на заплахи като MISP, VirusTotal или вашия SIEM.