Изследователи по киберсигурност разкриха подробности за мащабна кампания, насочена към достъпни от интернет периферни мрежови устройства, като защитни стени Fortinet FortiGate и Palo Alto Networks GlobalProtect.
„Артефактите от това разследване показват също, че операторите в тази кампания са получили достъп до множество организации по целия свят и са се опитали да компрометират допълнително част от жертвите, постигайки постоянен отдалечен достъп и източване на данни“, се посочва в съвместно проучване, публикувано от Group-IB и NyxLab.
Широко разпространената експлоатация се приписва на киберпрестъпник, известен като k0t, който използва и псевдонимите CryptoFeel, Member19 и QazWsxShop. Злонамереният субект е забелязан за първи път в активна среда на 22 октомври 2025 г.
Според направената оценка авторът на заплахата поддържа връзки с групи за рансъмуер като Qilin и The Gentlemen, като вероятно действа като брокер на първоначален достъп или съучастник. Анализът на активността на киберпрестъпника в даркнет разкрива засилен интерес към закупуване на код за експлоатиране на уязвимости, както и инструменти или платени абонаменти за специализирани търсачки като FOFA и ZoomEye.
Жертвите на кампанията са разпространени глобално и обхващат широк спектър от сектори поради безразборното атакуване на достъпни в интернет мрежови устройства. Значителна част от пробивите са извършени между февруари и юни 2026 г., период, който съвпада и с друга кампания за събиране на идентификационни данни с кодовото име FortiBleed.
Близо 38% от жертвите са концентрирани в Азиатско-тихоокеанския регион, следвани от 31,9% в Латинска Америка, 15,8% в Европа и 12,7% в Близкия изток и Северна Африка.
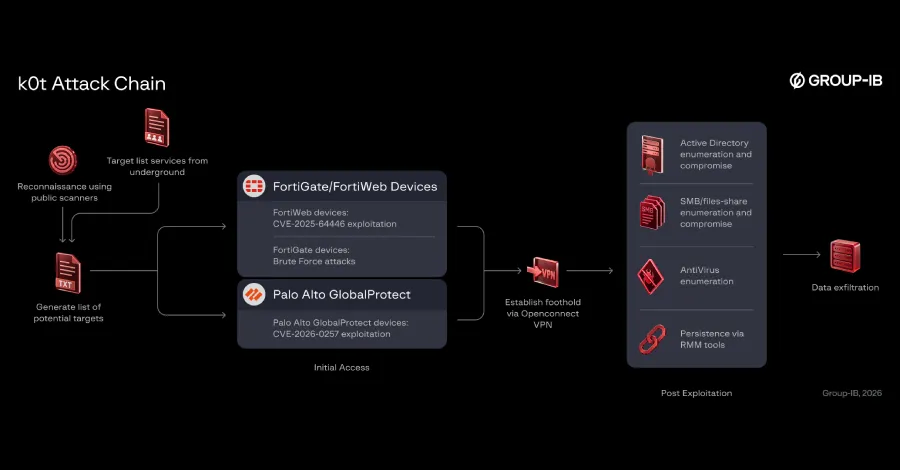
Веригата на атаката протича по следния начин:
- Провеждане на разузнаване чрез публични инструменти за сканиране като FOFA и ZoomEye за идентифициране на изложени към интернет VPN и защитни стени, филтриране на резултатите по продукт и съставяне на списъци с потенциално уязвими периферни устройства.
- Опити за експлоатиране на тези устройства чрез известни уязвимости като CVE-2025-64446 (дефект от тип обхождане на директории в FortiWeb) и CVE-2026-0257 (уязвимост за заобикаляне на автентикацията в Palo Alto Networks PAN-OS и Prisma Access) чрез специализирани Python скриптове с имена fortnew.py и exploit_2026_0257.py, или провеждане на атаки с пълно изчерпване (brute-force) с често срещани комбинации от потребителски имена и пароли за получаване на първоначален достъп.
- Установяване на първоначална позиция в компрометираните системи чрез OpenConnect VPN връзка.
- Извършване на действия след експлоатация и допълнителна кражба на данни за достъп, като например разузнаване на Active Directory, SMB и инсталираните антивирусни решения.
- Осигуряване на постоянно присъствие в хоста чрез легитимни инструменти за отдалечен достъп като MeshCentral Agent, Atera, Teramind и AnyDesk, както и с рамка с отворен код за емулация на атаки, известна като AdaptixC2.
- Източване на събраните данни чрез Rclone към Wasabi S3 контейнери и MEGA облачни хранилища.
Атаките се характеризират и с използването на легитимни администраторски инструменти и помощни програми за проникващо тестване (пентест) като NetExec, SoftPerfect, Impacket, noPac, Kerbrute, PetitPotam и Mimikatz за по-дълбоко навлизане в корпоративната среда на жертвите.
„Изглежда, че k0t подбира потенциалните цели чрез мащабно сканиране на изложени мрежови устройства, вместо да проучва отделни организации“, заявяват изследователите от Group-IB и NyxLab. „Заявените от него географски приоритети започват със САЩ и Канада, последвани от европейски страни и избрани пазари в Азиатско-тихоокеанския регион.“
„Следователно моделът на устройството и неговото местоположение изглежда имат по-голямо значение от отрасъла на организацията, която го използва, което съответства на широкия кръг от засегнати организации в тази кампания.“
Връзките на k0t с Qilin и The Gentlemen произтичат от факта, че много от жертвите на кампанията по-късно са били публикувани от тези рансъмуер групи в техните сайтове за изтичане на данни. Точният характер на връзката между атакуващия и тези групировки обаче остава неясен.
Освен това от Group-IB и NyxLab отбелязват, че са открили „незначително припокриване“ в компрометираните данни между тази активност и FortiBleed. Във връзка с кампанията са идентифицирани над 70 000 изложени идентификационни данни, свързани с мрежови устройства и LDAP бази данни.
„Това съвпада с докладите, че множество оператори вероятно участват в клъстера от дейности около FortiBleed, което предполага, че тук може да става въпрос за отделен набор от данни, подгрупа оператори или свързана операция за достъп в рамките на по-широката активност около FortiBleed“, споделят изследователите. „Препоръчва се организациите да предприемат действия, за да гарантират, че за всички уязвимости, споменати в този доклад, са инсталирани съответните корекции за сигурност.“