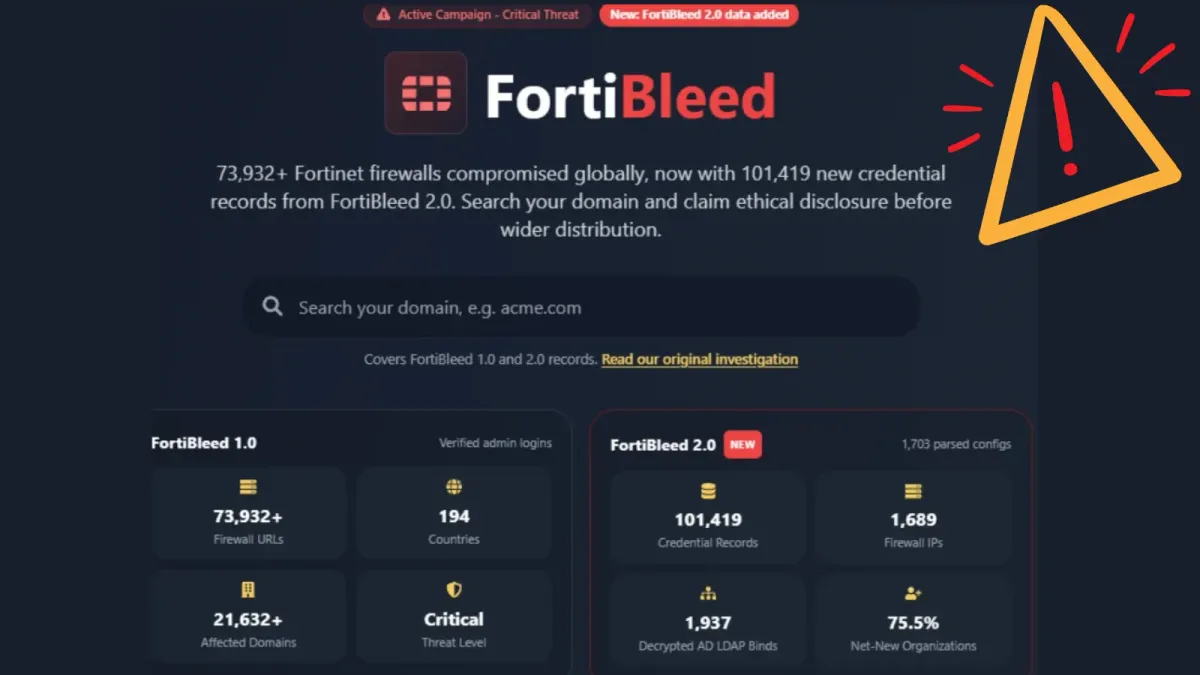
Разследването FortiBleed 2.0, публикувано на 27 октомври, разкри 40 573 записа на тайни в открит текст в компрометирани конфигурации на FortiGate, включително 37 076 пароли на локални потребители и 1 576 Active Directory LDAP bind записа, свързващи достъпа до защитната стена, VPN услугите и вътрешните системи за идентификация.
Изследователите са анализирали 1 703 файла с отчети за конфигурации, съдържащи 101 419 записа за идентификационни данни и акаунти, свързани с 1 689 идентификатора на хостове.
Материалът включва също администраторски входове, пароли за имейл сървъри и споделени тайни за клъстери с висока наличност (high-availability). Тези стойности отразяват брой записи, а не уникални потребители, потвърдени физически устройства или идентификационни данни, които все още са валидни днес.
Въпреки името си, FortiBleed 2.0 е последващо разследване, основано на наскоро придобити файлове, а не новоразкрита уязвимост. Повечето файлове са с дата 20 февруари 2026 г., докато 31 са без дата, което оставя времето на първоначалния достъп и кражбата на конфигурации непотвърдено.
FortiBleed 2.0 разкрива идентификационни данни за Fortinet VPN и AD
В сравнение с първия набор от данни, изследователите са идентифицирали 924 допълнителни идентификатора на хостове и 975 домейн етикета, които са отсъствали от по-ранната колекция.
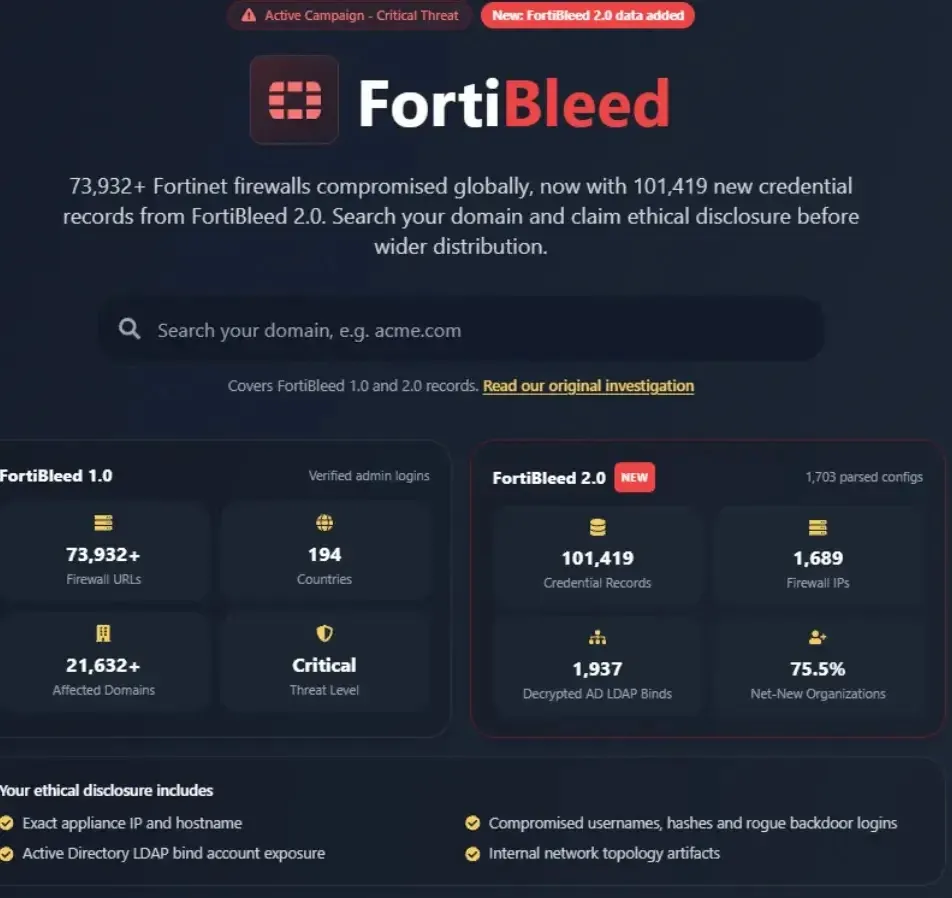
Въпреки това, домейн етикетите могат да принадлежат на доставчици на услуги, контакти за регистрация или титуляри на акаунти. Те не трябва да се тълкуват като 975 новокомпрометирани компании. Констатациите разширяват обхвата на по-ранното изтичане на идентификационни данни от FortiBleed, разкривайки акаунти и услуги зад периферните входове.
Свързаният инструментариум извлича конфигурации на защитни стени, възстановява съхранени тайни и прави опити за по-нататъшен достъп. Неговият процес на синтактичен анализ събира локални потребители, администраторски записи, LDAP връзки, клъстерни настройки и идентификационни данни за имейл.
Някои съхранени стойности FortiOS ENC могат да бъдат възстановени офлайн, когато конфигурациите използват стандартния системен ключ за криптиране. Възстановяването зависи от версията на софтуера, настройките и наличните материали.
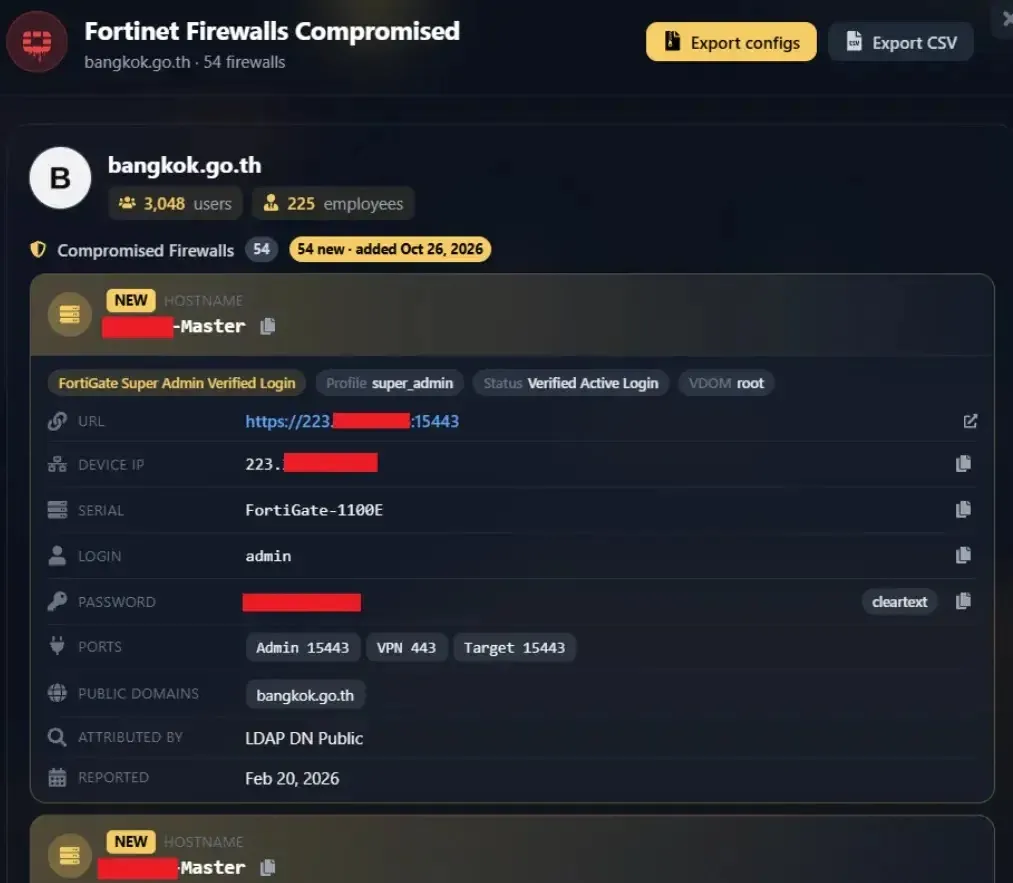
Разкритите пароли на локални потребители могат да осигурят VPN достъп, но състоянието на акаунта, правилата за достъп, мрежовата достъпност и многофакторната автентикация определят дали входът ще бъде успешен.
Анализът на Hudson Rock идентифицира 7 437 деактивирани записа на локални потребители, съдържащи данни в открит текст. Празните полета за MFA не означават непременно липсваща многофакторна автентикация, тъй като външните системи за автентикация могат да я изискват задължително.
Идентификационните данни за LDAP bind изискват специално внимание, тъй като свързват устройствата FortiGate с директорийни услуги. Акаунт с прекомерни права би могъл да увеличи въздействието от евентуален пробив.
Обикновеният достъп за LDAP заявки обаче не предоставя автоматично привилегии на домейн администратор. По-ранните доклади за кражба на конфигурации на FortiGate подчертават именно този маршрут за проникване във вътрешната мрежа.
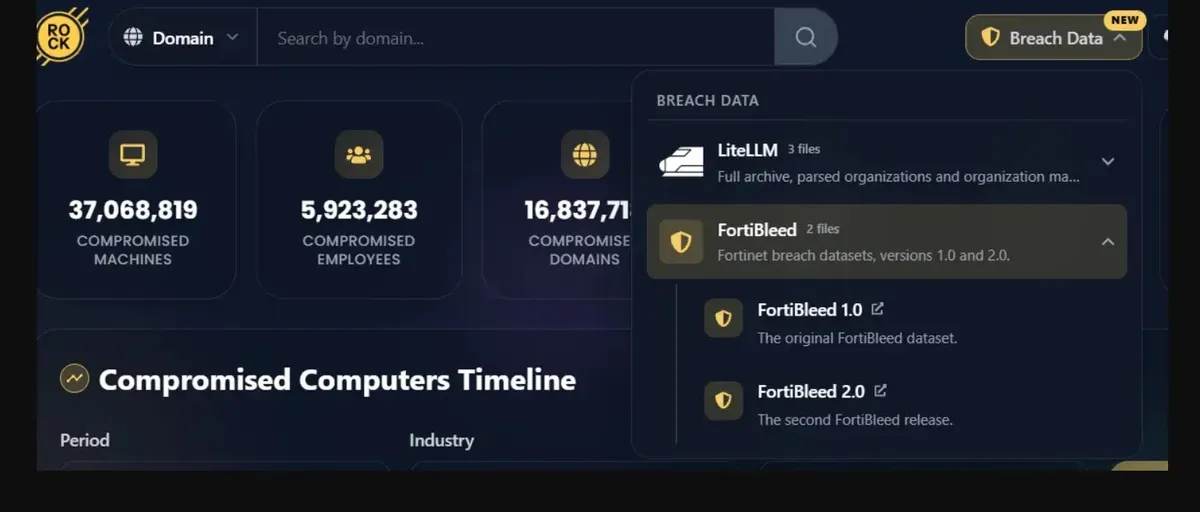
Насоките за реакция от страна на Fortinet препоръчват прекратяване на активните администраторски и VPN сесии, нулиране на идентификационните данни, задължително прилагане на MFA, обновяване на фърмуера и ограничаване на административния достъп.
Екипите по сигурност следва да сравнят текущите настройки с доверена конфигурация и да проверят журналите (logs) на защитната стена и домейн контролерите за необичайна активност. Данните от конфигурациите изискват също преглед на паролите за LDAP bind, клъстерните тайни и идентификационните данни за имейл сървъри.
Разследващите лица трябва да проверят собствеността на повтарящи се администраторски акаунти като fgtsecure и forticloud-sync, преди да ги третират като неоторизирани. Имената на акаунтите сами по себе си не доказват злонамерена дейност.