Критичната уязвимост в Oracle PeopleSoft, която киберпрестъпната група ShinyHunters експлоатира от май месец, не е единичен дефект, а верига от три свързани слабости, съобщиха изследователите, които са я докладвали.
Oracle коригира и трите уязвимости под един идентификатор, CVE-2026-35273, през юни. В основата ѝ стои фалшифициране на заявки от страна на сървъра (SSRF), което достига до вътрешен административен интерфейс, тъй като PeopleSoft по подразбиране се доверява на собствения си loopback адрес, отваряйки вратата за отдалечено изпълнение на код без необходимост от удостоверяване.
Подробният анализ идва от Боби Гулд от Zero Day Initiative (ZDI), чийто екип е докладвал уязвимостта на Oracle.
В своя анализ от ZDI посочват, че са съобщили за три отделни уязвимости в два компонента на PeopleSoft и работят с Oracle за присвояване на отделен CVE идентификатор за всяка от тях. Към настоящата седмица единственият официално регистриран идентификатор все още е този от юни.
CVE-2026-35273 засяга версии 8.61 и 8.62 на PeopleSoft Enterprise PeopleTools, има CVSS оценка 9.8 и позволява на неавтентифициран атакуващ да поеме контрол над сървъра през мрежата. Oracle публикува съответното отстраняване на уязвимостта в извънреден бюлетин за сигурност на 10 юни. Пробивът фигурира и в каталога Known Exploited Vulnerabilities на CISA.
Атакуващите вече са се възползвали от уязвимостта преди пускането на корекцията. Mandiant и Google Threat Intelligence Group (GTIG) приписват кампанията на групата, проследявана като UNC6240 (по-известна като ShinyHunters), която е експлоатирала слабостта между 27 май и 9 юни, предимно срещу университети. Тъй като тази дейност е извършена преди предупреждението на Oracle от 10 юни, тя е представлявала уязвимост от тип нулев ден през цялото това време.
В последващ доклад от септември Mandiant съобщи за нова, по-мащабна вълна от атаки, която се е разпространила извън сферата на образованието към технологии, ИТ услуги, здравеопазване, селско стопанство, транспорт и държавния сектор, засягайки десетки системи по целия свят.
Анализът на ZDI обяснява какво всъщност е затворила тази единствена корекция за сигурност. Засегнати са два компонента на PeopleSoft, като и двата работят като отделни уеб приложения. Integration Gateway (PSIGW) обменя съобщения с външни системи. Environment Management Hub (PSEMHUB) е вътрешен административен интерфейс, който би трябвало да отговаря само на доверени хостове.
Първата слабост е SSRF уязвимостта в PSIGW. Атакуващият изпраща заявка към неговия слушащ конектор и контролира както адреса, към който тя се препраща, така и пълния зловреден код, който се изпраща, посочват от ZDI; модулът за обработка не проверява дали дестинацията е легитимна цел. Само по себе си това би имало ограничен ефект, ако не беше способността му да достига вътрешни ресурси.
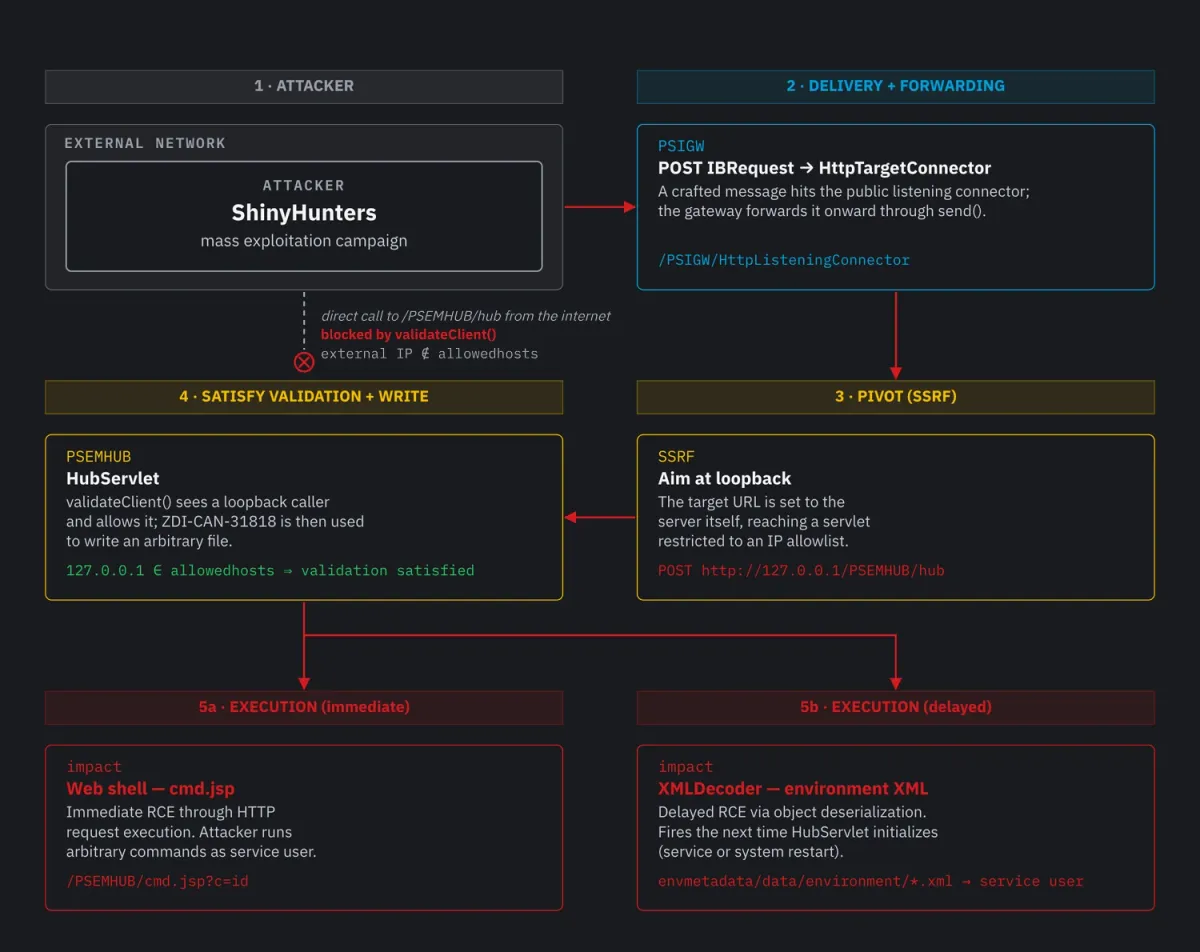
PSEMHUB определя на кого да се довери, като проверява заявителя спрямо списък във файл с име allowedhosts.properties. Този файл се доставя с предварително включен локален loopback адрес 127.0.0.1. Така атакуващият насочва SSRF заявката към 127.0.0.1, тя пристига така, сякаш произхожда от самата машина, и проверката за доверие преминава успешно. Вътрешният интерфейс, който Oracle е възнамерявал да изолира, вече е достъпен отвън.
Оттам нататък ZDI описва два начина за превръщане на този достъп в изпълнение на код. Единият злоупотребява с команда на PSEMHUB, предназначена за запис на лог записи: извикващият контролира както съдържанието на файла, така и точния път на диска, така че атакуващият записва уеб шел в директорията на приложението и изпълнява команди с правата на системния акаунт на PeopleSoft.
Другият подход записва злонамерен XML файл, който PSEMHUB прочита чрез XMLDecoder на Java при следващото стартиране на услугата, като по този начин стартира кода на атакуващия, без изобщо да се инсталира уеб шел. Вторият път оставя значително по-малко следи за стандартните системи за засичане.
Архитектурното решение в основата на проблема, посочват от ZDI, е че разрешаването на loopback достъп по подразбиране обезсмисля проверката за доверие, щом съществува SSRF. Това е от критично значение за защитниците, които са смятали, че правило в защитната стена ги предпазва напълно.
По време на септемврийската вълна от Mandiant са установили, че ShinyHunters заобикалят правилата на защитната стена за уеб приложения (WAF), блокиращи пътя /PSEMHUB/, чрез процентно кодиране (URL encoding) на един символ, изпращайки заявка към /%50SEMHUB/. Много правила на WAF съпоставят само чистия текст на пътя, докато PeopleSoft сървърът го декодира и зарежда страницата.
Какви мерки да се предприемат
Корекцията и препоръките тук идват от Oracle и Mandiant, а не от анализа на ZDI, който разглежда уязвимостта, а не реакцията при инциденти.
- Инсталирайте корекцията за сигурност. Приложете извънредното обновяване за сигурност от Oracle за CVE-2026-35273 и поддържайте поддържана версия на PeopleTools. Mandiant изрично подчертава, че филтрирането на пътища чрез WAF не е заместител на инсталирането на корекции.
- Ако все още не можете да инсталирате корекцията, спрете услугата Environment Management Hub при конфигурации с множество сървъри или премахнете приложението PSEMHUB при инсталации с един сървър, както съветва бюлетинът на Oracle. Ограничаването на тези административни крайни точки не нарушава нормалните потребителски сесии.
- Ако подозирате, че вече сте компрометирани, Mandiant препоръчва всеки хост с открит уеб шел да се третира като компрометиран, да се запазят доказателствата и да се сменят всички идентификационни данни, достъпни от слоя на PeopleSoft. ShinyHunters източват данни и след това изискват откуп, така че засегнатите организации трябва да се подготвят за изнудване.
Един въпрос, който източниците не изясняват напълно, е дали инсталирането на корекцията премахва достъпа, който даден атакуващ вече е получил. Предупреждението на Oracle не засяга тази тема, а препоръките на Mandiant за смяна на идентификационните данни и търсене на уеб шелове предполагат, че тя не го прави. Инсталирането на корекции затваря вратата, но само по себе си не извежда този, който вече е проникнал вътре.