Изследователи по киберсигурност откриха екосистема за проникване, управлявана от изкуствен интелект (AI), която се оперира от партньори на групите за рансъмуер INC и The Gentlemen.
В основата на операцията е „Автономна рамка за верига на унищожение от червен отбор“ (Autonomous Red Team Kill Chain Framework), наричана Phantom. Смята се, че авторът на заплахата говори руски език и действа както като оператор за проникване и изнудване чрез данни, така и като доставчик на инфраструктура, подкрепящ различни партньори в екосистемата на софтуера за откуп.
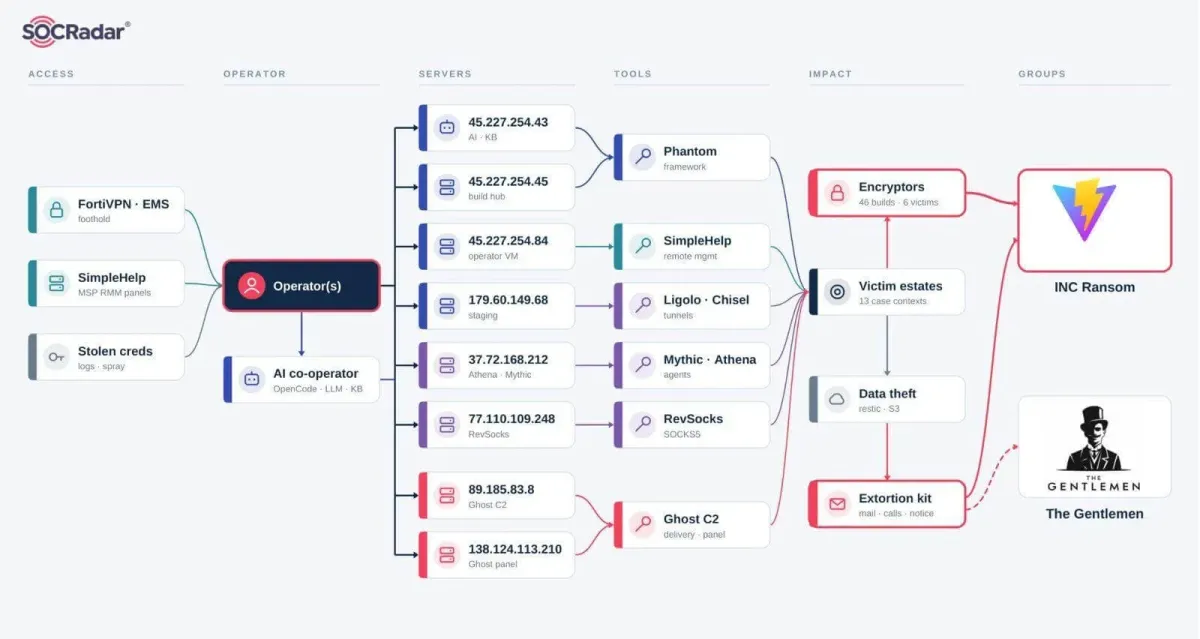
„Операторите масово експлоатираха периферни системи и системи за отдалечен достъп, включително FortiClient EMS, SimpleHelp, cPanel и VPN шлюзове“, съобщиха от SOCRadar. „Те са използвали управлявани от AI бази от знания, за да следят жертвите, откраднатите идентификационни данни и напредъка на кампанията.“
Забележителен аспект, който определя кампанията, е нейната „изпълнявана от AI и одобрявана от човек оперативна структура“, при която човешки оператор предоставя специфична за всяка жертва подкана (prompt) и преглежда всяка стъпка, докато самите прониквания се изпълняват чрез OpenCode с комерсиални модели, хоствани в OpenRouter.
Проучването на разкритата директория на адрес 45.227.254[.]43 показва активност с 8 257 записани съобщения в рамките на 133 сесии. В случаите, когато моделите отказват да действат по зададените подкани, операторът е пренаписвал заявките като оторизирана оценка от червен отбор (red team), вместо просто да сменя моделите.
Първоначалният достъп се постига чрез мащабна експлоатация на публично достъпни периферни устройства, след което атакуващите се придвижват странично (lateral movement), установяват постоянно присъствие, източват данни и ескалират до внедряване на софтуер за откуп. Записите на оператора показват, че атаките включват експлоатирането на следните уязвимости –
- CVE-2024-57727 (SimpleHelp path traversal) (Активно експлоатирана)
- CVE-2026-35616 (Fortinet FortiClient заобикаляне на автентикацията) (Активно експлоатирана)
- CVE-2026-41940 (cPanel/WHM заобикаляне на автентикацията) (Активно експлоатирана)
- CVE-2026-15409 (SonicWall SMA 1000 SSRF) (Подготвена за насочване, без потвърден пробив)
- CVE-2026-63030 (WordPress wp2shell) (Разработена)
- CVE-2026-42208 (LiteLLM SQL инжекция) (Разработена или цитирана)
- CVE-2026-9082 (Drupal SQL инжекция) (Разработена или цитирана)
„Веднъж проникнали вътре, операторите следваха повтарящ се жизнен цикъл: изброяване на домейна, ескалиране до администратор на домейн при възможност, събиране на идентификационни данни с инструменти за кражба на данни, приоритизиране на финансови, HR, правни файлове и файлове на ръководството, както и събирането им през reverse-SOCKS тунели“, посочват от SOCRadar.
„Повторното използване на пароли беше основният фактор за увеличаване на въздействието; в един от случаите една-единствена повторно използвана парола отключи едновременно VPN, сървъри, RMM, платформи за резервни копия и управление на сигурността. Продуктите за сигурност бяха възпрепятствани с BYOVD инструмент за неутрализиране и избягване на засичането на ниво зареждач (loader-level evasion), въпреки че собствените журнали на операторите отчитат смесени резултати срещу корпоративни EDR решения.“
В подкрепа на целите на киберпрестъпника е разнообразен набор от инструменти, включващ персонализирани платформи, модифицирани инструменти с отворен код и компилирани двоични файлове –
- Phantom – задвижвана от изкуствен интелект рамка за офанзивна сигурност и тестове за проникване, която се разгръща в реални операции чрез OpenCode и използва агент, комуникиращ с външен сървър за получаване на задачи, изпълнение на команди и връщане на резултати. Тя поддържа 18 модула с умения за улесняване на разузнаването, обратното инженерство на двоични файлове, изследването на експлойти, стеганографията, оценката на телеметрията, разпознаването на EDR профили и др.
- WormGPT-MCP – набор от 32 Model Context Protocol (MCP) сървъра, свързващи AI системата с 32 различни модула, обхващащи функции от разузнаване до изнудване.
- Ghost C2 – колекция от три поколения полиморфни импланти, които комуникират с отдалечен сървър през Cloudflare, Telegram или DNS, изпълняват задачи и поддържат постоянен контакт (beacons) на компрометирани крайни точки.
- RevSocks – reverse SOCKS5 рамка, използвана за придвижване в мрежите на жертвите и подготвяне на данни за източване.
Други инструменти включват маскиран зад Cloudflare агент Mythic, наречен QuickLine, инструмент за неутрализиране на Quick Heal/Seqrite EDR, злоупотребяващ с драйвера на Zemana („zam64.sys“) като част от BYOVD атака, и програми за източване на данни като rks3 и BackupAgent.
Анализът на десетки съставени от AI записи за изнудване показва, че злонамерените субекти възприемат ориентиран към данните подход. Той включва проучване на откраднатите финансови данни, за да се определи каква сума жертвата може да плати, без да се налага намесата на банка или застраховател, последвано от изпращане на маскирани мостри за доказателство и засилване на натиска чрез автоматизирани гласови обаждания (vishing) и заплахи за уведомяване на клиенти, партньори и регулатори.
Откраднатите данни в крайна сметка се публикуват на сайта за изтичане на данни, ако жертвата не плати в рамките на краен срок от 24 до 72 часа. Въпреки това крайният резултат от тези искания за откуп остава неизвестен, тъй като не са открити портфейли за криптовалута или записи за извършени плащания.
Смята се, че операцията е взела на прицел общо 62 организации, като четири от тях впоследствие са били публикувани на сайтовете за изтичане на данни на рансъмуерите INC и The Gentlemen. Над 50% от мишените са в САЩ. Атаките са насочени предимно към промишления, производствения и енергийния сектор, следвани от здравеопазването и фармацевтичните организации.
„Чрез тази открита инфраструктура атакуващите са извършвали широкомащабна експлоатация на достъпни в интернет услуги, насочвайки се конкретно към FortiClient EMS шлюзове, Ivanti/Citrix/SonicWall/OpenVPN шлюзове, SimpleHelp сървъри за отдалечено управление и хостинг контроли в cPanel“, заявиха от SOCRadar.
„Едновременно с това те са организирали операциите чрез рамката Phantom, изграждали са RevSocks reverse-SOCKS проксита за вътрешно придвижване в мрежата, внедрявали са варианти на Ghost C2 и са използвали управлявани от AI бази от знания, за да водят прецизни записи за телеметрията на жертвите, компрометираните идентификационни данни и актуалния статус на кампаниите.“