Партньор на рансъмуер групата 3AM е атакувал училищна мрежа във Великобритания и успешно е криптирал около 37 от близо 50 машини, достъпени през неуправляван хост.
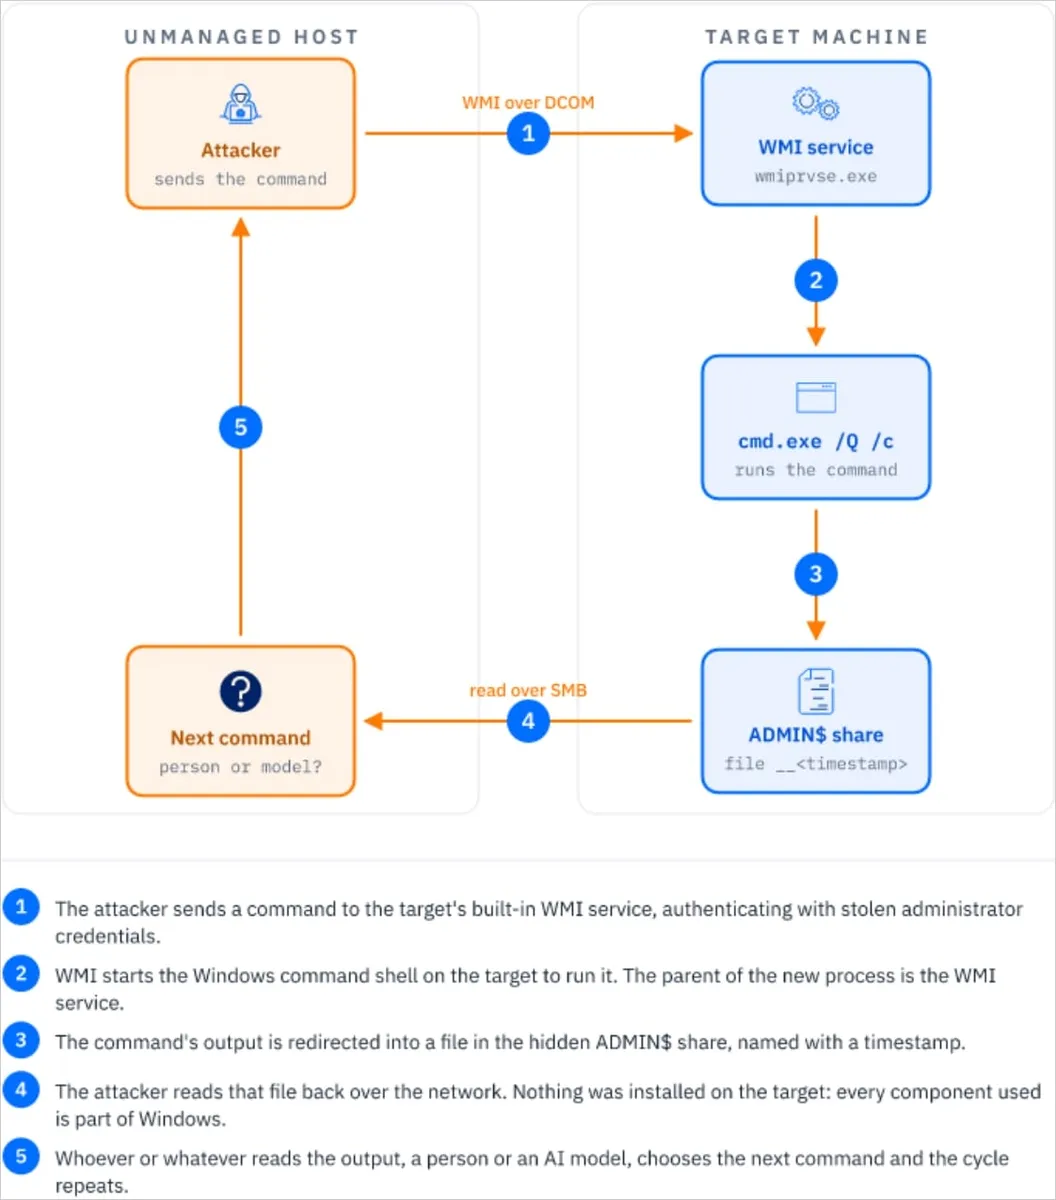
Изследователи от компанията за киберсигурност Bitdefender смятат, че атакуващият може да е използвал команди, генерирани от изкуствен интелект (ИИ), и автоматизиран агентен цикъл за провеждане на операцията.
Заключението се основава на поредица от повтарящи се команди, които са били леко модифицирани при всеки опит и изпълнявани на относително редовни интервали от 40 до 100 секунди.
„Не успяхме да получим достъп до машината, от която е работил атакуващият, така че не можем да документираме нищо за самия езиков модел: кой модел е бил, дали е работил локално или отдалечено, или дори дали човек е копирал и поставял инструкции и резултати между импланта и модела“, обясняват от Bitdefender.
Изследователите отбелязват, че са успели само да документират поведението, а то е изглеждало подобно на агентен цикъл.
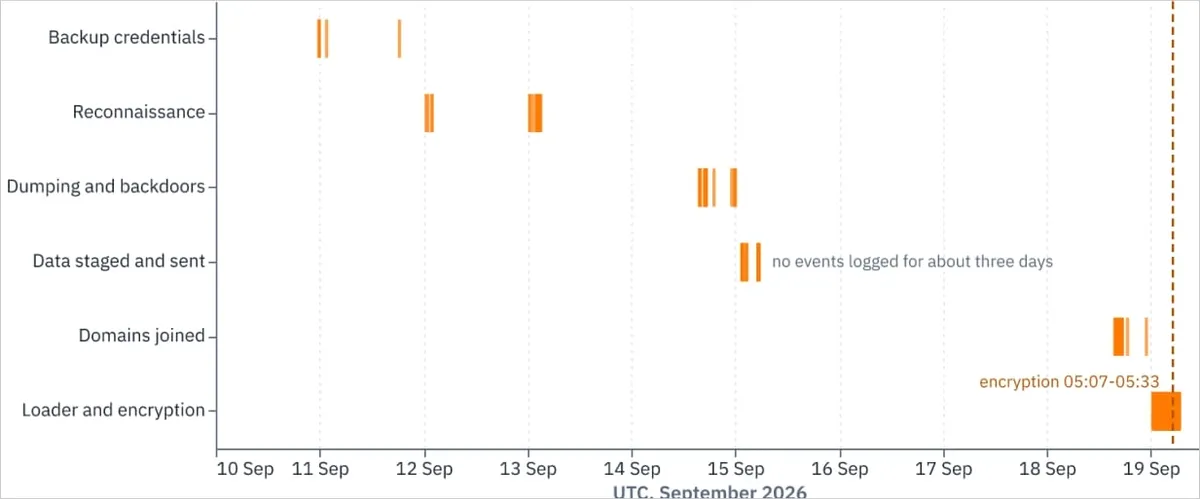
Злонамерената активност се е развила между 10 и 19 септември, но Bitdefender не са успели да установят метода за първоначален достъп на атакуващия.
Киберпрестъпникът е използвал модифициран публичен PowerShell инструмент за извличане и декриптиране на идентификационни данни, съхранявани на три Veeam сървъра за резервни копия, копирал е база данни на Chrome, съдържаща пароли, и е разположил Mimikatz и инструменти за извличане на паметта от процеса LSASS.
Те са картографирали взаимоотношенията между домейните и са претърсили папките със скриптове за влизане за препратки към други училища, като в крайна сметка са създали два администраторски акаунта за задна вратичка (backdoor) в домейна, наречени „library“ и „svc_bkpmon“.
След кражбата на финансови данни от компрометираните машини, атакуващият е конфигурирал двупосочни отношения на доверие между три дотогава отделни Active Directory домейна, за да разшири обхвата си.
Във финалния етап на атаката те са се опитали да премахнат защитата на Sophos и Bitdefender от достъпните хостове, да изтрият резервните копия на състоянието на системата и да разположат базирания на Rust криптиращ зловреден код на 3AM. Успели са в около 37 от случаите.
Заплахата от рансъмуера 3AM се появи през 2023 г. и привлече общественото внимание, когато атакуващ разположи неговия базиран на Rust рансъмуер, след като LockBit беше блокиран.
По-късно изследователите свързаха операцията с рансъмуер групите Conti и Royal, а партньорите им са били забелязани да използват заливане с имейли (email bombing) и фалшифицирани обаждания от ИТ поддръжката за достъп до корпоративни мрежи.
Известна предишна жертва е Kootenai Health, където атака през август 2024 г. разкри лична информация на повече от 464 000 пациенти.
Независимо от текущото ниво на използване на ИИ инструменти в атаките на 3AM, наблюденията на Bitdefender показват, че авторите на заплахата изглежда експериментират усилено с тях.
По-рано днес Националният център за киберсигурност (NCSC) във Великобритания публикува тазгодишния доклад „The State of the Cyber Nation“, призовавайки критичната инфраструктура да се подготви за рансъмуер атаки, задвижвани от ИИ, до 2028 г.