Новото проучване на Microsoft показва, че атакуващите избират слабости, които им дават контрол над системата. Около 78% от уязвимостите, експлоатирани в реални атаки, позволяват на атакуващия да превземе системата или да повиши своите привилегии.
Констатацията идва от проучване на данни, публикувано на 2 ноември 2026 г. от Microsoft Security Research. Софтуерните уязвимости продължават да се трупат. От 1999 г. до септември 2026 г. са били разкрити около 383,000 уязвимости.
Само около 2,000 от тях, приблизително 0.5%, са били свързани с реална експлоатация. По-малко от 1 на 200 слабости изобщо достига до реална атака, така че екипите по киберсигурност печелят много, като знаят кои от тях имат значение.
Изследователите на Microsoft Яир Царфати (Yair Tsarfaty) и Ор Бегам (Or Begam) отбелязват, че атакуващите се насочват към уязвимости за отдалечено изпълнение на код, ескалация на привилегии и заобикаляне на удостоверяването много по-често, отколкото към други видове.
Анализаторите също така предупредиха, че търсенето на грешки и писането на експлойти с помощта на изкуствен интелект може да съкрати времето за реакция на защитниците. Това следва тенденция, която вече се наблюдава, когато атакуващите експлоатират уязвимости часове след тяхното разкриване.
Microsoft разкрива 78% от експлоатираните уязвимости
Екипът проучи всяко CVE по два начина: по въздействие и по засегната платформа. Въздействието означава най-добрият резултат, който един атакуващ може да постигне. Например, ако дадена грешка заобикаля влизането в системата и след това позволява отдалечено изпълнение на код, Microsoft я отчита като отдалечено изпълнение на код.
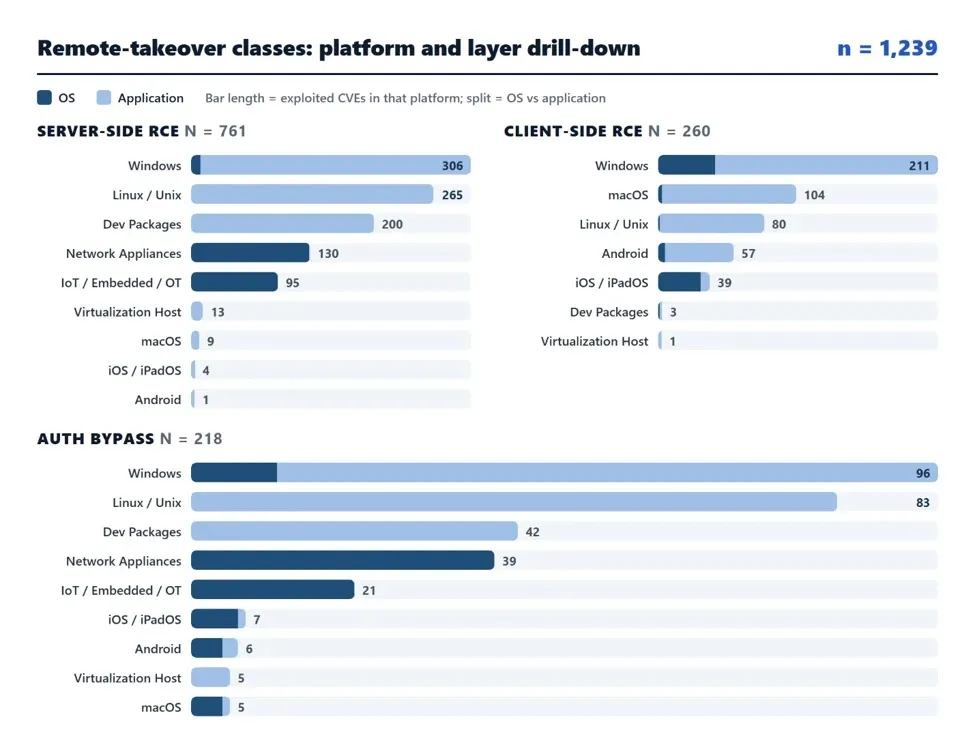
Платформите включват Windows, Linux и Unix, мобилни устройства, мрежови устройства, IoT и OT, хостове за виртуализация и пакети за разработчици.
Пълният набор от CVE изглежда много по-различно от набора с реално експлоатирани уязвимости. Сред всички публикувани CVE около 77% се намират в приложен код, а 23% – в кода на операционната система.
Сред експлоатираните грешки делът на уязвимостите в операционните системи скача до 41%. Отдалеченото изпълнение на код от страна на сървъра нараства от 20% при всички CVE до 37% при експлоатираните. Локалната ескалация на привилегии се покачва от 11% на 18%, а отдалеченото изпълнение на код от страна на клиента – от 4% на 13%.
Видовете уязвимости с ниска стойност спадат рязко. Междусайтовият скриптинг (Cross-site scripting) пада от 15% на 4%, а отказът от услуга (Denial of Service) – от 16% на 7%.
От Microsoft обясниха, че срив в системата или изпълнение на малък скрипт дават на атакуващия твърде малко основа за надграждане, докато изпълнението на код и по-високите привилегии осигуряват плацдарм за последващи стъпки.
Добър пример е уязвимостта за ескалация на привилегии в Windows в драйвера CLFS, която позволи на локални потребители да достигнат до SYSTEM достъп.
Microsoft също така предупреди, че етикетът на дадена грешка невинаги отговаря на реалните резултати. Някои слабости, описани като отдалечено изпълнение на код, може само да предизвикат срив в реални условия. Затова екипите трябва да проверяват какво всъщност може да направи атакуващият, преди да приоритизират дадена корекция за сигурност.
Защо бавното инсталиране на корекции за сигурност помага на атакуващите
Втората констатация е свързана със скоростта. Данните на Microsoft за излагането на риск от 2026 г. показват, че средното време за отстраняване на уязвимост отнема около две седмици при работните станции с Windows.
При сървърите с Windows това отнема повече от месец. При Linux сървърите и приложенията за macOS отнема над 10 седмици, а при мрежовите устройства – повече от година. Тази разлика във времето е прозорецът, който атакуващите използват, и той е най-широк при системите с най-голямо значение.
Експлоатацията се движи много по-бързо. VulnCheck съобщи, че 29% от експлойтите през 2025 г. са били стартирани в рамките на един ден след публикуването на CVE. Данните на CISA показват, че средното време от публикуването на CVE до включването му в каталога KEV е спаднало от 89 дни през 2024 г. на 57 дни през 2025 г.
През 2026 г., до септември, средната стойност е 20 дни, а медианата е само 3 дни. Според Microsoft две неща определят стойността на дадена уязвимост за атакуващия: въздействието и излагането на достъп. Сървърите често работят със сервизни акаунти или облачни идентичности с повече права, отколкото са им необходими.
Превземането на един от тях дава достъп до данни, администраторски права и доверени мрежови пътища. Microsoft нарича това радиус на поражение (blast radius). Публичният код за експлойт влошава нещата, както се видя, когато zero-day уязвимостта MiniPlasma в Windows даде SYSTEM достъп на машини с вече инсталирани корекции за сигурност.
От Microsoft заявиха, че защитниците трябва първо да отстраняват уязвимостите, позволяващи превземане на системата. Спирането им прекъсва проникването на ранен етап, преди да се разпространи. Второто ниво по приоритет включва отказ от услуга при системи, където непрекъснатата работа е критична, и изтекли идентификационни данни, които захранват привилегировани пътища за достъп.
Същият модел се наблюдава и при zero-day уязвимостта в драйвера Cloud Files, където атакуващите използваха локална слабост, за да получат SYSTEM права. Инсталирането на корекции за сигурност все още е ключово, но при някои стари или неподдържани системи не могат да се приложат обновявания.
Microsoft предлага откриване на всички активи с достъп до интернет, включително „сенчести ИТ“ (shadow IT) и зависимости от трети страни, чрез Defender External Attack Surface Management.
След това Defender Vulnerability Management класира слабостите отвъд оценките по CVSS, като използва сигнали за експлоатация, излагане в интернет и стойност на активите.
Анализът на пътищата на атака (Attack Path Analysis) показва как един изложен на риск сървър може да доведе през привилегирована идентичност до чувствителни данни, така че екипите да могат да прекъснат този маршрут. Microsoft споделя и повече подробности в оригиналната си публикация за проучването.
Индикатори за компрометиране (IoC):-
| Тип индикатор | Стойност |
|---|---|
| SHA256 / MD5 / SHA1 хешове | Няма публикувани в източника |
| Домейни / URL адреси | Няма публикувани в източника |
| IP адреси | Няма публикувани в източника |
| CVE идентификатори | Няма конкретни; анализът обхваща около 2,056 експлоатирани CVE |
Забележка: IP адресите и домейните са умишлено деактивирани (напр. [.]), за да се предотврати случайно разрешаване на имена или отваряне на хипервръзки. Възстановявайте ги само в контролирани платформи за разузнаване на заплахи като MISP, VirusTotal или вашия SIEM.