Microsoft съобщи, че Teams ще започне да използва базирано на изкуствен интелект засичане на фишинг в началото на ноември 2026 г., за да разпознава злонамерено поведение в съобщенията.
Внедряването е част от етап на целево пускане, който се очаква да приключи до средата на ноември, като новата функция за сигурност вероятно ще достигне обща наличност в световен мащаб между началото и средата на декември.
Microsoft първоначално разкри в запис в Microsoft 365 Roadmap миналата седмица, че базираното на изкуствен интелект засичане на фишинг ще използва контекста на разговора (без да запазва съдържанието на съобщенията), за да идентифицира фишинг и подозрително поведение в по-рискови сценарии за обмен на съобщения, като например чатове при първи контакт с външни потребители.
„Microsoft Teams въвежда базирано на изкуствен интелект и отчитащо контекста засичане на фишинг, за да помогне за идентифициране на фишинг, социално инженерство, опити за фалшива самоличност и измамни намерения“, заяви компанията в актуализация в Microsoft 365 Message Center в сряда.
„Функцията анализира контекста на разговора, за да идентифицира подозрително поведение, което може да не съдържа традиционни индикатори като зловредни връзки или файлове.“
Microsoft пояснява, че ИТ администраторите няма да е необходимо да предприемат действия за активиране на тази нова защита, която за повечето потребители ще бъде насочена към чатовете при първи контакт с външни лица.
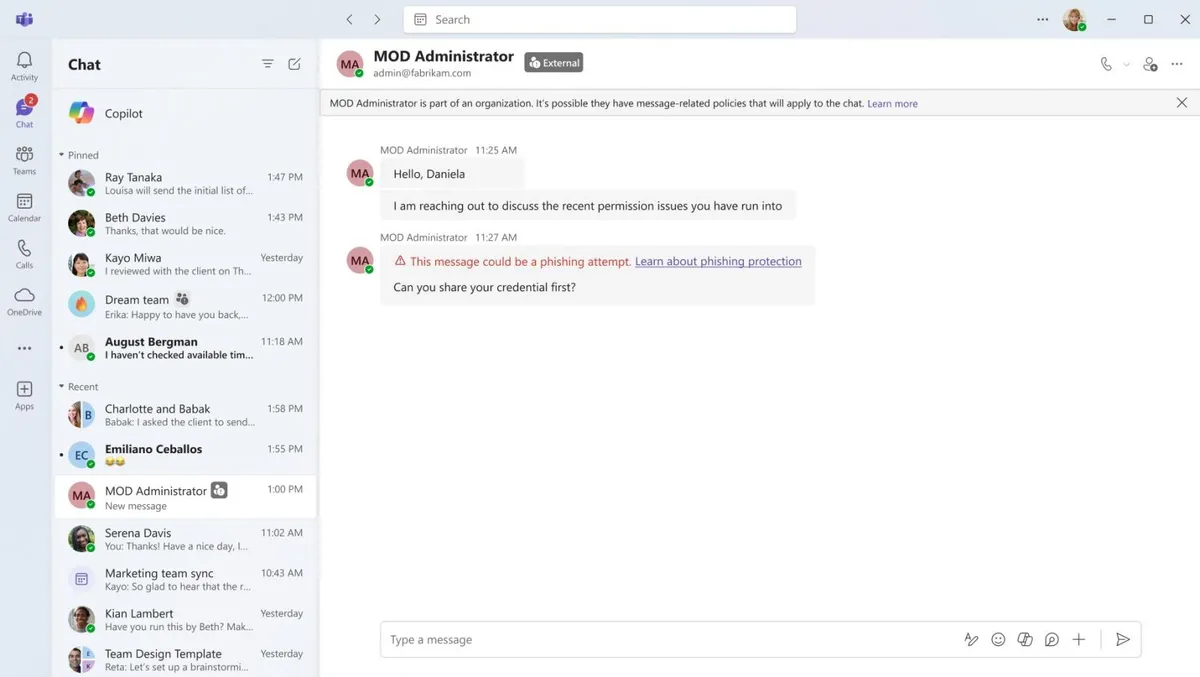
Допълва се също, че макар новата функционалност на Teams да анализира контекста на разговорите за откриване на подозрително поведение, тя няма да запазва клиентски данни за по-нататъшно обучение на изкуствен интелект или за други цели.
„Тази способност се използва единствено за защита на сигурността, а не за продуктивност, обобщаване, реклама, наблюдение на потребителите или други цели, несвързани със сигурността“, заявиха от Microsoft. „Съдържанието на клиентските съобщения не се запазва от системата за засичане с цел обучение на модели или други вторични употреби.“
Това е част от по-широк списък с промени в сигурността на Teams, като през декември Microsoft обяви, че от януари администраторите могат да блокират външни потребители през портала Defender, за да попречат на киберпрестъпни групи (включително банди за рансъмуер) да злоупотребяват с Teams при атаки чрез социално инженерство, насочени към служители на жертвите.
През август компанията също така започна внедряването на нова политика за защита на събрания в Teams, която позволява на администраторите автоматично да блокират присъединяването на всички разпознати външни ботове към срещите.
Миналия месец Microsoft обяви още, че Teams ще замъглява QR кодове, изпратени от външни податели, за да осигури по-добра защита срещу измами и фишинг опити, както и че ще позволи на потребителите да докладват за подозрителни покани за гости директно в Teams, за да помогнат на екипите по сигурност да блокират фишинг опити и други атаки, злоупотребяващи с покани за гости.
Съвсем наскоро, в началото на октомври, компанията обяви и планове за въвеждане на поддръжка за външни решения за откриване на дийпфейк (deepfake) и защита от представяне под чужда самоличност в срещите на Teams.
След като атакуващите получат валидни идентификационни данни, само 37% от действията им биват блокирани
Общите резултати за превенция могат да прикрият какво се случва след първоначалния достъп. След като атакуващите използват валидни идентификационни данни, ефективността на превенцията рязко спада.
Докладът The Blue Report 2026 измерва защитите техника по техника чрез 338 милиона симулации, проведени в реални производствени среди на клиенти.