Изследователи деактивираха дистанционно уязвим модул за обновяване в изоставеното приложение Time4Popcorn (разклонение на BitTorrent клиента Popcorn Time), отстранявайки уязвимост в сигурността, която би могла да позволи на атакуващи да изпълнят зловреден код с повишени привилегии на милиони компютри.
Уязвимостта, проследявана като CVE-2026-30612, засяга модулите за обновяване за Windows и macOS, които са се свързвали с изоставения домейн на приложението (popcorntimeupd.xyz) през некриптиран HTTP протокол и са приемали изпълними файлове без проверка на дигитални подписи.
Всеки, който контролира домейна за актуализации, би могъл да манипулира HTTP трафика и да изпълнява код като SYSTEM под Windows и като root под macOS.
Приложението Popcorn Time предлагаше интерфейс, наподобяващ този на Netflix, който интегрираше изтегляния през BitTorrent, позволявайки на потребителите да консумират пиратско съдържание директно в самото приложение.
Проектът беше изоставен поради правни причини, но по-късно беше възобновен като легитимно приложение за стрийминг на съдържание. Въпреки това под името Popcorn Time се появиха разклонения като Time4Popcorn, които бързо привлякоха милиони потребители.
Изследователи от Eye Security откриха риска за сигурността, след като регистрираха домейна popcorntimeupd.xyz и наблюдаваха до 3 милиона Windows и 350 000 macOS клиентски връзки към Time4Popcorn.
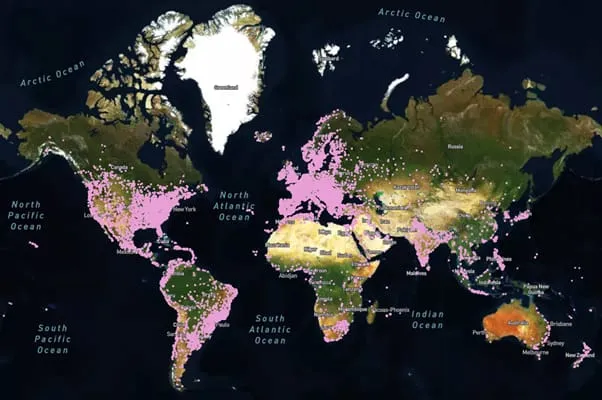
Връзките са идвали от домашни интернет доставчици, както и от корпоративни, правителствени и военни мрежи. Никой от потребителите обаче не е изглеждал активно да използва приложението, което подсказва, че то е било инсталирано и забравено.
„Ако бяхме в състояние да изпратим актуализация, потенциално бихме могли да постигнем изпълнение на код на милиони системи“, отбелязват от Eye Security, добавяйки, че „въздействието щеше да бъде тежко, ако това беше попаднало в неподходящи ръце“.
След това откритие изследователите регистрираха още 14 домейна, свързани с услугата.
Защита на системите
Между ноември 2025 г. и март 2026 г. от Eye използваха уязвимия механизъм за обновяване, за да доставят код за корекция, който спря и деактивира модула за актуализации.
Техният код не е събирал хост данни или телеметрия и не е изтривал файлове от компютрите на потребителите, запазвайки действията им в напълно законова рамка.
От Eye обясняват, че се е наложило да модифицират своя код по време на тестовете, за да избегнат антивирусните продукти, които са го засичали поради спирането на услуга.
След внедряването на корекцията от Eye отчетоха 2 милиона изтегляния на актуализацията, а до 1 март тази година заявките към техния домейн за обновяване са намалели с 98%.
След успешното приключване на операцията по отстраняване собствеността върху домейна беше прехвърлена на неправителствената организация за сигурност The Shadowserver Foundation.
Въпреки този успех изследователите предупредиха, че рискът не е напълно елиминиран за потребителите на приложението.
Първо, потребителите на Android остават изложени на риск, тъй като инсталирането на актуализация би изисквало взаимодействие от страна на потребителя, а изследователите не успяха да деактивират отдалечено модула за обновяване за мобилната платформа.
Второ, приложението Time4Popcorn използва силно остарял Chrome двигател от 2014 г. без защита чрез изолирана среда, което би могло да бъде експлоатирано при атаки.
Най-добрият начин на действие за потребителите би бил напълно да премахнат софтуера от своите системи.