ThreatAware обяви пускането на Dimension – управлявано работно пространство, което предоставя на организациите основа за изграждане, изпълнение и управление на техни собствени персонализирани приложения за сигурност.
Dimension дава на екипите по сигурност гъвкавостта да разработват приложения, съобразени с техните нужди, като същевременно осигурява на организациите по-добър надзор върху начина, по който тези приложения осъществяват достъп до данни и взаимодействат с активни системи. Било то детектор за нерегламентиран изкуствен интелект (shadow AI), табло за управление на многофакторна автентикация (MFA), система за проследяване на съответствието или каквото и да било друго, от което организацията се нуждае. Ако даден екип може да го опише, Dimension може да го изгради и изпълни безопасно.
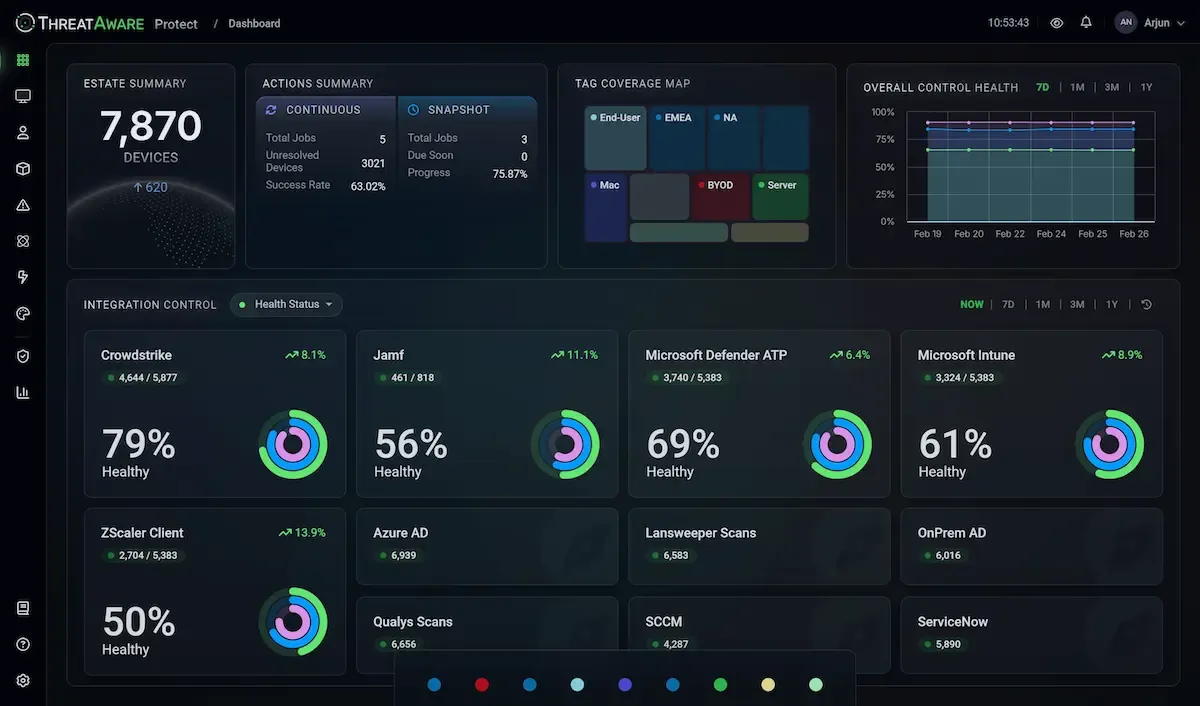
Вместо да адаптират работните си процеси към готов софтуер, Dimension позволява на екипите да изграждат точно това, което им е необходимо, с вече вградени хостинг, контроли за достъп и процеси на одобрение. Всяко приложение работи върху една и съща базова основа с вече внедрени еднократен вход (SSO), управление на потребители, роли и права за достъп, одобрения, одит, резервни копия, контрол на версиите и изолирана среда за отделните клиенти. Това позволява на екипите да разработват приложения, без да се налага всеки път да решават изискванията за продукционна среда и сигурност от нулата.
„Изкуственият интелект улесни организациите да изграждат приложения в движение. Но това, което екипите често пренебрегват, е, че създаването на едно приложение е само първата стъпка. Те трябва да знаят до какви данни имат достъп тези приложения, кой носи отговорност за тях и дали те са напълно управлявани. Dimension им дава свободата да изграждат необходимите им инструменти, без да правят компромис с контрола или да създават поредния слой от неуправлявани технологии“, заяви Джон Абът, главен изпълнителен директор на ThreatAware.
Екипите по сигурност изграждат инструменти по-бързо, отколкото могат да ги управляват
Стартирането идва в момент, когато ново проучване сред лицата, вземащи решения за ИТ сигурността, разкрива колко разпространено е станало вътрешното разработване на инструменти и колко изостава управлението им.
- Вътрешната разработка на приложения за сигурност вече е норма: Повече от три четвърти (77%) от анкетираните споделят, че техните екипи по сигурност са използвали AI асистенти за програмиране за изграждане на вътрешни инструменти за сигурност през последните 12 месеца. Работа, която преди е отнемала месеци разработка, сега може да бъде завършена за часове.
- Управлението и контролът не са в крак с темпото: Почти половината (45%) посочват, че самостоятелно изградените инструменти не преминават през същия процес на преглед и одобрение като друг софтуер, а 41% нямат официална политика или не я прилагат за вътрешни приложения за сигурност, изградени с AI.
Резултатът е, че организациите са поставени между два неблагоприятни изхода. Близо седем от десет (69%) респонденти казват, че инструментите са били забавяни или прекратявани поради опасения, свързани със сигурността, управлението или съответствието, докато тези, които биват внедрени, често работят без последователен надзор.
Абът коментира: „Това, което започва като опит за запълване на липса в инструментариума, или спира при прегледа за сигурност, или се превръща в още един слой от неуправлявани приложения, оставяйки екипите по сигурност със същите проблеми с видимостта и управлението, които са се опитвали да решат.“
Dimension позволява на екипите да изграждат и изпълняват мащабируеми, напълно управлявани приложения
Dimension има три основни компонента: Data, Studio и Actions, за да преведе екипите безпроблемно от текстова заявка (prompt) до готови за продукционна среда приложения.
Data се свързва чрез API със системите, които организацията вече използва, създавайки активен слой от данни. Studio е мястото, където се изграждат приложенията върху тези данни, докато Actions им позволява да правят контролирани промени в активните системи.
Приложенията могат да се създават с помощта на AI Composer, който изгражда решения от описания на естествен език, или чрез съществуващ AI агент за програмиране като Claude Code, свързан чрез Model Context Protocol (MCP). Екипите могат също така да започнат с приложение от библиотеката (App Library) и да го персонализират според нуждите си.
Когато приложенията трябва да предприемат действия, като например деактивиране на потребител, отваряне на тикет или актуализиране на облачна конфигурация, всяко действие трябва да бъде изрично конфигурирано и одобрено, и се записва в одитен лог. Приложенията имат достъп само до свързаните към тях потоци от данни и действия, което помага за прилагането на принципа на минималните привилегии и поддържането на надзор върху автоматизираната дейност.
Приложенията се изграждат в споделени работни пространства с права за достъп и контрол на версиите, за да подпомагат достъпа на целия екип и текущата поддръжка, намалявайки зависимостта от отделни разработчици и позволявайки на екипите да продължат да управляват и адаптират приложенията според изискванията.