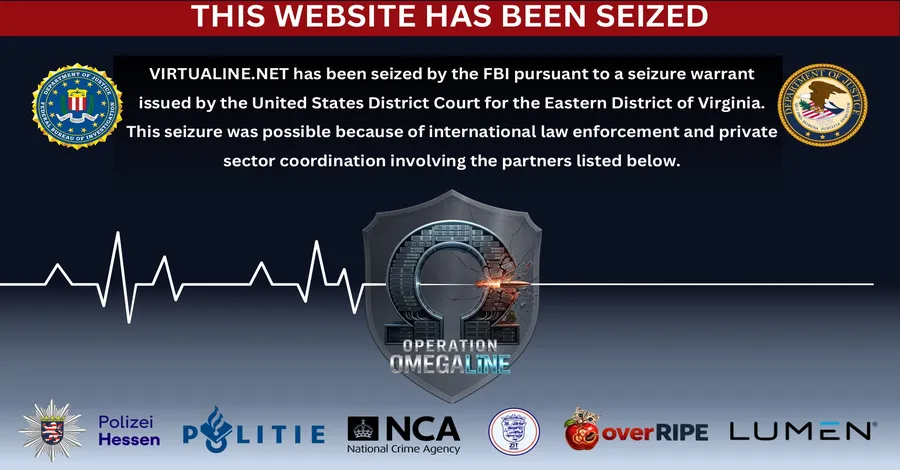
Министерството на правосъдието на САЩ (DoJ) обяви във вторник изземването на домейн, свързан с доставчик на устойчив на оплаквания хостинг (bulletproof hosting – BPH), наречен Virtualine.
Тази мярка е предприета в отговор на използването на услугата за извършване и улесняване на мащабна престъпна дейност, включително „реклама на сексуално откровени изображения на непълнолетни лица, умишлено разпространение на интимни визуални материали на възрастни и непълнолетни без тяхното съгласие и международно пране на пари с цел прикриване и насърчаване на престъпно поведение“, заявиха от Министерството на правосъдието.
Посетителите на домейна „virtualine[.]net“ вече са посрещани от съобщение, което гласи, че той е иззет от Федералното бюро за разследване на САЩ (ФБР) в рамките на координирана операция между международни правоприлагащи органи и структури от частния сектор, сред които държавната полиция на провинция Хесен, Националната полицейска служба на Нидерландия, Националната агенция за борба с престъпността на Обединеното кралство, OverRIPE и Lumen Technologies.
Според съдебните документи Virtualine, която е оперирала също и под имената Secury, Massgod, Spamhouse, Lanedo и Omegatech, е рекламирала услугите си пред престъпници във форуми за киберпрестъпност, като е твърдяла, че те могат да се използват за фишинг, кардинг, имейл спам и сканиране на портове, с изключение на съдържание с деца и терористични дейности.
Твърди се, че през юни 2025 г. в HackForums доставчикът се е похвалил, че „Virtualine игнорира повече сигнали за злоупотреба, отколкото последните ви трима терапевти“. По-рано през март същата година той е започнал да предлага и „план за допълнителна защита“, който обещавал на клиентите да премести тяхната криминална инфраструктура към фиктивна компания без връзка с Virtualine при получаване на официални искания от правоприлагащите органи.
Архивни копия от Internet Archive показват, че стандартните планове са стрували от 19,99 долара на месец за един виртуален процесор, 2 GB памет и 30 GB дисково пространство до 179,99 долара на месец за 24 vCPU, 64 GB памет и 130 GB дисково пространство. Virtualine е предлагала и планове, оптимизирани по процесор, памет и пространство, вариращи от 21,99 долара до 379,99 долара на месец.
„Въпреки рекламите, че не допуска съдържание с деца на своя сървър, Virtualine съзнателно е хоствала уебсайт, извършващ именно това, идентифициран в съдебните регистри като Vendor 1“, съобщи правосъдното министерство. „Vendor 1 е престъпен онлайн форум, който позволява на потребителите да публикуват и продават достъп до голи, сексуално внушаващи и/или сексуално откровени изображения и видеоклипове на непълнолетни и възрастни.“
„Vendor 1 също така популяризира услуга за наемане на хакери, при която потребителите могат да платят на атакащуващи лица за неоторизиран достъп до онлайн акаунти на жертви и за незаконно придобиване на откровени снимки и видеоклипове. През януари 2026 г., около месец след като Virtualine предоставя IP адрес на Vendor 1, тя започва да получава уведомления за сексуално откровени изображения и видеоклипове на непълнолетни лица на този сървър.“
От Министерството на правосъдието посочват, че Virtualine е продължила да поддържа услугите на Vendor 1 въпреки получаването на множество уведомления от правоприлагащите органи в Германия, Канада и Австралия, от Националния център за изчезнали и експлоатирани деца (NCMEC) в САЩ и от адвокат на пострадало лице.
Virtualine е обвинена и в тясно сътрудничество с Vendor 1 при създаването на нов уебсайт, където нейните клиенти са можели да качват незаконно съдържание и да го свалят след извършване на покупка. Уебсайтът продължава да бъде хостван от Virtualine и до днес, допълват от министерството.
„Virtualine.net включваше редица опции за плащане за клиентите на Virtualine, включително Vendor 1“, посочват от правосъдното министерство. „Virtualine приемаше плащания чрез BTC [NO-AML] – конкретни несвързани (unhosted) биткойн адреси, които позволяваха на клиентите директно плащане без притеснение, че средствата им ще бъдат маркирани като незаконни.“
„Средствата, които престъпните клиенти на Virtualine са плащали на доставчика – част от които могат да бъдат проследени директно до различни криминални групи, – са получавани от Virtualine и след това са били допълнително изпирани, за да се скрие произходът им.“
Компанията за блокчейн разузнаване Chainalysis отбелязва в собствен анализ, че Virtualine е приемала директни плащания в Bitcoin чрез нехоствани портфейли, позволявайки на престъпни клиенти да плащат, без да преминават през проверки за съответствие на регулираните криптоборси.
„Блокчейн отпечатъкът на Virtualine има директна връзка с широк спектър от екосистемата на киберпрестъпността, включително оператори на рансъмуер, инфраструктура на инфостийлъри, рускоезични форуми за киберпрестъпления, незаконни магазини, както и адреси за измами и фишинг“, посочва компанията.
След изземването на сайта операторът на Virtualine публикува открито писмо, в което отхвърля обвиненията, че услугата съзнателно е хоствала материали със сексуално насилие над деца (CSAM). Операторът също така твърди, че е предприемал действия по искания за съдействие относно CSAM в рамките на 24 часа. В съобщение, споделено в техния канал в Telegram, се твърди, че данните на клиентите са в безопасност.
„Когато установихме забранен материал, свързан с клиента, описан като „Vendor 1“, прекратихме взаимоотношенията си с този клиент“, добавя лицето, като отбелязва, че „Virtualine е част от живота ми в продължение на пет години“.
„Моля ви, не хвърляйте подозрения върху мен и десетките хиляди клиенти, които са се доверили на Virtualine, заради действията, приписани на един-единствен клиент. Искам да знаете, че съм готов да отговоря на вашите запитвания относно „Vendor 1“.“
През септември 2025 г. от Spamhaus Project разкриха, че Virtualine е разширила дейността си към AS209800. „Благодарение на брокери на IP адреси, базирани в Турция и САЩ, с ненадеждни процедури за проверка на клиентите, Virtualine продължава да придобива нови IPv4 префикси за улесняване на злоупотреби в интернет. Понастоящем AS209800 се маршрутизира през aurologic GmbH – хостинг доставчик, разпространяващ редица други операции за устойчив хостинг.“
„Загубата на даден ASN сама по себе си не означава, че доставчикът на устойчив хостинг е прекратил дейността си“, отбелязват от Silent Push. „Скоростта на придобиване на нов ASN е съществена част от проблема и ние вярваме, че процесът по регистрация на ASN трябва да бъде значително по-строг.“