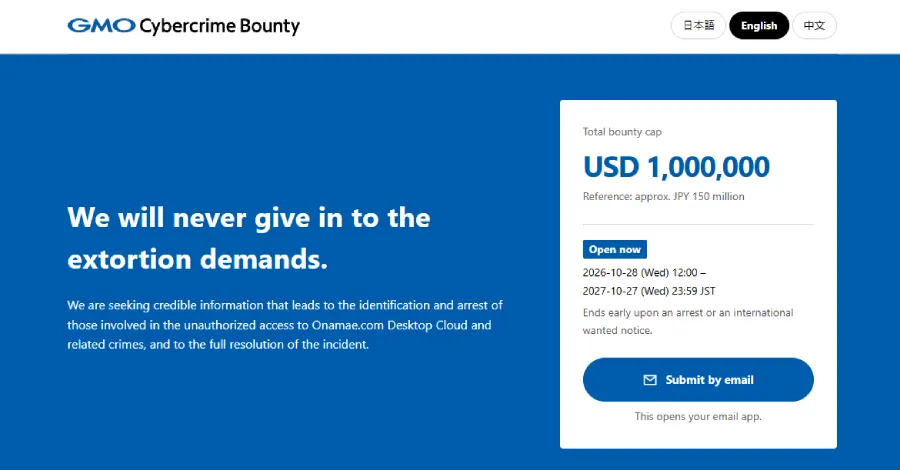
Японската GMO Internet Group предлага общо до 1 милион долара за сведения, които ще помогнат за залавянето на атакуващите, компрометирали нейната облачна услуга Onamae.com Desktop Cloud, след като компанията отказа да плати откуп при изнудването.
Програмата за възнаграждения стартира на 28 октомври и изплаща средства само ако дадено сведение помогне за извършването на арест или издаването на международна заповед за издирване. Услугата хоства виртуални работни плотове с Windows, използвани за валутна търговия (форекс), като финансов брокер вече свърза нерегламентирани търговски операции по сметки на свои клиенти с изтекли от услугата идентификационни данни за вход.
От GMO съобщават, че атакуващите са откраднали клиентска информация. На 21 октомври компанията е получила искане за около 50 милиона долара (около 8 милиарда йени) от лица, за които смята, че са извършили атаката. Те също така са отправили заплахи към търговските сметки и данните на нейните клиенти.
На 27 октомври атакуващите публикуваха материали на своя уебсайт, за които твърдят, че представляват информация за GMO и нейните клиенти. Домейнът на сайта, включително огледалните му копия, беше спрян около 4:00 ч. сутринта японско време на 28 октомври, като GMO планира да предприема мерки срещу всеки нов сайт.
Как функционира програмата за награди
GMO Internet Group управлява и финансира програмата, наречена GMO Cybercrime Bounty. Сигналите се изпращат по имейл до адрес, посочен на специализиран уебсайт, на японски, английски или китайски език, като могат да бъдат и анонимни. Програмата е активна до извършване на арест, издаване на международна заповед за издирване или до 27 октомври 2027 г. — което от събитията настъпи първо.
GMO търси информация, която свързва лица, сървъри, домейни, IP адреси, акаунти или адреси на криптовалути с атаката, изнудването или движението на средства, заедно с доказателства за начина на извършване на престъпленията. Предположения, неподкрепени с доказателства обвинения и повторно споделяне на публична информация по принцип не се зачитат.
Сведение носи възнаграждение само ако доведе до арест, включително от полицейски органи извън Япония, или до международна заповед за издирване, като например червена бюлетина на Интерпол. GMO определя каква е стойността на съдействието от всеки сигнал, като един подател може да получи цялата сума от 1 милион долара или тя да бъде разпределена между няколко лица. Информаторите трябва да удостоверят самоличността си преди изплащането, а ако нито едно сведение не отговаря на условията, плащания не се извършват.
Някои лица нямат право на изплащане, включително всеки, замесен в престъплението, всеки, получил информация по незаконен път (например чрез закупуване на изтекли данни), както и служители на GMO. GMO призовава информаторите да не проникват в системи, да не преговарят с атакуващите и да не им плащат, както и да не изпращат изтекли данни, пароли или зловреден софтуер.
Сигналите се споделят с полицията и други компетентни органи в Япония и чужбина според необходимостта. GMO вече е предала на полицията всички събрани доказателства за заплахите, включително записи от комуникацията.
GMO подчертава, че никога няма да изисква от информаторите пароли, кодове за автентикация или такси, а официалната кореспонденция се осъществява единствено от имейл адреси, завършващи на @cybercrimebounty.gmo.
Пробивът и сметките за търговия
GMO Internet, дъщерното дружество, което управлява услугата, установи на 20 октомври, че трета страна е инсталирала злонамерени програми върху сървърите на някои клиенти. От 21 октомври компанията спря сървърите по всички абонаментни планове. Тя отчита 26 739 сървъра като потенциално засегнати, което не представлява броят на потвърдените прониквания или кражби на данни.
На 24 октомври от GMO съобщиха, че са потвърдили проблем със сигурността в системите на услугата, нерегламентиран достъп до нея и източване на клиентска информация от компанията.
Всичко, съхранявано от клиентите на сървърите, е могло да бъде прегледано, включително данни за вход, запазени в софтуер за търговия като MetaTrader 4 и 5 (MT4/MT5). GMO не съхранява данни за платежни карти на клиенти на тези сървъри.
Клиенти започнаха да съобщават за трансакции, които не разпознават, на 21 октомври. Брокерът OANDA Japan потвърди, че трета страна е влязла и е извършвала търговия в сметките на някои от клиентите му, използвайки потребителски имена и пароли, за които се предполага, че са изтекли от сървърите на GMO. Брокерът ограничи търговията по сметките, които може да са засегнати, като към 26 октомври не е открил пробив или изтичане в собствените си основни системи.
Друг брокер, FXTF, предупреди на 22 октомври, че трети лица може да са откраднали данните за вход на някои клиенти, използващи VPS сървъри, при атака, за която се смята, че е засегнала VPS сървъри на друга компания. Възможно е нападателите да са използвали данните за достъп и търговия. Брокерът призова клиентите, които са се свързвали с Desktop Cloud, да променят своите FXTF пароли от устройство, което никога не се е свързвало с услугата.
В изявление до фондовата борса от 28 октомври GMO Internet Group посочи, че все още не е потвърдила колко клиенти ще покрият нейните компенсации, колко информация е била публикувана или кои търговски операции подлежат на обезщетение. Компанията не е установила въздействие от пробива върху останалите си услуги.
Заплахите и изтичането на данни
Според GMO атакуващите са заплашили, че ще продължат да манипулират клиентски сметки в над 70 компании за ценни книжа и валутна търговия, ще публикуват информация за услугата и за компютрите на клиентите, ще заразят тези компютри с рансъмуер и ще публикуват подробности за системите на GMO.
Те бяха определили краен срок до обяд на 27 октомври за публикуване на клиентската информация и стартиране на атаката с рансъмуер. Към 13:55 ч. японско време на същия ден не беше потвърдена атака със софтуер за откуп.
Материалите, публикувани на 27 октомври, представляваха лични данни на един клиент според твърденията на нападателите, съобщи ITmedia NEWS същия следобед. От GMO проверяваха информацията през този ден.
Атакуващите са събирали данни за всеки, посетил сайта им, посочват от GMO, като съветват посетителите да направят пълно сканиране с антивирусна програма. Компанията призовава потребителите да не посещават този или други нови сайтове, както и да не препубликуват или поставят връзки към материалите.
Как са проникнали нападателите
Към 28 октомври GMO не беше съобщила как атакуващите са осъществили проникването.
Масатоши Кумагай, който оглавява GMO Internet Group, написа в публикация в блога си от 25 октомври, че собствените етични хакери на групата предварително са предупредили екипа, управляващ услугата, за съществуващи проблеми.
Реакцията обаче не е била нито достатъчно бърза, нито достатъчно задълбочена, пише той, и атакуващите са се възползвали от този пропуск.
На своя уебсайт киберпрестъпниците заявиха, че един администраторски акаунт е бил споделен за всички сървъри и че дисковите устройства на клиентските компютри са били видими от сървърите по подразбиране при свързване, съобщи ITmedia NEWS.
Те също така твърдяха, че са използвали дефект в услугата, за да достигнат до личните компютри на клиентите. От GMO не са потвърдили публично и тези твърдения.
До 26 октомври GMO събра компютри от клиенти, които ги предоставиха доброволно за анализ. Към 11:59 ч. японско време на 27 октомври в проверените до момента устройства не беше открит зловреден софтуер, включително рансъмуер. Това не изключва напълно риска за устройствата на всички клиенти, като анализът продължава.
Какви стъпки трябва да предприемат клиентите
GMO препоръчва на потребителите на Desktop Cloud да предприемат следните мерки:
- Да сменят паролите за търговските си сметки и софтуера за търговия от устройство, което не се използва за форекс търговия, като например мобилен телефон.
- Да прекратят всички активни сесии, при необходимост чрез брокера, дори след смяна на паролата.
- Да прегледат историята на търговията и балансите си и незабавно да докладват на брокера за всякакви неразпознати сделки.
- Да активират двуфакторна автентикация, ако брокерът предлага такава възможност.
- Да сменят паролите, които са използвали повторно за други услуги или са запазили в браузъра.
- Да извършат пълно антивирусно сканиране на устройствата, използвани за връзка, и да архивират данните си.
- Да не отговарят на съобщения от лица, твърдящи, че стоят зад атаката, и да не отварят техни връзки или файлове.
- Да игнорират предложения за възстановяване на изгубени средства срещу заплащане. GMO никога няма да поиска парола или код за автентикация.
GMO Internet ще изплати по 5000 йени на всеки настоящ потребител и ще покрие реалните загуби и такси от сделки, за които потвърди, че са били нерегламентирани и причинени от пробива. Клиентите, за чиято информация бъде потвърдено, че е била публикувана, ще получат и допълнително обезщетение от 10 000 до 25 000 йени за всеки компрометиран тип данни.
GMO няма да рестартира услугата върху засегнатите системи в сегашния им вид. На клиентите, които желаят виртуална Windows работна площ, ще бъде предложена миграция към отделна услуга, безплатна за шест месеца и единствено с тяхно съгласие, като подробностите ще бъдат обявени до 30 октомври.