Украински гражданин беше осъден на 70 месеца затвор за ролята си в атаки с рансъмуер от групите Nefilim и Hive, насочени срещу болници, държавни структури и компании с високи приходи по целия свят в периода между 2018 г. и 2021 г.
Присъдата идва след екстрадирането на 35-годишния Артьом Александрович Стрижак в САЩ на 30 април 2025 г., след като властите го арестуваха в Испания през юни 2024 г.
„Артьом Стрижак е продуктивен киберпрестъпник, който е работил с множество рансъмуер групи, атакуващи американски компании и болници“, заяви Брет Лидърман, оперативен директор на кибер отдела на ФБР. „Тези групи нарушиха грижите за пациентите и причиниха загуби за над 100 милиона долара. Днешната присъда отразява сериозността на престъпленията на Стрижак и демонстрира глобалния обхват на ФБР и широката мрежа от международни партньори.“
Според съдебните документи той е плащал 20% от всички събрани плащания на откупи за достъп до персонализиран рансъмуер Nefilim и ключове за декриптиране, започвайки от юни 2021 г.
Докато е бил активен като партньор на Nefilim до октомври 2021 г., Стрижак е използвал специално разработения злонамерен софтуер, за да атакува големи корпорации в САЩ, Канада и Австралия с годишни приходи над 100 милиона долара. По-късно обаче един от администраторите на Nefilim го е насърчил да се съсредоточи върху големи компании, които генерират над 200 милиона долара годишно.
За да притисне жертвите да платят, рансъмуер операцията е заплашвала и с изтичане на данни, откраднати по време на атаките, в уебсайтове „Corporate Leaks“ в тъмната мрежа, управлявани от администраторите на Nefilim, освен ако жертвите не изпълнят исканията за откуп.
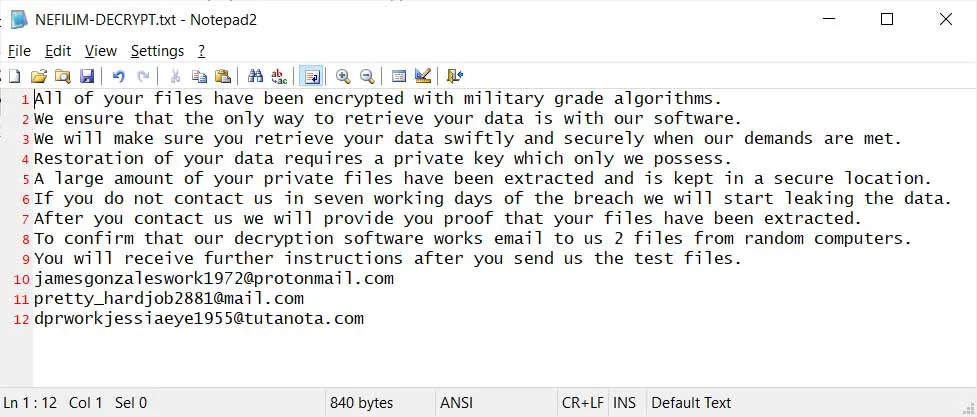
Стрижак също така се присъединява към рансъмуера Hive като ранен съучастник, пробивайки и криптирайки системите на седем жертви, включително зъболекарски кабинет, множество адвокатски кантори и доставчик на здравни услуги по време на пандемията от COVID-19.
През декември 2025 г. Стрижак се признава за виновен и приема обвиненията за заговор за компютърна измама, повдигнати от американските прокурори във връзка с рансъмуер атаки, насочени срещу предприятия в САЩ, Норвегия, Франция, Швейцария, Германия и Нидерландия.
„Неутрализирането на рансъмуер група, която атакува приблизително 1500 жертви по целия свят, и осъждането на обвиняем, който е атакувал здравеопазването по време на пандемията от COVID-19, е от изключителна важност за тази служба“, добави американският прокурор Грегъри У. Кихоу.
„Рансъмуер атаки като извършените от подсъдимия нанасят огромен хаос — вредят на компаниите жертви, които плащат милиони за възстановяване и откупи, възпрепятстват достъпа на болници и други критични структури до данни и поставят чувствителна информация в ръцете на злонамерени субекти“, отбеляза американският прокурор Джоузеф Ночела-младши.
Държавният департамент на САЩ също така предлага до 11 милиона долара за всяка информация, която би могла да доведе до ареста на украинския гражданин Володимир Тимошчук, един от предполагаемите съучастници на Стрижак, който все още е на свобода.
Тимошчук е в списъците с най-издирвани лица на Европейския съюз и ФБР, като Министерството на правосъдието на САЩ му повдигна обвинения през септември за ролята му на администратор на бандите за рансъмуер LockerGoga, MegaCortex и Nefilim. Твърди се също, че той е замесен в рансъмуер атаки, причинили щети за милиони долари на стотици компании по целия свят между юли 2020 г. и октомври 2021 г.
След като нападателите разполагат с валидни идентификационни данни, само 37% от действията им биват блокирани
Общите резултати за превенция могат да скрият какво се случва след първоначалния достъп. След като атакуващите използват валидни идентификационни данни, нивото на превенция спада рязко.
Докладът „Blue Report 2026“ измерва защитите техника по техника чрез 338 милиона симулации, проведени в реални производствени среди на клиенти.