Хакери са злоупотребили с правителствени и училищни домейни, за да популяризират сайтове за незаконни хазартни игри, създавайки неупълномощени поддомейни, докато основните уебсайтове на институциите са продължили да функционират нормално.
Две несвързани операции са използвали промени в записите на Системата за имена на домейни (DNS), за да разположат страници за хазарт под надеждни институционални адреси, заемайки тяхната репутация, за да привличат посетители чрез резултатите от търсенето.
Дейността е засегнала институции в Бангладеш, Индия и Мексико. Едната операция е включвала над 850 наблюдавани входни точки в осем институционални домейна и връзки с повече от 30 хазартни бранда.
Тези данни описват инфраструктура, а не потвърдени жертви или инфекции, като изследователите ги считат за минимални стойности, тъй като тяхното разследване е продължавало.
Изследователи от Infoblox идентифицираха двете операции и описаха подробно своите констатации в доклад от 26 октомври 2026 г. относно атаките от тип „domain shadowing“.
Изследването описва злоупотреба с DNS в подкрепа на популяризирането на незаконен хазарт, а не новоидентифицирано семейство зловреден софтуер. Начинът, по който атакуващите първоначално са получили достъп до DNS администрацията, остава неизвестен.
Хакери превземат правителствени и училищни поддомейни
Атаките от тип „domain shadowing“ позволяват на атакуващите да добавят неоторизирани DNS записи под легитимен домейн, без да променят основния му уебсайт.
За разлика от докладваната по-рано активност по превземане на поддомейни Hazy Hawk, включваща изоставени облачни ресурси, тези операции изглежда включват неоторизиран достъп до DNS администрацията. Тази разлика е от значение при разследването на начина, по който е бил получен контролът.
Infoblox проследява първия злонамерен субект под името Hidden Hawk, който изглежда продава видимост при търсене на незаконни индонезийски хазартни брандове.
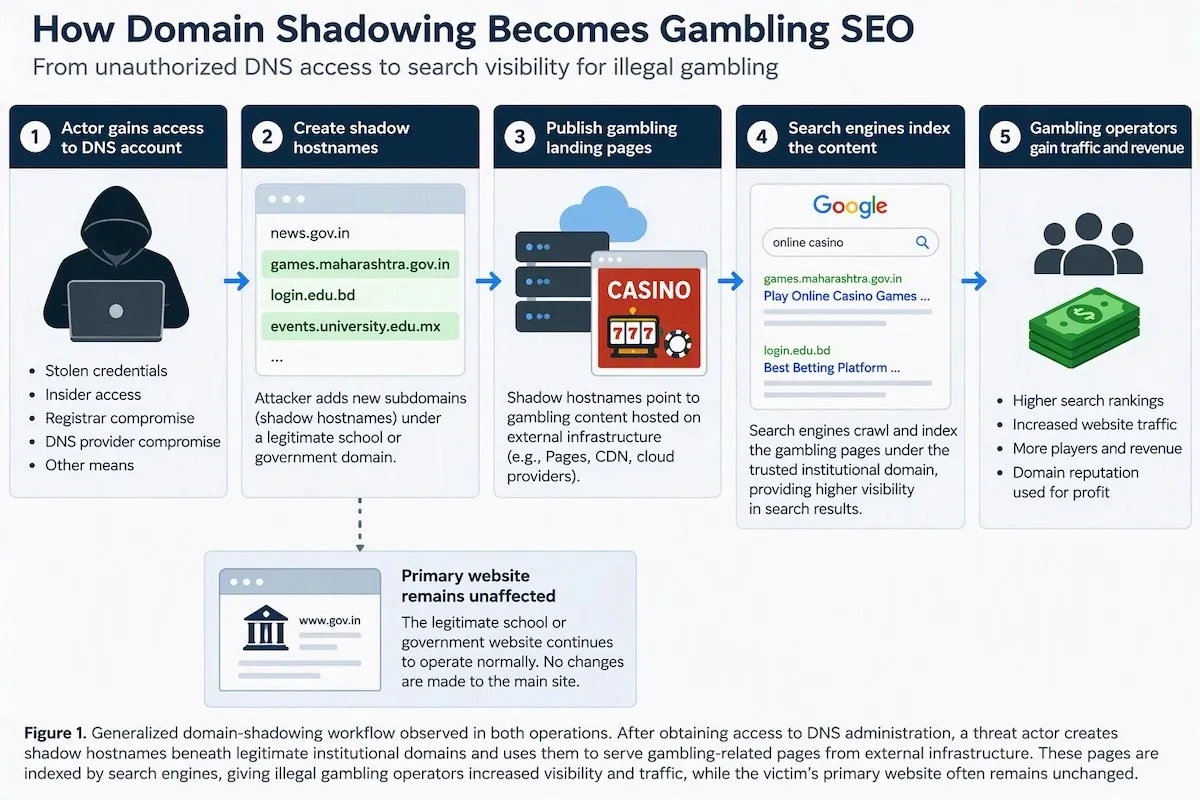
Злонамереният субект е добавял CNAME записи, които правят едно име на хост псевдоним на друго, под училищни и правителствени домейни. Повечето са сочели към хазартно съдържание, хоствано външно в Cloudflare Pages, а не на институционалните сървъри.
Имената на външния хостинг често са копирали съответното институционално име на хост, заменяйки точките с тирета. Този модел е помогнал на изследователите да възстановят връзките между превзетите адреси и хостваните страници.
В един документиран пример хазартно съдържание е останало достъпно под домейна на средно училище в Бангладеш между 6 юли и 1 октомври 2026 г.
Използването на легитимни хостинг услуги се среща и в отделни кампании за измами в Cloudflare Pages, които експлоатират леснодостъпна инфраструктура. Тук важната характеристика е била връзката между външно хостваните страници за хазарт и надеждните институционални адреси.
Само проверките на уебсайтовете биха могли да пропуснат тази активност, тъй като първичните услуги на училищата и правителствените служби са останали достъпни. Шест бангладешки училищни домейна са съдържали от около 50 до над 240 записа всеки, докато мексикански образователен домейн е имал над 50.
Поддомейн на правителството на Керала е хоствал хазартно съдържание директно и е приемал някои училищни CNAME връзки. Изследователите отбелязват случая в Керала като коригиран през юли 2026 г., въпреки че част от другата инфраструктура е останала активна.
По време на контролирано изследване Infoblox се свързва с акаунт в Telegram, за който се смята, че принадлежи на Hidden Hawk, използвайки измислена самоличност на казино.
Операторът е предложил оптимизация на обратни връзки (backlinks), персонализирани целеви страници (landing pages) и Google AMP страници, предоставил е данни за плащане и е гарантирал челна позиция в класирането на Google. Изследователите не са извършили плащане; търговското предложение е съвпадало с инфраструктурата, която са наблюдавали.
Делегирането на правителствени DNS разширява контрола на атакуващите
Втората операция е била насочена срещу инфраструктурата на правителството на Махаращра и поддомейн на ESIC в Индия. Вместо да добавят индивидуални псевдоними, атакуващите са създали неоторизирани делегации на сървъри за имена (nameservers) към ClouDNS.
Това е прехвърлило контрола върху избрани DNS подзони към външни сървъри за имена, позволявайки записите под тях да се управляват извън нормалната правителствена DNS среда. Infoblox не приписва тази дейност на Hidden Hawk.
Запис със заместващ символ (wildcard запис) е разширил този контрол, като е позволил резолването на произволни имена под една делегирана подзона.
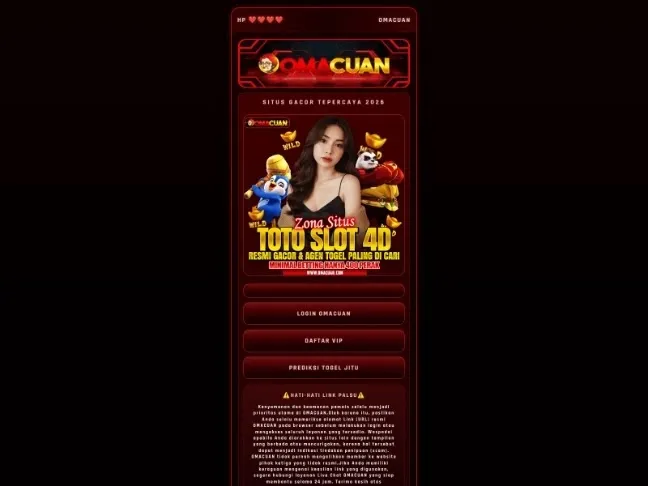
Записи, свързани с хазарт, са се появили най-малко от август 2025 г. Доставката на съдържание е включвала DigitalOcean, Amazon CloudFront и BunnyCDN с машинно генерирани междинни страници (doorway pages), обхващащи реми, залагания, лотарии и сата матка.
Делегациите са изчезнали до средата на октомври 2026 г., което подсказва за отстраняване на проблема. Констатациите засилват опасенията относно хазартната инфраструктура, въпреки че отделни казино сайтове, прикриващи шпионаж, демонстрират различна употреба на подобно изглеждащо съдържание.
В това разследване документираната цел е била видимост при търсене и привличане на трафик. Доказателствата не установяват, че посетителите са получавали зловреден софтуер или че някоя от двете операции е откраднала институционални данни.
За защитниците приоритетът е наблюдението на промените в авторитетните DNS записи, а не просто проверката дали началната страница изглежда нормално.
Неочаквани CNAME цели, нови делегации на сървъри за имена, необясними wildcard записи и внезапни появи на непознати поддомейни изискват разследване. Наблюденията за прозрачност на сертификатите (certificate transparency) също трябва да се сравняват с одобрените услуги и записите за DNS промени.
Организациите, открили неоторизирани промени, трябва да премахнат компрометираните записи, да прегледат регистрационните файлове на регистратора и DNS доставчика, да подменят изложените идентификационни данни и да наложат многофакторна автентикация.
Infoblox предупреждава да не се блокират цели легитимни институционални домейни. Реакцията трябва да се съсредоточи върху неоторизираните имена на хостове и контролираната от атакуващите инфраструктура, като същевременно се обърне внимание на достъпа до акаунта или делегирането, което е позволило злоупотребата. Платформите за споделен хостинг също изискват контекстуално разследване, а не цялостно блокиране.
Индикатори за компрометиране (IoCs):-
| Категория | Индикатори, докладвани от източника | Контекст |
|---|---|---|
| Училищни домейни от Бангладеш | raahs[.]edu[.]bdmaishadihighschool[.]edu[.]bddhabalsatihs[.]edu[.]bdsanguhs[.]edu[.]bdsaaacademy[.]edu[.]bdwsbachs[.]edu[.]bd | Легитимни институционални домейни, свързани с дейността на Hidden Hawk |
| Други засегнати институции | suneethi[.]sjd[.]kerala[.]gov[.]inescuelanormallarrainzar[.]edu[.]mx | Инфраструктура на правителството на Керала и мексиканска образователна инфраструктура |
| Делегирани подзони на Махаращра | gam[.]maharashtra[.]gov[.]ingames[.]maharashtra[.]gov[.]insearch[.]maharashtra[.]gov[.]inlive[.]maharashtra[.]gov[.]indpboss[.]maharashtra[.]gov[.]in | Неоторизирани външни DNS делегации |
| Делегиран ESIC поддомейн | online[.]esic[.]gov[.]in | Наблюдавана подобна външна делегация |
| Услуги за съкращаване на линкове на Hidden Hawk | mikale[.]mehinkale[.]me | Инфраструктура за съкращаване на линкове, управлявана от атакуващия |
| Хостове за изображения на Hidden Hawk | imgmahasuhu[.]ioimghaxor[.]ioimgstore[.]io | Инфраструктура за хостване на изображения |
| CloudFront инфраструктура | d9d9t8dndf89z[.]cloudfront[.]net | Доставка на съдържание, контролирана от атакуващия |
| Исторически IP адрес | 168[.]144[.]156[.]92 | Предишен A-запис адрес; наблюдаван като неактивен |
| BunnyCDN инфраструктура | search-maharashtra-gov-in[.]b-cdn[.]netgames-maharashtra-gov-in[.]b-cdn[.]netmaharashtra-gov-in[.]b-cdn[.]net | Доставка на съдържание за хазарт |
| Пример за отвлечено име на училище (hostname) | link[.]omacuan[.]amc[.]edu[.]et[.]raahs[.]edu[.]bd | Неоторизирано име на хост, документирано от източника |
| Съответстваща хоствана страница | link-omacuan-amc-edu-et-raahs-edu-bd[.]pages[.]dev | CNAME дестинация в Cloudflare Pages |
| Пример за правителствена междинна страница (doorway) | free-bonus-no-deposit-betting-sites[.]dpboss[.]maharashtra[.]gov[.]in | Страница за хазарт, наблюдавана през юли 2026 г. |
Забележка: IP адресите и домейните са умишлено деактивирани (defanged, напр. [.]), за да се предотврати случайно разрешаване на имената или хипервръзки. Възстановявайте ги (re-fang) само в рамките на контролирани платформи за анализ на заплахи като MISP, VirusTotal или вашата SIEM система.