Изкуственият интелект (AI) се превърна в една от определящите технологии на това десетилетие. От здравеопазването и финансите до производството и образованието, организациите все повече разчитат на AI за автоматизиране на повтарящи се задачи, разкриване на скрити модели в големи масиви от данни и подпомагане на по-бързото вземане на решения. Киберсигурността преминава през подобна трансформация. Докато атакуващите използват AI за автоматизиране на кибератаки и ускоряване на откриването на уязвимости, защитниците внедряват AI за подобряване на засичането на заплахи и усъвършенстване на реакцията при инциденти.
Центровете за операции по сигурност (SOC) получават голям обем от предупреждения от крайни устройства, облачни работни натоварвания, мрежови устройства, доставчици на идентичност и бизнес приложения. Въпреки че платформите SIEM и XDR осигуряват видимост в тези среди, анализаторите често прекарват значително време в корелиране на сигнали, търсене в документация и определяне на следващите стъпки от разследването. AI предлага практичен начин за подпомагане на анализаторите, като предоставя контекстуални обяснения, обобщава констатациите и препоръчва действия за отстраняване на проблеми, вместо да замества човешкия опит.
Предизвикателства пред съвременните SOC
От съвременните SOC се очаква да откриват и да реагират на сложни заплахи, докато ежедневно обработват милиони събития за сигурност. Големият брой сигнали води до преумора на анализаторите и увеличава вероятността критични събития да бъдат пропуснати. Разследванията често изискват превключване между табла за управление, документация, бази данни за уязвимости и потоци от данни за заплахи (threat intelligence), преди да се изгради пълна картина. Тъй като инфраструктурите стават все по-разпределени между локални и облачни среди, поддържането на последователна ситуационна осведоменост става все по-трудно. Подпомаганите от AI работни процеси помагат за справяне с тези предизвикателства чрез намаляване на повтарящия се анализ, добавяне на контекст и ускоряване на вземането на решения при разследвания.
Wazuh и изкуствен интелект за подобрени работни процеси в SOC
Wazuh насърчава гъвкавото внедряване на AI чрез Wazuh AI Analyst, наличен в Wazuh Cloud, и интеграции с външни доставчици на изкуствен интелект. Организациите могат да се възползват от функционалността Wazuh AI Analyst в Wazuh Cloud за насоки относно състоянието на сигурността на тяхната среда. Организациите, които разгръщат Wazuh самостоятелно, също могат да се възползват от интеграции на Wazuh с доставчици на AI. Следващите раздели представят допълнителни подробности:
Wazuh AI Analyst
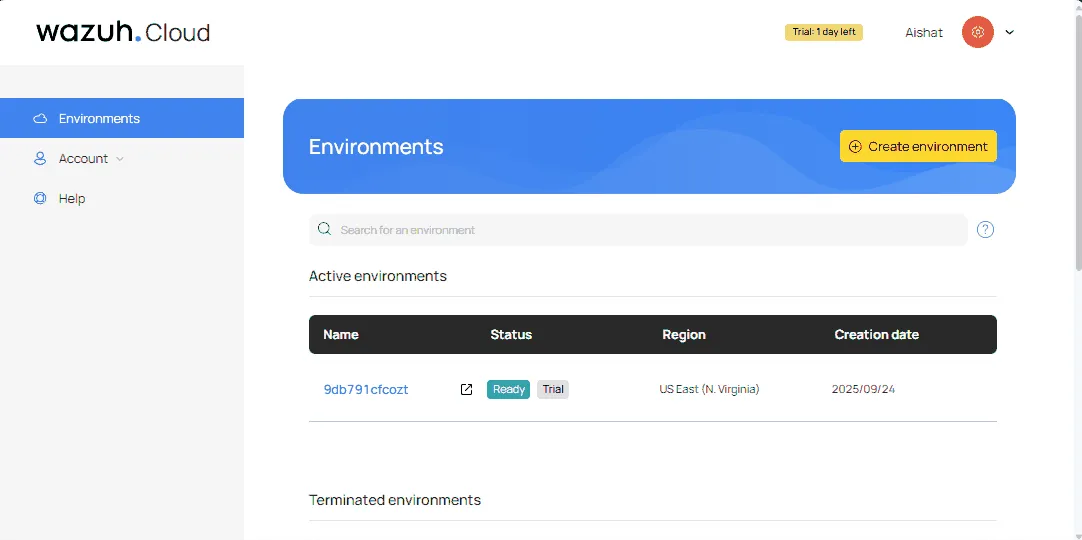
Wazuh AI Analyst е напълно автоматизиран инструмент, неизискващ намеса. Той представлява услуга за анализ на сигурността, задвижвана от AI за абонаменти в Wazuh Cloud, която обработва вашите данни за сигурност чрез Amazon Bedrock и Claude на Anthropic, предоставяйки аналитична информация без необходимост от ръчно конфигуриране. Той периодично изпраща по имейл ключови индикатори, хистограма на защитените крайни точки, обем на сигналите, активни уязвимости и обобщение на състоянието на сигурността с приложен пълен PDF доклад.
Докладите се генерират по график според абонамента ви за Wazuh Cloud и се изпращат периодично до регистрирания от вас имейл адрес. Можете също така да ги прегледате от конзолата на Wazuh Cloud на страницата Environments > AI Reports.
По отношение на поверителността, данните от абонамента не се споделят с трети страни и не се използват за обучение на AI модели; те се обработват единствено за генериране на вашите доклади, с криптирано предаване, изолирана обработка и без постоянно съхранение. Както при всеки резултат от AI, препоръките имат консултативен характер и трябва да бъдат валидирани спрямо вашите вътрешни правила, преди да предприемете действия.
Търсене на заплахи (threat hunting) и операции по сигурността с външни AI интеграции
Освен Wazuh AI Analyst, можете да разширите възможностите на Wazuh чрез самостоятелно хостван голям езиков модел (LLM) и външно управлявани AI интеграции, съобразени с вашите нужди.
Самостоятелно хостван Llama 3 и Ollama
Тази интеграция запазва всичко в рамките на вашата собствена мрежа. Ollama стартира модела с отворен код Llama на Meta локално на сървъра на Wazuh; скрипт на Python декомпресира архивираните регистрационни файлове (logs) за избран период, векторизира ги в хранилище FAISS и предоставя чатбот, задвижван от LangChain, към който можете да отправяте заявки. Нищо не се изпраща към облачен доставчик, което прави решението изключително подходящо за екипи със строги изисквания за поверителност или локализация на данните.
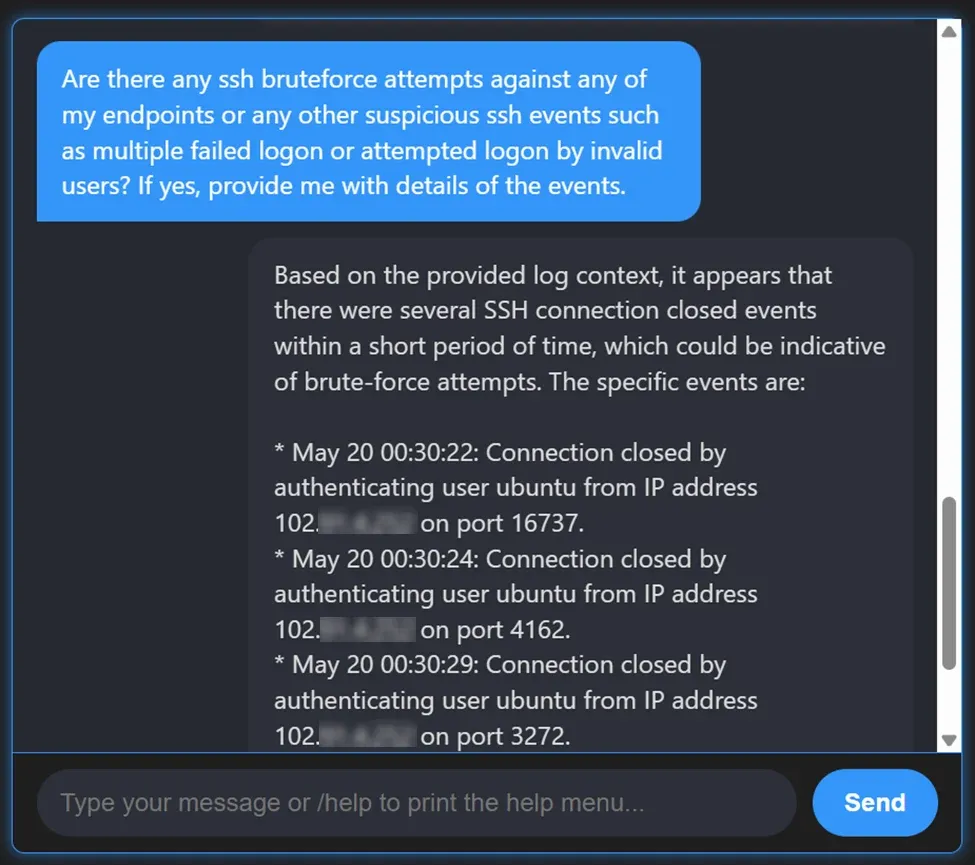
Пълните стъпки за настройка се намират в публикацията в блога на Wazuh: Leveraging artificial intelligence for threat hunting in Wazuh.
Външно управлявана интеграция с Claude 3.5 Haiku
Тази интеграция внедрява Claude 3.5 Haiku на Anthropic, хостван в Amazon Bedrock, като чат прозорец в таблото за управление чрез OpenSearch Assistant. Настройката включва активиране на модела в Bedrock, инсталиране на съответните приставки за OpenSearch и създаване на ML Commons конектор, модел и разговорен агент. Асистентът може да предостави полезни насоки за много ежедневни задачи, включително какви действия да се предприемат спрямо дадена констатация и как да се конфигурират определени настройки.
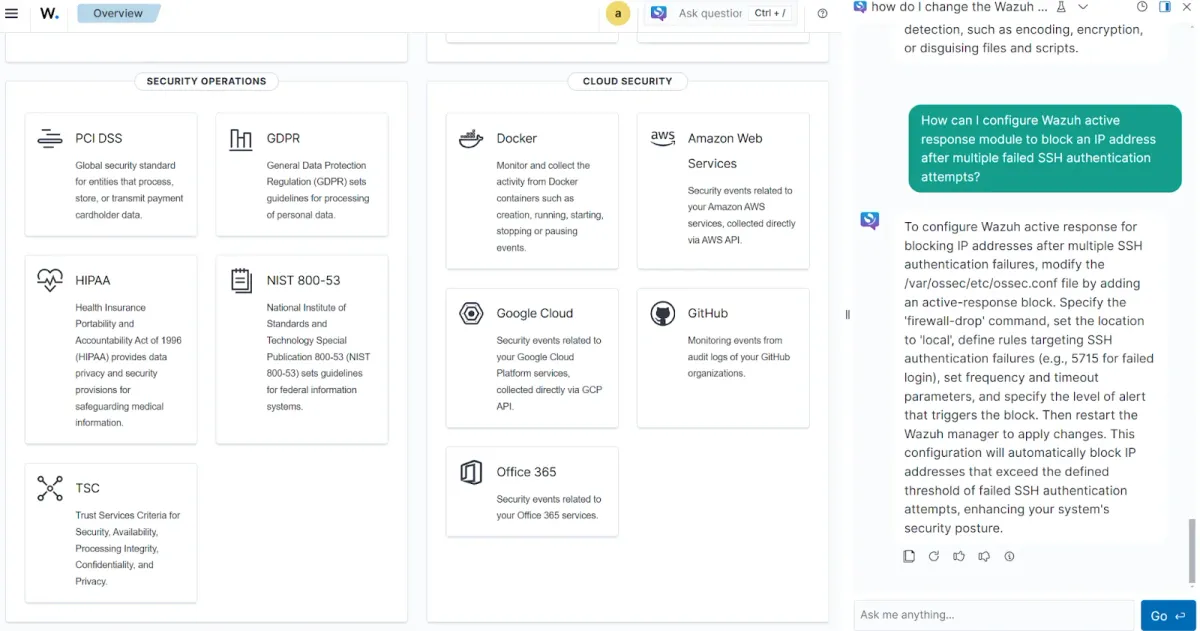
Пълните стъпки за настройка се намират в публикацията в блога на Wazuh: Leveraging Claude Haiku in the Wazuh dashboard for LLM-powered insights.
Заключение
Изкуственият интелект се превръща във важен инструмент в съвременните SOC. Вместо да заменя анализаторите, той може да намали рутинната работа, да ускори разследванията и да осигури контекстуална подкрепа при засичане, първоначален анализ (triage) и дейности по реакция. Тези възможности могат да помогнат на екипите по сигурност да работят по-ефективно, като същевременно запазват ролята на анализаторите при валидирането и вземането на важни решения.
За потребителите на Wazuh Cloud инструментът Wazuh AI Analyst осигурява автоматизирани, планирани отчети за сигурността, обхващащи ключови индикатори, активност при сигналите, покритие на крайните точки, активни уязвимости и цялостно състояние на защитата. Организациите могат допълнително да персонализират своите операции по сигурност чрез интеграция на локално хоствани езикови модели (LLM) за чувствително към поверителността търсене на заплахи или чрез външно управлявани облачни модели, съобразявайки внедряването с оперативните си изисквания и регулациите за поверителност и съхранение на данните.