Съдържание
Пълен курс по етично хакерство от нула до експерт
Хаквайте като „черни шапки“ (black hat). Тестове за проникване, Kali Linux, хакване на WiFi и уеб сайтове, както и хакерският начин на мислене зад всичко това.
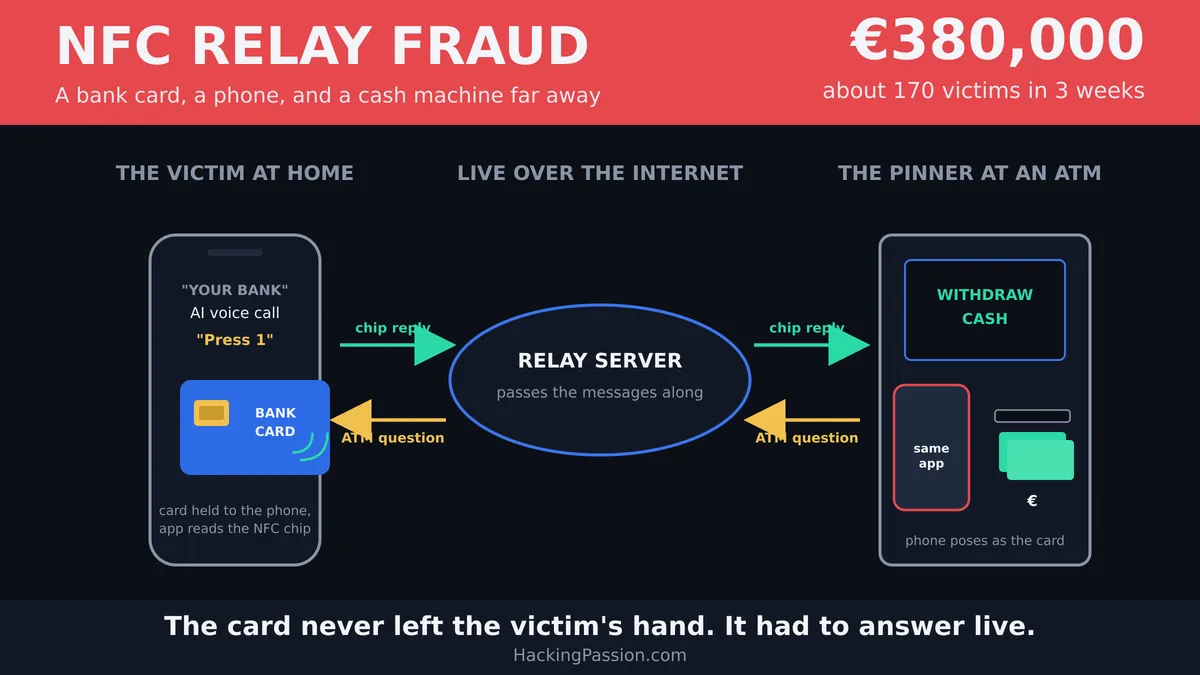
Около 170 души доближиха банковата си карта до собствения си телефон и загубиха 380 000 евро за три седмици. Десетки от тях бяха на възраст между 20 и 30 години. Приложение препращаше чипа към банкомат. Чехия, Русия, Италия и Бразилия се сблъскаха с това първи.
Обаждането започвало със записан глас, генериран с изкуствен интелект. Телефон звънял някъде в Нидерландия, а съобщението гласяло, че има подозрителна активност по банковата сметка. В записа се искало натискане на цифрата 1 на клавиатурата, ако тази активност е непозната за титуляря. Онези, които натискали 1, слушали музика за известно време, след което на линията се включвал човек, представящ се за служител на банката.
Този човек имал готова история. Банковата карта трябвало да бъде блокирана, и то бързо, преди да изчезнат още пари. За да я блокира, клиентът трябвало да изтегли приложение и да доближи картата до телефона си, за да може приложението да я сканира.
Измамниците били подготвили десетки различни аудио откъси с изкуствен интелект, с различни гласове, банки, компании и сценарии, готови за всеки, който вдигне. Жертвите били от цялата страна и от всички възрасти, съобщава полицията, като сред тях имало десетки хора на възраст между двадесет и тридесет години.
Докато картата се държала долепена до телефона, съучастник със същото приложение стоял до банкомат на друго място и чакал. Полицията нарича това лице „pinner“ (теглещият). Хиляди евро излизали от тези машини, докато хората на телефона все още вярвали, че блокират картата си.
Екипът за борба с киберпрестъпността на полицията в Ротердам преброи около 170 жертви и щети за 380 000 евро на сървърите на групата в рамките на три седмици. Случаят започна в средата на септември 2026 г., когато нидерландските банки докладваха за нова форма на измама с фалшив банков отдел за поддръжка чрез Работната група за електронни престъпления, в която банките, полицията и прокуратурата работят съвместно. Рубен ван Вел от екипа за киберпрестъпления заяви, че полицията не се е сблъсквала с този технически метод досега. Той описа измамника в този случай като убедителен събеседник, който звучи изключително професионално.
Банковата карта съдържа малък чип, който може да комуникира чрез радиовълни, но само на много кратко разстояние. Това е NFC (Near Field Communication / комуникация в близко поле) и именно тя осигурява безконтактното плащане. Когато картата се доближи до платежен терминал или банкомат, устройството изпраща към чипа поредица от кратки команди, а чипът отговаря на всяка от тях. Тези команди и отговори се наричат APDUs. Чипът отговаря на всеки четец, доближен плътно до него, а телефон с NFC поддръжка може да бъде такъв четец.
Приложението, което жертвите инсталирали, прочитало картата по начина, по който би го направил платежен терминал, след което извършвало още едно действие. То изпращало отговорите на картата през интернет до втори телефон.
Този втори телефон се намирал в ръката на теглещия пред банкомата и се представял пред машината като картата на жертвата. Когато машината изпращала команда, тази команда преминавала през интернет до телефона на жертвата и стигала до картата. Отговорът на картата се връщал по същия път обратно до машината. Това се нарича NFC relay (препредаване на NFC), като картата на практика изобщо не напуска ръката на жертвата. Чипът генерира нов еднократен код за сигурност за всяко безконтактно плащане, така че картата трябва да отговаря в реално време, в самия момент на тегленето. Ето защо съучастникът е стоял пред машината по същото време.
Самият чип сам по себе си не е достатъчен за теглене на пари в брой от нидерландски банкомат. Безконтактното теглене в Geldmaat, нидерландската мрежа от банкомати, е възможно от 3 октомври 2023 г., като PIN кодът все още трябва да се въведе на клавиатурата на машината. Така че теглещият се е нуждаел и от PIN кода.
Нидерландската полиция не уточнява как измамниците са се сдобили с PIN кода в този случай. Предупреждението им обаче изрично подчертава: банка никога няма да поиска от вас да изтеглите приложение, да доближите банковата си карта до телефона си или да предоставите своя PIN код. При по-ранни случаи на тази схема в други държави PIN кодът е бил предоставян от самата жертва. Приложението е изисквало въвеждането му или пък обаждащият се го е поискал под претекст, че става въпрос за проверка.
Схемата е засечена за първи път в Чехия. От ноември 2023 г. организирана група там използва фалшиви банкови приложения за кражба на данните за вход на клиенти на три чешки банки, а през март 2024 г. добавя второ приложение за картата. Жертвите получавали SMS съобщение за възстановяване на данъци с връзка към фалшивото банково приложение. След като влизали в профила си, някой им се обаждал, представяйки се за служител на банката, заявявал, че сметката им е компрометирана, и изпращал връзка към това второ приложение. То изисквало техния клиентски номер, дата на раждане и PIN код, след което им указвало да задържат картата си до телефона, докато бъде разпозната. Телефоните им не е било необходимо да бъдат с отключени администраторски права (rooted). Тъй като жертвите вече били въвели данните си за банково влизане във фалшивото приложение, атакуващите можели също така да променят лимитите за теглене по сметките им. Когато тегленето в брой било неуспешно, те все още можели да прехвърлят средствата към други банкови сметки.
ESET, компанията за киберсигурност, която откри зловредния софтуер и го нарече NGate, публикува своя анализ през август 2024 г. Зловредният код е изграден върху NFCGate – изследователски инструмент, създаден от студенти в Техническия университет в Дармщат, Германия. През март 2024 г. чешката полиция арестува 22-годишен мъж, който теглел пари от банкомати в Прага. В него били открити 160 000 чешки крони, равняващи се на над 6 000 евро, като полицията уточни, че тези средства са откраднати само от последните три жертви.
След това методът с NFC relay се разпространи и в други държави, като същата компания отчете над 35 пъти повече NFC атаки през първата половина на 2025 г. в сравнение с втората половина на 2024 г. През следващите шест месеца стойностите се увеличиха с още 87 процента.
В Русия през декември 2025 г. полицията задържа разработчика и главния администратор на един от тези инструменти. Предварително оценените щети възлизаха на над 200 милиона рубли. На жертвите там е било казвано да доближат картата си до своя телефон и да въведат своя PIN код за фалшива оторизация.
В Италия банкови клиенти бяха атакувани от SuperCard X – заплаха, разкрита от компанията за сигурност Cleafy през април 2025 г. Тя е управлявана от китайскоговорящи престъпници, които отдавали инструмента под наем на други лица.
До октомври 2025 г. компанията за мобилна сигурност Zimperium преброи над 760 злонамерени приложения от този тип, открити от април 2024 г. насам, зад които стоят над 70 командни сървъра и сайтове за изтегляне. Около 20 банки и други институции са били обект на имитация в държави, сред които Русия, Полша, Чехия, Словакия и Бразилия.
През април 2026 г. ESET описа нова версия на NGate в Бразилия, активна приблизително от ноември 2025 г. и скрита в HandyPay — легитимно приложение за препредаване на NFC плащания. Жертвите са го получавали чрез фалшив уебсайт за лотария и фалшива страница в Google Play за приложение, обещаващо да защити тяхната карта. То краде ПИН кода и го изпраща на атакуващите, а изследователите откриха признаци, че зловредният код е бил написан с помощта на генеративен изкуствен интелект.
Месец по-късно компанията зад изследването на SuperCard X описа още две семейства. DevilNFC произхожда от испаноговорящи престъпници и се представяше за испанска банка. NFCMultiPay е създаден от португалоезичен разработчик, най-вероятно в Бразилия. И двете събират ПИН кода на картата като фиксирана стъпка и при двете има признаци за код, написан с помощта на изкуствен интелект. След първото доближаване DevilNFC изисква ПИН кода и го изпраща в открит текст, заедно с името на банката и IP адреса на жертвата, към сървъра на атакуващите и към бот в Telegram. След това показва фалшива грешка при проверка, така че жертвата да задържи картата до телефона за още 10 секунди, осигурявайки повече време за препредаването. Заключението на компанията беше, че местните групи са спрели да купуват тези инструменти от китаезични продавачи и вече създават свои собствени.
Свързан метод работи с данни от карти, които вече са били откраднати. ThreatFabric го нарече Ghost Tap през ноември 2024 г. Откраднатата карта се зарежда в Apple Pay или Google Pay на един телефон, а нейният NFC сигнал се препредава към помагачи, които плащат с него в магазини. Лицето, управляващо схемата, може да се намира в друга държава. Същите изследователи обясняват защо за дадена банка е трудно да го засече. Плащанията изглежда идват от едно и също устройство, единично плащане може да остане под сумата, която задейства проверка, а телефонът с откраднатата карта може да бъде в самолетен режим. През август 2025 г. Recorded Future съобщи, че китаезични групи използват това за теглене на пари от банкомати и за купуване на бижута и телефони, които продават срещу пари в брой през канали в Telegram. Някои от тези групи действат само в рамките на Китай, Сингапур, Малайзия, Тайланд и Филипините, като изследователите отбелязаха, че тези кампании могат да се провеждат в глобален мащаб. В Сингапур методът стана широко известен след арести с голям медиен отзвук.
Измамите с фалшиви обаждания от банковата поддръжка сами по себе си не са новост в Нидерландия. През 2025 г. те засегнаха малко под 5900 души и струваха 25,8 милиона евро според годишните данни за измамите на нидерландските банки. Малко над 45 процента от тези щети за частни клиенти бяха възстановени от банките като жест на добра воля. Тази конкретна група взе около 170 жертви само за три седмици.
На 15 октомври 2026 г. Съдът на Европейския съюз се произнесе по случай на фишинг от Полша. Банкова клиентка беше загубила около 700 евро след въвеждане на данните си за вход във фалшиво копие на уебсайта на своята банка. Нейната банка отказа да възстанови сумата с мотива, че клиентката е проявила груба небрежност. Съдът постанови, че банката трябва да възстанови неразрешено плащане незабавно — най-късно до края на работния ден, следващ този, в който е забелязала или е била уведомена за плащането. Клиентът трябва да уведоми банката без неоправдано забавяне. Единственото изключение е, когато банката има основателни причини да подозира измама от страна на клиента и съобщи за тези причини на властите. Банка, която смята, че клиентът е проявил груба небрежност, може да се опита да си възстанови парите впоследствие.
- → Банката никога не иска от вас да изтеглите приложение, да допрете банковата си карта до телефона или да предоставите своя ПИН код
- → Когато дадено обаждане ви се стори подозрително, затворете и проверете номера, от който са ви потърсили
- → Не инсталирайте приложения от връзки в SMS съобщения или съобщения в WhatsApp
- → В случай на съмнение се обадете сами на вашата банка на номера, посочен на нейния официален уебсайт
- → Ако това се случи, незабавно се свържете с вашата банка, за да проверите дали са отнети средства и при необходимост да блокирате сметката или да спрете трансакциите, подайте сигнал в полицията и запазете съобщенията като доказателство
На 6 октомври полицията арестува двама мъже. Според полицията техник и координатор са отговаряли за технологията и за провеждането на фалшивите обаждания. 23-годишен мъж от Васен е заподозрян в управлението на техническата страна на измамата и насочването на останалите. 25-годишен мъж от Еде е заподозрян в координационна роля. Полицията спря сървърите на групата и анализира тези данни, заедно с конфискуваните телефони и лаптопи. На 20 октомври съдът реши двамата мъже да останат в ареста за още 90 дни в очакване на процеса. Нито един от тях не е осъждан, а полицията не е съобщила дали изкуственият интелект е изиграл роля в създаването на приложението.
Следователят от Ротердам отбеляза също, че лицата, които извършват тегленията на банкомати, лесно се заменят.
В Чехия в началото на 2024 г. всичко започна с SMS за възстановяване на данъци. В Нидерландия през септември 2026 г. започна с глас от изкуствен интелект. Стъпката, с която бяха изтеглени парите, остана същата: банкова карта, допряна до телефон.