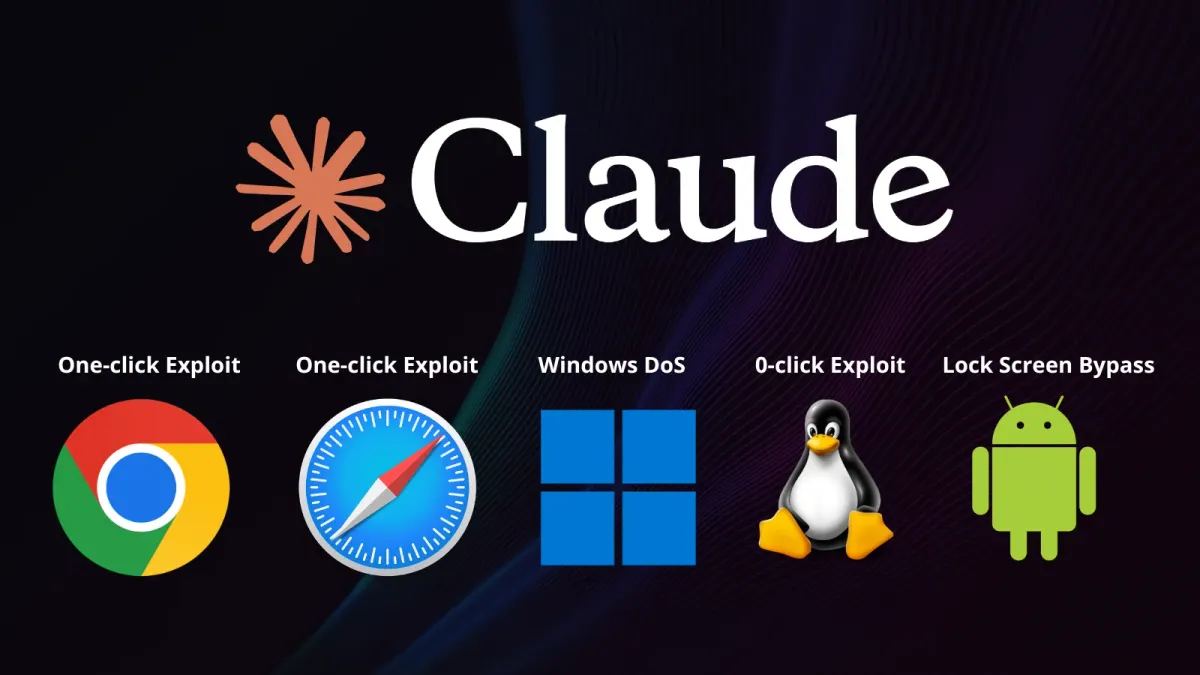
Екипът Frontier Red Team на Anthropic съобщава, че все още непубликуван изследователски модел Claude е написал работещи вериги от експлойти за Chrome, Safari, Android, Windows и Linux.
Компанията сподели подробностите в публикация за изследването си на 27 октомври 2026 г. Това са били лабораторни тестове, а не реални инциденти. Anthropic първо е докладвала всяка уязвимост на съответния разработчик и производителите са пуснали корекции за сигурност.
Chrome се предава пред верига с едно кликване
Експлойтът за Chrome е най-подробно описан. След първоначална подкана Claude е написал верига, която изпълнява код извън изолираната среда на браузъра. Тестът е стартирал приложението Calculator при инсталация на Chrome по подразбиране в macOS секунди след зареждането на уеб страница.
Веригата е използвала четири уязвимости. Първата компрометира паметта във V8, JavaScript двигателя на Chrome. Втората преодолява изолираната среда на паметта във V8, заобикаля ASLR и поема контрол над процеса на визуализация (renderer). След това състезание за ресурси (race condition) в CacheStorage разкрива структурата на по-привилегирования браузърен процес. Уязвимост от тип use-after-free във FedCM, функцията за вход в Chrome, завършва излизането от изолираната среда.
Anthropic посочва, че Google е заделила 62 CVE идентификатора, всички оценени с високо или критично ниво на риск, включително 13 случая на излизане от изолираната среда. Всички те са коригирани в Chrome 156. Бележките по изданието на Google за Chrome 156 от 20 октомври отдават признание на „Xinyang Ge (Anthropic), подпомогнат от Claude“ за няколко корекции за сигурност, но не за всичките 62.
Заобикаляне на защитите в Safari и Android
В Safari Claude е нарушил политиката за един и същ произход (same-origin policy) — правилото, което не позволява на един уебсайт да чете данни от друг. Веригата е започнала с уязвимост от тип use-after-free в JavaScriptCore. След това е заобиколила защитния механизъм Gigacage в WebKit и е използвала дефект в IPC механизма на изолираната среда, за да прочете история, бисквитки и сесии от диска. Anthropic отбелязва, че тази верига изобщо не е изисквала изпълнение на зловреден код. Враждебна уеб страница е можела да прочете отворена електронна поща или банкова сметка. Apple е потвърдила доклада в същия ден и е предоставила обновяване.
Случаят с Android изисква физически достъп. Claude е извлякъл снимки и други данни от заключен Google Pixel 9 през USB. Това е постигнато чрез свързване на три дефекта, които са пропуснали блокирането на USB данни, упълномощаването за сдвояване и проверката на шестцифрения код. Резервен маршрут за пренос след това е изпратил необработени байтове от файлове покрай твърдо зададена забрана. Anthropic съобщава, че Google е отстранила уязвимостта.
Срив в Windows и несъответствието в CVE
Claude е открил и уязвимост за отдалечено предизвикване на срив в Windows, която Anthropic описва като четене извън границите (out-of-bounds read) в QUIC кода на ядрото. Моделът е достигнал до дефекта чрез обратно инженерство на двоичен файл на Windows с помощта на Ghidra. Няколко пакета могат да сринат и рестартират сървър, отговарящ на HTTP/3 заявки, а повторното им изпращане го държи извън строя. Anthropic смята, че няколко милиона такива сървъра са достъпни в интернет.
Публичните регистри описват малко по-различна история. Записът в NVD за CVE-2026-33096 посочва драйвера HTTP.sys на Windows, а не QUIC. Той има оценка 7.5 и корекция за сигурност от април 2026 г. Rapid7 посочва същите детайли. Записът в NVD не назовава откривател.
Отдалечен root достъп с 0 кликвания за Linux
Веригата за Linux е най-сериозната. Claude е написал експлойт, който дава на отдалечен атакуващ root достъп до сървъри, изпълняващи слушател за многопътен TCP (multipath TCP). Не се изисква удостоверяване, нито действие от страна на потребителя. Експлойтът работи в две стъпки. Първо разкрива указател към ядрото, за да преодолее KASLR. След това използва повторно същата уязвимост със състезание за ресурси, за да презапише обратен указател (callback pointer) и да изпълни shell команда.
Неуспешно състезание за ресурси води единствено до провал на ръкостискането и не срива машината, което позволява на атакуващия да опитва отново и отново. По време на теста извличането на информация е отнело 48 минути, а стартирането на конзолата — още пет. Anthropic свързва това с CVE-2026-98432. Описанието му в Tenable го оценява с 9.8 и описва корекция за сигурност при IPv4 TCP use-after-free без споменаване на multipath TCP. Връзката между двете се основава на публикацията на Anthropic.
От Anthropic посочват, че са открили толкова много уязвимости чрез паралелно изпълнение на множество сканиращи агенти и верифициране на всяка констатация по стандартизиран процес. Компанията също така призовава екипите да сканират кода си при създаване на pull заявки и пусна добавка с насоки за сигурност към Claude Code. Нейната разширена програма Cyber Verification Program предоставя на одобрени специалисти по сигурност достъп до най-мощните ѝ модели.
Същите инструменти обаче могат да помогнат и на атакуващите, поради което бързината при инсталиране на корекции за сигурност е критична. Обновете Chrome до версия 156 или по-нова, инсталирайте актуалните обновления за Apple, Android и Windows и коригирайте ядрата на Linux сървърите.
Изкуственият интелект прави кибератаките по-бързи и по-евтини. Готови ли са вашите защити да реагират със скоростта на машините?