Swimlane обяви нови възможности в платформата Swimlane Turbine, които позволяват на екипите по сигурност да изпълняват собствена логика за детекция върху големи обеми от данни и да изпращат генерираните сигнали директно в Swimlane AI SOC за разследване и реакция. Октомврийската версия добавя също двупосочна поддръжка на Model Context Protocol (MCP) и нов агент Hero AI, който използва заявки на естествен език за създаване на приложения за всякакви сценарии, разширявайки възможностите на екипите да свързват инструменти, да изграждат работни процеси и да въвеждат оперативна автоматизация на сигурността.
Тъй като организациите внедряват агенти, MCP сървъри, ко-пилоти и локални модели, екипите по сигурност се сблъскват с нови рискове, които съществуващите продукти за откриване на заплахи може да не разпознаят. Вмъкването на злонамерени инструкции (prompt injection), нерегламентираното използване на изкуствен интелект, компрометираните защитни бариери и други специфични за изкуствения интелект заплахи могат да останат извън предварително дефинираните от доставчиците детекции, оставяйки AI SOC без сигнал за разследване. Swimlane предоставя нови възможности в подкрепа на сценарии за детекция и реакция при изкуствен интелект (AIDR), при които самите AI системи са обект на инцидента, предоставяйки на екипите начин да прилагат собствена динамична логика за откриване, когато липсва търговско покритие.
Не можете да реагирате на това, което не засичате
Пазарът на AI SOC е силно фокусиран върху това, което се случва след генерирането на сигнал: колко бързо изкуственият интелект може да го триажира, разследва и да определи какви действия да се предприемат. Този модел обаче предполага, че вече съществува съответната детекция.
Това предположение става все по-неустойчиво, тъй като организациите въвеждат нови AI системи, агенти и работни процеси в своята среда. Някои рискове са твърде нови, прекалено специфични или твърде зависими от контекста на организацията, за да може търговски доставчик на решения за сигурност да ги дефинира предварително. Същото важи и извън сферата на изкуствения интелект. Дейност, която представлява подозрително действие за държавна агенция, производител или доставчик на управлявани услуги за сигурност (MSSP), може да бъде толкова специфична, че никога да не попадне в плановете за развитие на доставчиците.
Новите възможности за обработка на големи обеми от данни в Swimlane Turbine предоставят на екипите по сигурност начин да преодолеят тази празнина, като изпълняват собствена логика за детекция върху масиви от данни и изпращат получените сигнали директно в Swimlane AI SOC. Единично действие за обработка на големи данни може да оцени десетки хиляди записи през паралелни изчислителни възли, превръщайки детекцията по потребителски критерии в практическо решение в корпоративен мащаб и осигурявайки по-голяма дълбочина на разследването.
„Индустрията за сигурност прекара последните две години в дебати относно това колко автономно изкуственият интелект може да обработва сигнал за инцидент, но това прескача един по-основен въпрос: откъде се е появил този сигнал?“, заяви Коди Корнел, главен изпълнителен директор на Swimlane. „Тъй като изкуственият интелект въвежда нови рискове все по-бързо, дълбочината и качеството на разследването ще станат от съществено значение. Детекциите, дефинирани единствено от доставчиците, не дават пълната картина, а екипите, които са най-близо до тези среди, се нуждаят от начин да определят какво е важно за тях. Turbine им дава този контрол и след това свързва получения сигнал директно с процесите по разследване и реакция.“
От логика, дефинирана от клиента, към разследване и реакция
Новите възможности за детекция разширяват обхвата на Turbine по-нататък в жизнения цикъл от откриване до реакция, без да заменят инструментите за сигурност, на които организациите вече разчитат. Swimlane продължава да приема сигнали от SIEM, EDR, решения за облачна сигурност и други технологии, като същевременно предоставя на екипите допълнителен начин да изпълняват собствена логика за детекция върху данните, налични за Turbine, и да изпращат получените сигнали към AI SOC за агентно разследване и контролирана реакция.
Новите възможности и сценарии за употреба включват:
- Логика за детекция, дефинирана от клиента: Изпълнение на специфична за организацията логика за засичане върху големи обеми от данни и изпращане на получените сигнали директно в Swimlane AI SOC за разследване и реакция.
- Сценарии за сигурност на изкуствения интелект: Прилагане на персонализирани детекции за нововъзникващи рискове като използване на локални AI модели, нерегламентирани AI акаунти, изпращане на чувствителни данни към AI услуги, prompt injection и деактивирани или заобиколени защитни бариери.
- Създаване на правила за засичане с помощта на AI: Описание на желаната детекция и използване на възможностите за генериране на сценарии (playbooks) в Turbine за подпомагане на изграждането на съответната детекция.
- Обработка на корпоративно ниво: Оценка на десетки хиляди записи в рамките на едно действие през паралелни изчислителни възли, което прави детекцията, дефинирана от клиента, практична в голям мащаб.
MCP се превръща в двупосочна връзка за автоматизация на сигурността
Октомврийската версия разширява и поддръжката на Model Context Protocol в рамките на Turbine в двете посоки, предоставяйки на екипите по сигурност по-голяма гъвкавост по отношение на това как AI агентите осъществяват достъп до инструменти и как външни AI клиенти извикват контролирана автоматизация.
- Turbine като MCP хост: Hero AI може да се свързва директно с външни MCP сървъри и да използва техните инструменти по време на разследвания и сценарии, осигурявайки централизиран контрол върху автентикацията и достъпа.
- Turbine като MCP сървър: Външни AI агенти и асистенти като Claude, ChatGPT, Cursor, Gemini CLI и Microsoft Copilot могат да извикват управлявани компоненти на Turbine, включително многостъпкови сценарии, в рамките на съществуващия контрол на достъпа на база роли (RBAC).
- Мост между MCP и API: Turbine безпроблемно комбинира MCP инструменти и API интерфейси, свързвайки широкия набор от интеграции на Swimlane със съвместими с MCP външни инструменти и работни процеси.
„MCP е най-полезен, когато стане част от оперативния модел, а не просто поредната интеграция“, посочи Шрикант Висамасети, главен оперативен директор в Swimlane. „Turbine може да използва инструменти от външни MCP сървъри, да предоставя управлявана автоматизация обратно на AI клиенти и да комбинира и двете с API интеграциите, на които клиентите вече разчитат. Това дава на екипите по сигурност практичен начин да внедрят агенти в реални работни процеси, без да се отказват от контролите и автоматизацията, които вече работят.“
Създаване на нови приложения за сигурност чрез запитване към Hero AI
Версията представя и новия агент Hero AI за изграждане на приложения, намалявайки ръчния труд, необходим за създаване и адаптиране на структури на записи, оформления и работни потоци, изисквани от новите сценарии за сигурност.
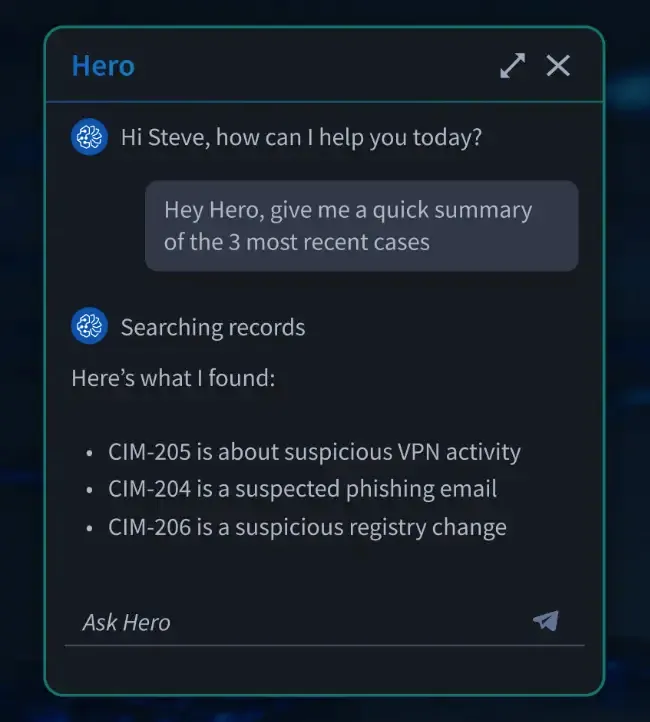
- Изграждане на приложения чрез естествен език: Създаване и модифициране на приложения, структури на записи, оформления и работни процеси чрез описание на необходимото.
- Промени под човешки контрол: Генерираните от изкуствения интелект редакции остават незапазени до преглед, като промените се подчертават и има възможност за тяхното приемане или отхвърляне, преди каквото и да е да бъде записано трайно.
Разширяване на агентната AI автоматизация в операциите по сигурност
Тези възможности стъпват върху Swimlane AI SOC и неговия модел за интелигентно маршрутизиране, който насочва работата към детерминистична автоматизация, подпомогнато от AI разследване или изцяло агентно разследване в зависимост от необходимото ниво на разсъждение. Детекцията, дефинирана от клиента, добавя още една входна точка към този модел, позволявайки на екипите да дефинират специфични за организацията условия, които да задействат разследване и реакция.
Вместо да заменя съществуващите технологии за детекция или да изпраща всяка задача през AI модел, Swimlane разширява начините, по които екипите могат да комбинират собствени данни, експертен опит по сигурност, изкуствен интелект и детерминистична автоматизация в рамките на една контролирана платформа.