Подкрепяната от китайската държава хакерска група Volt Typhoon използва рамка, базирана на ротиращи вериги от компрометирани при поискване свързани устройства, включително за атаки от тип нулев ден срещу високопрофилни системи.
Рамката е наречена „Silent Train“, тъй като атакуващият я използва срещу подбрани мишени, заличава следите след всяка операция и я обновява непрекъснато.
Изследователите от Black Lotus Labs, отделът за изследване на заплахи към телекомуникационната компания Lumen, проследяват Silent Train в продължение на три години и потвърждават, че Volt Typhoon е експлоатирала най-малко четири уязвимости от тип нулев ден при атаки, насочени към периферна мрежова инфраструктура и инфраструктура за управление.
Сред целите са телекомуникационни компании, държавни агенции, изпълнители в областта на отбраната, образователни институции, дружества за комунални услуги/критична инфраструктура, доставчици на сателитни услуги, ИТ компании, MSP доставчици, транспорт, авиация и служби за спешно реагиране.
Наблюденията на Black Lotus Labs показват, че най-често атакуваните региони са Калифорния, Тексас и Хаваите, което подсказва фокус върху въпроси, свързани с Индо-тихоокеанския регион.
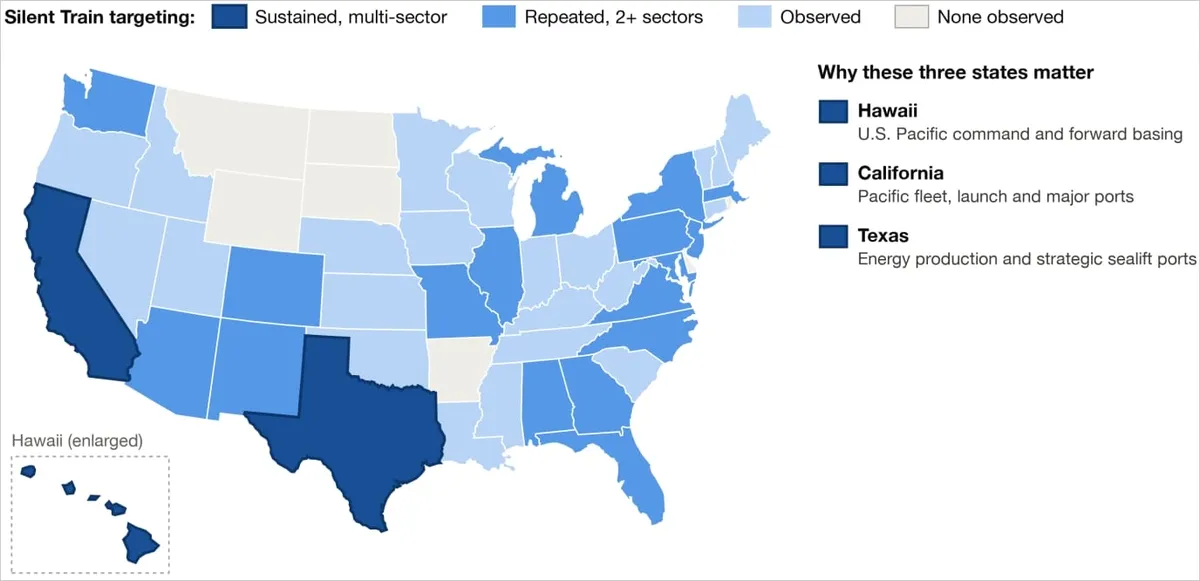
В миналото Volt Typhoon е вземала на прицел критична инфраструктура на САЩ, включително телекомуникационни, енергийни, транспортни и водоснабдителни системи, като CISA предупреждаваше, че групата се стреми да установи достъп за потенциално саботиране при бъдеща криза или конфликт.
Според изследователите внедряването на Silent Train е било отчасти стимулирано от неутрализирането от страна на ФБР на ботнета KV-Botnet, който Volt Typhoon използваше за избягване на засичане при атаки срещу критична инфраструктура в САЩ.
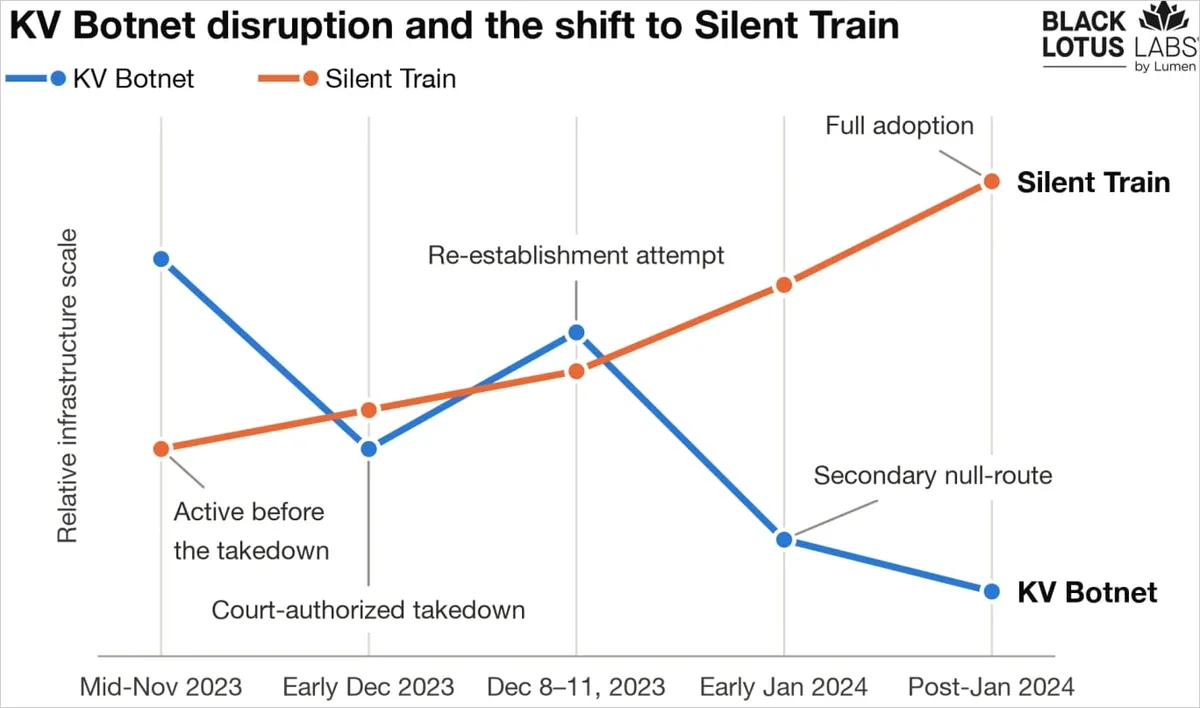
Ретранслаторна мрежа на Silent Train
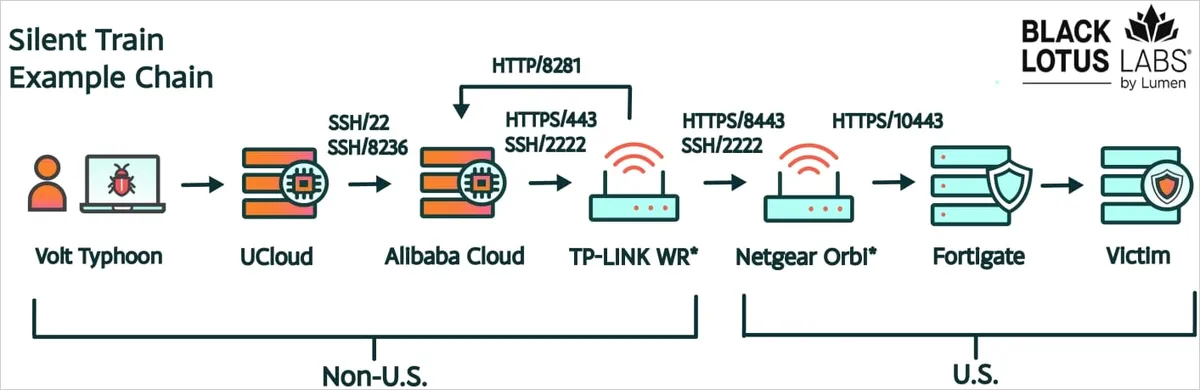
Silent Train практически представлява ретранслаторна инфраструктура, изградена от компрометирани устройства, която Volt Typhoon използва за прикриване на произхода на своите атаки.
Операторите пренасочват дейността си през VPS инфраструктура извън Съединените щати, след което я прекарват през хакнати устройства, като например маршрутизатори, които действат като междинни ретранслатори преди стартиране на атаките.
От Black Lotus Labs заявяват, че модеми Intelbras са служили като задгранични ретранслатори, докато устройства Netgear Orbi са играли ролята на междинни възли на територията на САЩ.
Използването на Silent Train от страна на автора на заплахата включва експлоатиране на уязвимости, кражба на идентификационни данни, източване на данни и поддържане на постоянен отдалечен достъп до компрометираните системи.
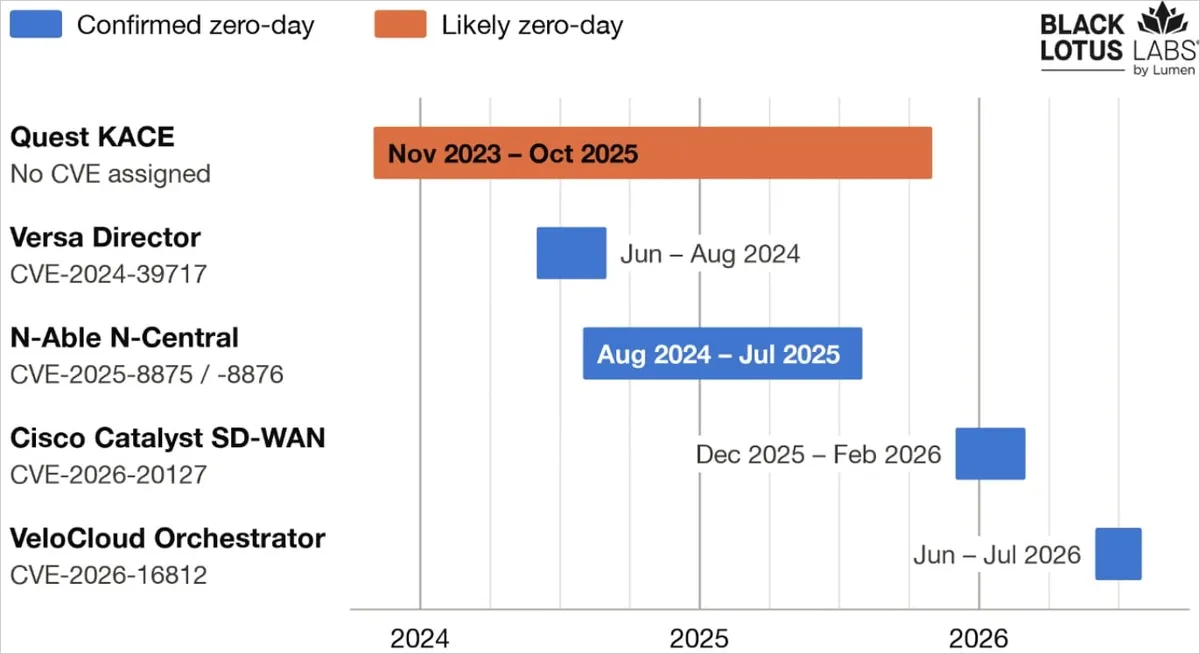
Чрез наблюдение на дейността на Silent Train изследователите успяват да регистрират експлойти за уязвимости от тип нулев ден за следните продукти:
- CVE-2026-16812 – VeloCloudOrchestrator
- CVE-2026-20127 – Cisco Catalyst SD-WAN
- CVE-2025-8875 и CVE-2025-8876 – N-able N-central
- CVE-2024-39717 – Versa Director
- Quest KACE (предполагаем нулев ден)
Компрометирането на тези платформи дава на атакуващите широк административен контрол, позволявайки кражба на идентификационни данни, отдалечен достъп и достигане до крайни клиенти по веригата без „шумно“ странично придвижване, което би могло да предизвика засичане.
„За да изградят тези сесии, операторите експлоатират открити уеб интерфейси на SOHO, IoT и други ретранслаторни устройства, след което разгръщат само инструментите, необходими за осъществяване на верижен SSH достъп през компрометирания възел“, обясняват от Black Lotus Labs в публикуван днес доклад.
„Това включваше временни SSH услуги, ключове, конфигурационни файлове и легитимни системни инструменти („live off the land“).“
След края на сесията, обикновено за по-малко от 8 часа, атакуващите премахват всички свои инструменти, ключове и конфигурационни файлове от ретранслаторите за еднократна употреба.
В началото на 2025 г. изследователите забелязват, че рамката се превръща в хибридна, като използва ретранслатори за еднократна употреба редом с компрометирани корпоративни системи, задържани между един и три месеца.
Black Lotus Labs смята, че Silent Train е била запазена за високопрофилни мишени и прецизни, ръчно управлявани операции, провеждани в часовата зона на Китайското стандартно време (CST). Използването на уязвимости от тип нулев ден срещу тези цели допълнително подкрепя това предположение.
Изследователите препоръчват засилване на сигурността около системите за централизирано управление, ограничаване на интернет достъпа до административните интерфейси, бързо инсталиране на корекции за сигурност при уязвимости и централизиране на регистрационните файлове (логовете) с по-дълъг период на съхранение.
Те също така съветват да се следи за необичайна административна дейност, да се преразглеждат доверените връзки, които биха могли да изложат на риск клиентски или партньорски мрежи, и да се следват указанията на CISA и NCSC относно Volt Typhoon.