Изследователи по киберсигурност разкриха подробности за вероятна атака, подпомогната от изкуствен интелект (AI) и организирана от предполагаем свързан с Китай киберпрестъпник, който е използвал уязвимостите PHP2Shell за компрометиране на публично достъпни системи.
Дейността, наблюдавана на 25 октомври 2026 г., е включвала комбиниране от страна на атакуващия на PHP2Shell с експлойт за ескалация на привилегии в ядрото, за да придобие root достъп до 25 сървъра, включително три системи в среда, свързана с правителството на САЩ.
„Засегнатите устройства работят със специфични версии на софтуер за защитна стена на голям производител“, заявяват от фирмата за киберсигурност Dream. „След това атакуващият е предприел атаки срещу Active Directory. Възстановените артефакти потвърждават извличане на идентификационни данни и изброяване на директории.“
Името на засегнатия производител не беше оповестено, но израелската компания заяви, че го е уведомила. Веригата от атаки по същество обединява два комплекта уязвимости, засягащи PHP и ядрото на Linux –
- PHP2Shell, двойка дефекти, проследявани като CVE-2026-109618 и CVE-2026-109619 (оценка по CVSS: 9.2), които могат да доведат до неавтентифицирано отдалечено изпълнение на код
- Fragnesia, уязвимост за локална ескалация на привилегии в ядрото на Linux, проследявана като CVE-2026-46300 (оценка по CVSS: 7.8)
„Възстановената от нас имплементация представлява персонализирана, непублична компилация, а не копие на известен публичен експлойт за PHP2Shell“, обясняват изследователите от Dream. „Тя следва същата базова концепция, но изглежда е била независимо разработена и съобразена специално за целевата платформа на защитната стена.“
„Уязвимостта атакува механизма session.upload_progress на PHP в сървъра за управление appweb на защитната стена. Операционната система на защитната стена използва PHP 8.0.30 с висок лимит на паметта, което позволява етапите на повреждане на паметта при атаката.“
Съобщава се, че персонализираното въоръжаване на експлойт веригата PHP2Shell, съчетано с CVE-2026-46300, е довело до придобиване на root достъп до 25 сървъра в САЩ, Япония, Тайван и Южна Корея.
Артефакти, открити от Dream, показват, че операцията е започнала с разработка на експлойт в лабораторна среда, преди да бъде получен постоянен достъп до вътрешния Active Directory домейн на организация, свързана с правителството на САЩ.
„След като получава root права, атакуващият се насочва директно към три конкретни сървъра в среда, свързана с правителството на САЩ“, отбелязва компанията.
Връзките с инструменти, подпомагани от изкуствен интелект, произтичат от доказателства, сочещи инсталиране на Claude Code на Anthropic в инфраструктурата за атака, заедно с наличието на API ключове за FOFA и платформа за офанзивна сигурност, задвижвана от изкуствен интелект, наречена aiscan, конфигурирана с големи езикови модели (LLM) от DeepSeek и Kimi.
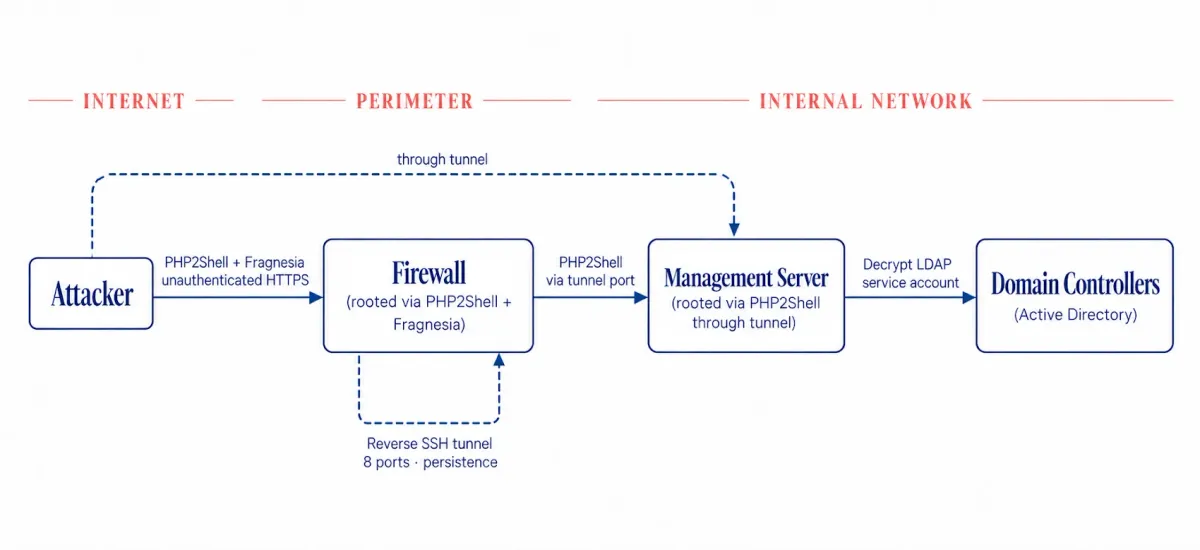
Освен това структурата на кода, стилът на коментиране и последователността в близо 40 скрипта предполагат използването на изкуствен интелект за подпомагане на процеса по разработка. Според Dream цялата операция се развива по следния начин –
- Атакуващият използва FOFA, за да идентифицира приблизително 19 000 защитни стени в глобален мащаб с изложени към интернет интерфейси за управление.
- Изпълнява се персонализиран скенер за версии, за да се установи кои от тези устройства са онлайн и с каква версия на операционната система работят. Около 5000 устройства отговарят с информация за версията.
- Атакуващият филтрира сървърите до такива, разположени в САЩ, Япония, Тайван и Южна Корея, след което ограничава обхвата до системи, отговарящи на по-нови клонове на дистрибуцията, работещи с PHP 8.0.30. Тази стъпка дава 240 цели.
- Списъкът с цели се подава като входни данни към автоматизиран инструмент за масово изпълнение, който експлоатира веригата PHP2Shell-Fragnesia, разполага PHP уеб шел в публично достъпна директория на защитната стена, проверява наличието на root достъп и записва името на хоста и IP адреса на целта в CSV файл. Тази стъпка позволява на атакуващия да придобие root достъп до 24 сървъра.
- Две от успешно компрометираните системи са идентифицирани като принадлежащи на организация, свързана с правителството на САЩ. Едната от тях се срива малко след компрометирането на 23 октомври 2026 г. в 18:14 ч. UTC и никога повече не се появява онлайн. Атакуващият провежда целенасочена кампания за успешно компрометиране на втора система с root права на 24 октомври 2026 г. в 10:09 ч. UTC.
- Атакуващият използва втората система, за да изгради постоянен канал към вътрешната мрежа чрез обратен SSH тунел, свързващ компрометираната защитна стена с инфраструктурата на оператора. В 11:35 ч. UTC трети правителствен сървър е компрометиран по същия метод, като единствената разлика е, че това е вътрешен сървър за управление на защитна стена, достъпен само през тунела. Общият брой компрометирани сървъри достига 25.
- Атакуващият се насочва към Active Directory, за да декриптира паролата на сервизния LDAP акаунт, да изброи потребителите и да извърши пръскане на пароли спрямо всеки потребителски акаунт с пароли, съобразени с организацията, в опит за извличане на идентификационни данни. При операцията се прави и опит за създаване на задни вратички чрез акаунти в Active Directory.
Не е ясно дали дейността е позволила на злонамерения субект успешно да открие валидни идентификационни данни или да създаде акаунти за задна врата. В резултат на това пълният мащаб на компрометирането остава неуточнен.
„Тъй като САЩ, Япония, Тайван и Южна Корея са четирите основни стратегически противника и разузнавателни цели за кибероперациите на китайски държавно свързани структури в тихоокеанския регион, това показва потенциални усилия на противник на държавно ниво“, заявяват от Dream.
„Операцията илюстрира как изложеният интерфейс за управление може да се превърне в път към инфраструктурата за идентичност на дадена организация. Другите 22 сървъра на защитни стени остават компрометирани с активни уеб шелове. Постоянният тунел към правителствената организация в САЩ вероятно все още работи. А атакуващият все още разполага с 19 000 профилирани цели, които може да атакува повторно, след като разработи профили за допълнителни версии на ОС.“
Разкритието идва в момент, когато уязвимостите PHP2Shell бележат само ограничена експлоатация в реална среда, като авторите на заплахи подчертават предизвикателствата при превръщането на концептуално доказателство (PoC) в надежден вектор за атака срещу реални цели, въпреки че ги включват в своите кампании.
„На практика това е неексплоатируем боклук. За да атакувате реални цели, се нуждаете от отместванията от libphp.so, които са уникални за всяка компилация и е невъзможно да бъдат разбити чрез груба сила. Можете да го възпроизведете на собствен тестов стенд или ако вече имате достъп до файловата система на целта“, заявява потребител с псевдоним c0d3x във форума XSS, цитиран от Flare.