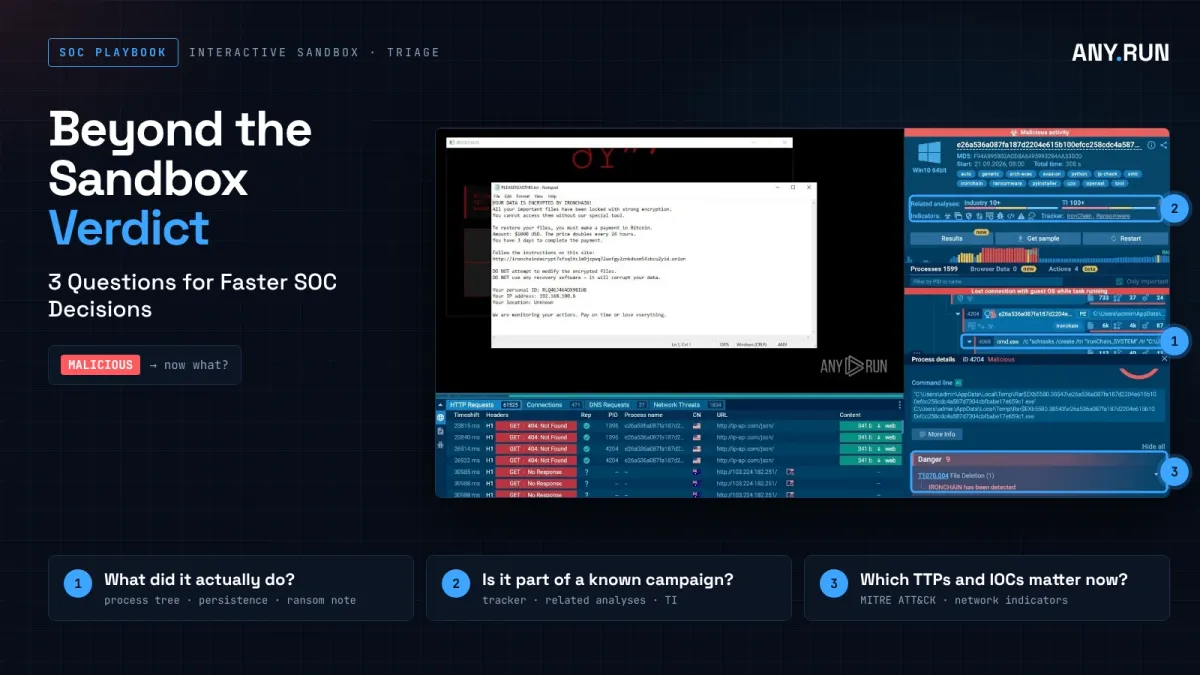
Независимо дали разследвате подозрителен URL адрес или файл, имате нужда от нещо повече от просто заключение, за да вземете уверено и основано на доказателства решение.
Необходимо е да разберете какво прави заплахата, дали други са се сблъсквали с нея преди и какво означават констатациите за следващите ви стъпки.
Ето ключови въпроси, които да насочват вашето SOC разследване и ще ви доведат до по-уверено и ефективно вземане на решения.
Въпрос 1. Вие ли сте първите, които се сблъскват с това?
Индикаторът за компрометиране (IOC), който разследвате, може да се е появявал в предишни разследвания на вашия екип, да е излязъл наяве при дейност, насочена срещу вашия отрасъл, или вече да е свързан с известни заплахи.
Така че, преди да навлезете по-дълбоко, си струва да попитате: Сблъсквал ли се е някой с този индикатор преди? Ако е така, мога ли да използвам неговите констатации в своя полза?
Интерактивната изолирана среда на ANY.RUN предоставя бърз отговор на тези въпроси с чисто нова възможност – Related Threat Context (контекст на свързани заплахи).
Свързаните анализи, достъпни в рамките на изолираната среда, свързват IOC от текущия ви анализ с предишни разследвания.
След като анализът приключи, можете да видите къде същите индикатори са се появявали във вашия екип, вашия отрасъл и по-широкия масив от данни с разузнавателна информация на ANY.RUN, базиран на разследвания от над 16 000 SOC екипа и общност от повече от 700 000 специалисти по сигурност.
Related Threat Context комбинира три източника на информация:
- Екипен контекст (Team Context): Вижте дали вашият екип е разследвал същия IOC преди и разгледайте предишни анализи.
- Отраслов контекст (Industry Context): Проверете дали този IOC се е появявал в анализи, свързани с вашия отрасъл.
- ANY.RUN Threat Intelligence: Открийте свързани анализи и известна активност на заплахи в по-широкия масив от данни с разузнавателна информация на ANY.RUN.
Например в анализа в изолираната среда по-долу са намерени над 300 свързани анализа в производствения сектор и над 1000 в по-широката база ANY.RUN Threat Intelligence. Всички те съдържат IOC, свързани и с текущия анализ.
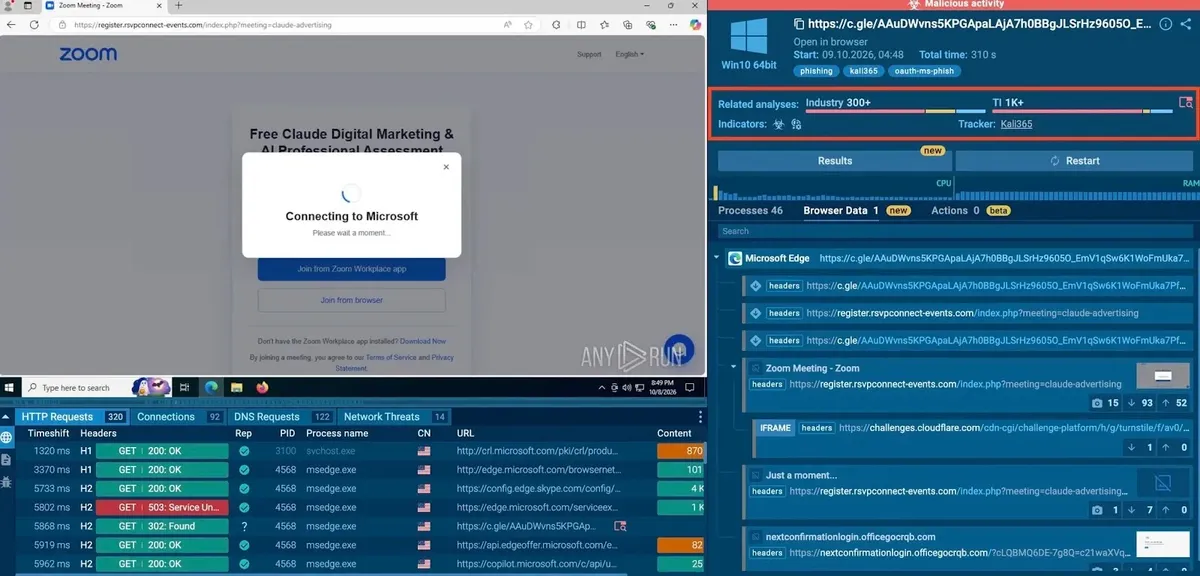
Това намалява ръчните усилия, необходими за търсене в историята на екипа или други данни, и осигурява бърз достъп до свързани анализи, допълнителни IOC и предишни констатации заедно с поведението, уловено в текущата ви сесия.
Проучване сред клиентите на ANY.RUN показва, че организациите, използващи техните решения, идентифицират до 58% повече заплахи като цяло.
Ето какво може да помогне да се постигне комбинирането на по-дълбок поведенчески анализ с разузнавателни данни за нововъзникващи заплахи: забелязване на активност, която в противен случай би могла да остане незабелязана.
Откривайте до 58% повече заплахи с пълни поведенчески доказателства. Получете повече контекст с Interactive Sandbox
Можете да разглеждате свързани анализи, да сравнявате предишни наблюдения с поведението, уловено в текущата ви сесия, и да идентифицирате нови следи, заслужаващи разследване.
Резултат: Разкриване на свързана активност на заплахи, намиране на нови насоки за разследване и вземане на по-информирани решения с по-широк контекст.
Въпрос 2. Какво всъщност прави тя?
Предишните разследвания могат да ви дадат ценни улики за дадена заплаха. Но за да разберете какво се случва във вашия конкретен случай, все пак трябва да изследвате нейното поведение: какво се изпълнява, как се развива атаката и какво се случва след това.
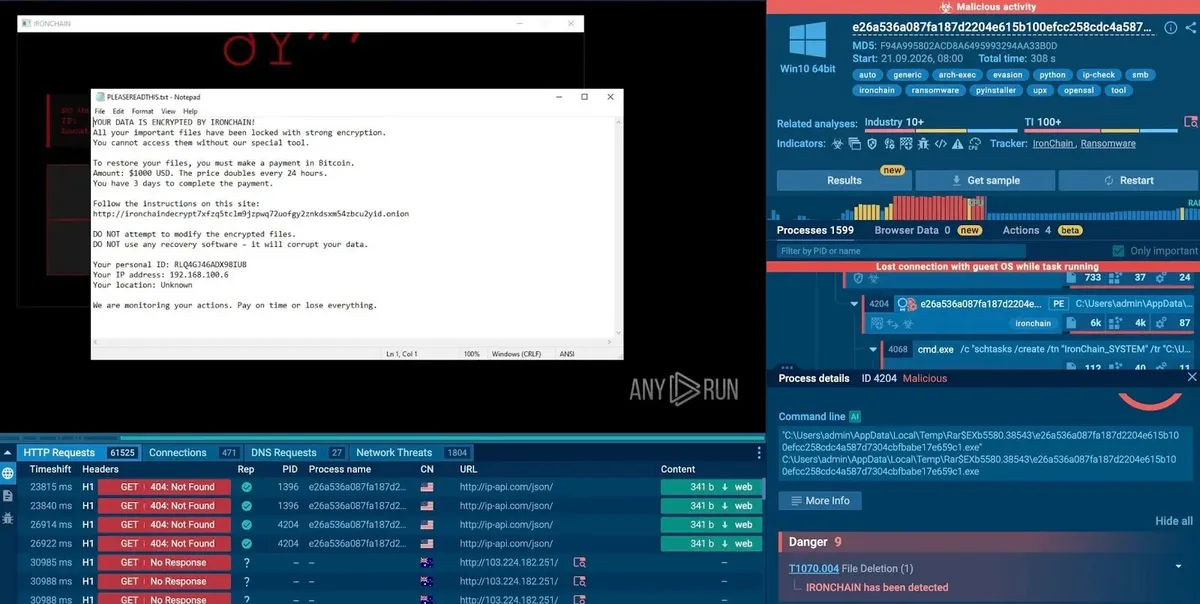
Например документ може да стартира PowerShell и да изтегли друг злонамерен код. Фишинг URL адрес може да пренасочи потребителите през няколко страници, преди да достигне до сайт за събиране на идентификационни данни. Без да наблюдават това поведение, анализаторите могат да пропуснат важни части от веригата на атаката.
Интерактивната изолирана среда на ANY.RUN ви позволява да наблюдавате тази дейност в изолирана среда. Виртуалните машини се стартират за под 10 секунди, като отчетите от анализа са налични за около 40 секунди.
Можете да инспектирате мрежовия трафик, изтегления злонамерен код и извлечените IOC, за да разкриете допълнителна инфраструктура и да проследите атаката отвъд първоначалния файл или URL адрес.
Резултат: Потвърждаване на подозрителна активност, разкриване на по-голяма част от веригата на атаката и получаване на поведенчески доказателства за около 40 секунди.
Въпрос 3. Разполагате ли с достатъчно доказателства за прехвърляне или реагиране?
Идентифицирането на подозрителна активност е само половината от работата. Трябва също така да превърнете разкритото в нещо, въз основа на което може да се действа.
До този момент вашето разследване може да е генерирало няколко вида доказателства:
- IOC: Подозрителни IP адреси, домейни, URL адреси и файлови хешове, открити по време на текущия анализ или идентифицирани чрез свързани разследвания.
- Поведенчески доказателства: Дейност на процеси, мрежови връзки, изтеглен злонамерен код и техники по MITRE ATT&CK, които обясняват как оперира заплахата.
- Контекст от свързани разследвания: Предишни анализи, които могат да разкрият допълнителна инфраструктура, сходно поведение или други полезни връзки.
Последната стъпка е тези доказателства да бъдат представени по изчерпателен начин за ниво 2 (Tier 2), ръководителя на SOC или екипа за реагиране при инциденти (IR).
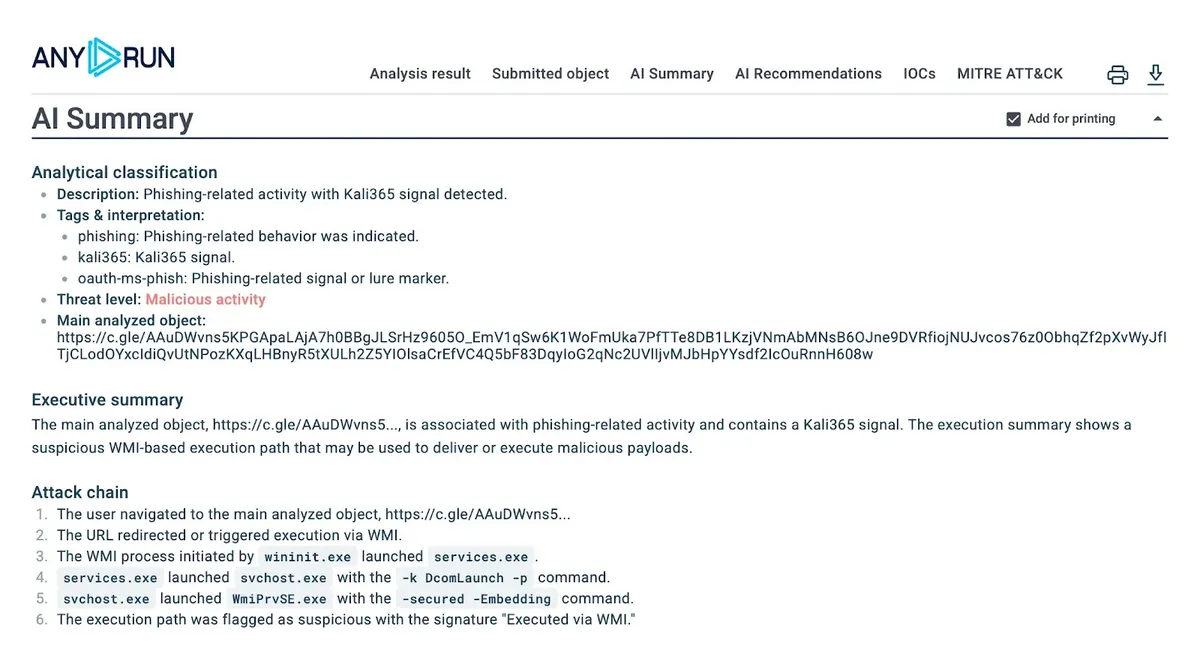
ANY.RUN автоматизира тази стъпка от процеса с доклади за ниво 1 (Tier 1 Reports). Те не само представят констатациите от разследването в структуриран формат, така че да не се налага ръчно да събирате ключовите доказателства от нулата, но също така предлагат генерирано от изкуствен интелект обобщение и препоръки за бърз преглед и следващи стъпки.
Това улеснява прехвърлянето на казуси за по-задълбочено разследване или реагиране при инциденти.
Намалете MTTR с 21 минути на инцидент чрез по-бързи разследвания и приложими доказателства. Интегрирайте изолирана среда
Събраните индикатори за компрометиране (IOC) и поведенчески доказателства могат също така да подпомогнат активното търсене на заплахи (threat hunting) и инженерството на откриване (detection engineering), като помогнат на екипите да търсят свързана дейност в цялата си среда и да подобрят съществуващите механизми за засичане.
Резултат: Превърнете констатациите си в приложими доказателства за съкращаване на MTTR с 21 минути на случай.
Бонус въпрос: Можехте ли да забележите тази заплаха по-рано?
В проучване на сесии в изолираната среда на ANY.RUN, приблизително 30% от уникалните злонамерени индикатори за компрометиране (IOC) вече са били наблюдавани от ANY.RUN и са присъствали в каналите за разузнаване на заплахи (Threat Intelligence Feeds), преди анализаторите да започнат разследване.
Именно тук разузнаването на заплахи и поведенческият анализ се допълват взаимно.
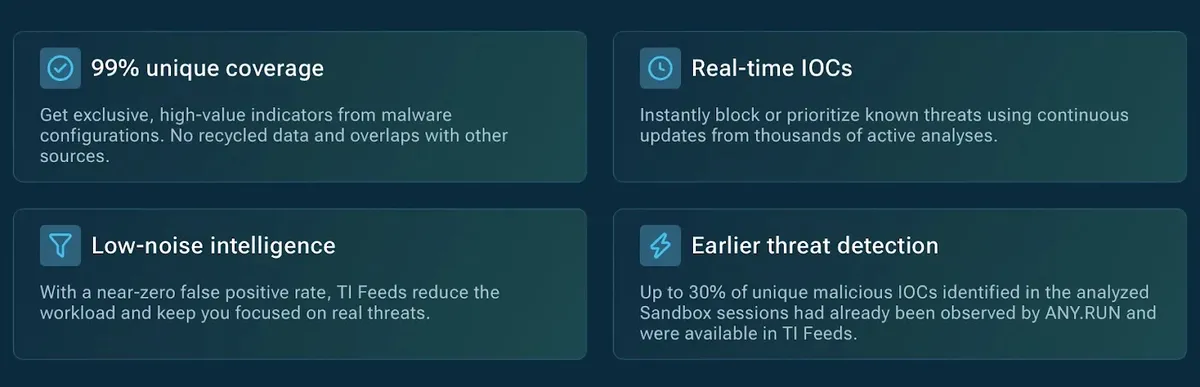
ANY.RUN TI Feeds предоставят непрекъснато обновявани, високодостоверни злонамерени IOC с придружаващ контекст директно в съществуващите работни процеси на SIEM, SOAR, EDR и други системи за сигурност.
Това позволява на SOC екипите автоматично да идентифицират известни злонамерени индикатори в своята телеметрия, да приоритизират релевантни сигнали за тревога и да откриват заплахи по-рано.
Откривайте известни заплахи по-рано с разузнавателни данни от над 16 000 SOC екипа. Интегрирайте TI Feeds
А за по-задълбочени поведенчески доказателства интерактивната изолирана среда Interactive Sandbox предоставя всичко необходимо за валидиране на подозрителна дейност, разбиране на начина, по който протича атаката, и откриване на допълнителни индикатори.
Това е силата на комбинирането на решенията на ANY.RUN: заедно те осигуряват по-ранно откриване на известни заплахи, по-задълбочено разследване на подозрителна дейност и нови разузнавателни данни за бъдещо засичане.
Заключение
Преди да приключите следващото си разследване на заплаха, задайте си следните въпроси:
- Проверих ли предишни анализи? Някой друг може вече да е разкрил полезни доказателства.
- Погледнах ли отвъд присъдата? Поведенческите детайли и допълнителните индикатори за компрометиране (IOC) могат да разкрият повече за атаката.
- Имам ли достатъчно доказателства, за да предприема действия? Уверете се, че вашите констатации са готови за предаване към друг екип, реагиране или по-нататъшно разследване.
- Могат ли тези констатации да помогнат за по-ранно откриване на заплахи? Днешното разследване може да предостави ценни разузнавателни данни за бъдещи откривания.
ANY.RUN ви помага да преминете през тези въпроси в един свързан работен процес: проверете какво са открили други анализатори, валидирайте подозрително поведение, съберете доказателства за следващото си решение и използвайте констатациите, за да откривате подобни заплахи по-рано.