Четиридесет процента от 500 висши ИТ лидери и ръководители по сигурността, анкетирани за удостоверителния орган Sectigo, заявяват, че са напълно подготвени за ежемесечно подновяване на TLS сертификати, тъй като вече разполагат с автоматизирани системи. Техните по-конкретни отговори обаче показват друго. Едва 4% заявяват, че управлението на сертификатите им вече е автоматизирано, а 61% съобщават, че организацията им е претърпяла срив или инцидент, свързан със сертификати, през последните 12 месеца.
TLS сертификатът е файлът, който даден уебсайт или услуга представя, за да докаже своята самоличност и да установи криптирана връзка. CA/Browser Forum, индустриалният орган, определящ правилата за публично доверените сертификати, съкрати максималния им срок на валидност от 398 дни на 200 дни на 15 март 2026 г. Лимитът ще намалее до 100 дни на 15 март 2027 г. и до 47 дни на 15 март 2029 г. Организация, която извършва подновяването ръчно, в момента повтаря тази процедура приблизително на всеки шест месеца за всеки сертификат, като всеки цикъл представлява пореден риск от пропускане на стъпка и прекъсване на работата на дадена услуга.
Данните за автоматизацията не съвпадат
Censuswide събира отговорите за Sectigo между 2 и 21 юли 2026 г. в Северна Америка, EMEA и APAC. Най-показателният резултат е каква част от подновяването на TLS сертификатите е автоматизирана във всяка организация: около 61% от респондентите автоматизират половината или по-малко от своите подновявания, а едва 4% автоматизират над 90%.
Ако се съберат останалите групи, най-много 35% от анкетираните автоматизират повече от половината от подновяванията си. Това е с пет процентни пункта по-малко от онези 40%, които определят себе си като отлично подготвени поради наличие на автоматизация. В публикуваните резултати липсва кръстосано съпоставяне на данните, така че не може да се определи с точност кои респонденти се припокриват. Обобщените данни обаче показват, че поне част от групата на „отлично подготвените“ или автоматизират половината или по-малко от подновяванията си, или не знаят точния процент. Седемдесет и три процента споделят, че планират да увеличат автоматизацията заради по-кратките срокове на валидност.
Увереност относно сертификати, които не виждат
Респондентите демонстрират същата увереност и по отношение на проследяването. Тридесет и три процента заявяват, че са изключително уверени, че проследяват всички сертификати, включително нерегламентираните (rogue), а други 48% са много уверени. Нерегламентиран сертификат е такъв, издаден без знанието на ИТ екипа, поради което увереността, че всеки един от тях е открит, е трудна за проверка отвътре.
Шестдесет и два процента споделят, че поддържат пълен и актуален опис на своите публични TLS сертификати, спрямо 28% през 2025 г.
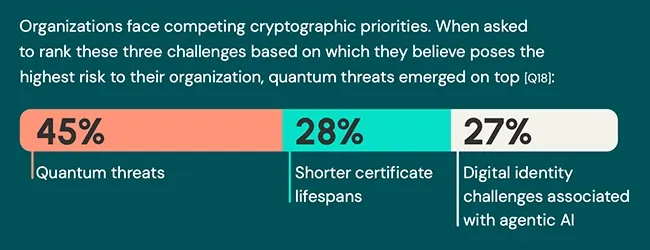
Увереността обхваща и постквантовата криптография (PQC) – новите алгоритми, създадени да устояват на бъдещите квантови компютри. Двадесет и осем процента са изключително уверени, а 46% са много уверени, че техните настоящи системи могат да интегрират PQC без сериозни смущения. Това са 74% от същата извадка, в която 61% съобщават за инцидент със сертификат през изминалата година.
„PQC не е просто замяна на алгоритми, а по-краткият жизнен цикъл на сертификатите не е просто проблем на подновяването. И двете изискват от организациите да преосмислят начина, по който откриват, управляват и адаптират криптографската инфраструктура, от която зависят, както в публични, така и в частни PKI среди. Тази способност за непрекъснато изпълнение е реалното изражение на криптографската гъвкавост (crypto agility) на практика“, заяви Ник Франс, главен технологичен директор в Sectigo.
Следващото съкращаване – до 100 дни – влиза в сила на 15 март 2027 г. и поставя подновяванията в приблизително тримесечен цикъл. Онези 61%, които съобщават за инцидент със сертификат, описват 12-те месеца преди юли 2026 г., повечето от които са преминали под стария лимит от 398 дни.