26 400 идентификационни данни, които разработчици са оставили в публичен код в Gitee, китайска услуга за хостване на код, все още са били активни, когато изследовател ги е тествал. Всеки, който е копирал такива данни от този код, е можел да ги използва.
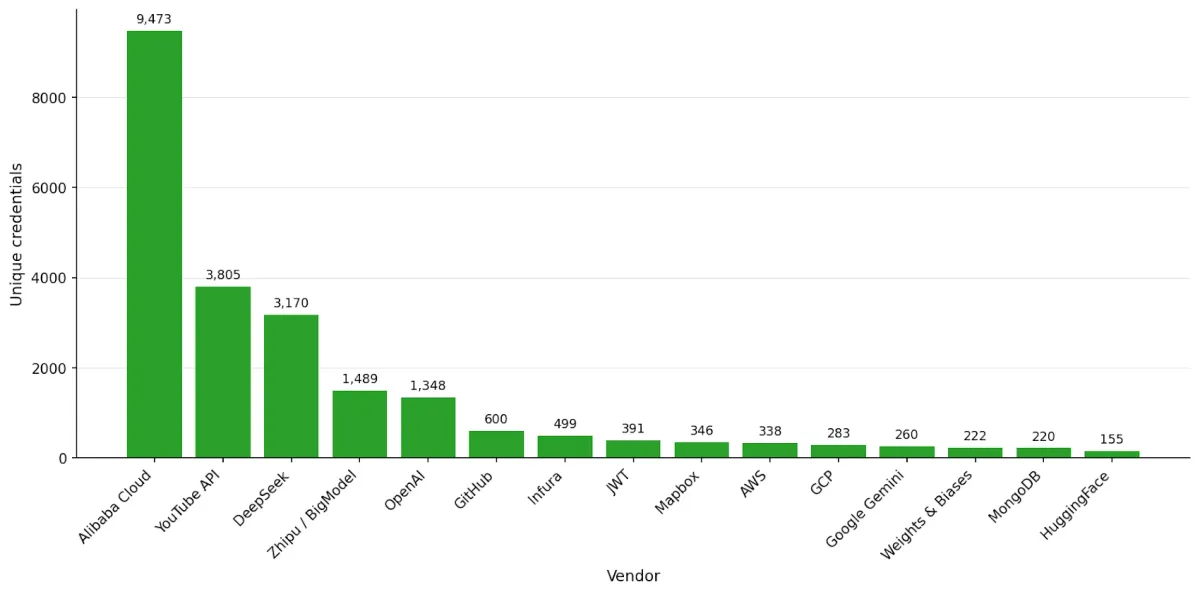
Независимият изследовател Бен Цимерман ги открива чрез сканиране на 7,25 милиона публични хранилища в Gitee и докладва резултатите на 28 октомври. Повечето са били ключове за облачни услуги и услуги с изкуствен интелект (AI), водени от 9 473 двойки Alibaba Cloud AccessKey.
Цимерман изпраща списък с идентификационните данни на доставчиците с най-много изложени ключове, но не се свързва с разработчиците, които са ги изтекли. Към момента на публикуването той не е имал потвърждение, че някой от докладваните ключове е бил анулиран. Затова всеки, който е качил ключ в публично хранилище на Gitee, не може да предполага, че той е оттеглен.
Сканирането е продължило около месец, но Цимерман не посочва точните дати, така че не е ясно колко отдавна са били тествани данните. Той също така не уточнява дали някой друг вече ги е използвал.
Той използва два скенера за тайни — TruffleHog и Kingfisher — за всяко хранилище. И двата инструмента са тествали всеки ключ спрямо услугата, която го е издала, и са запазили само тези, които работят, пише той.
Скенерите прочитат пълната история на подаванията (commit history) на всяко хранилище. Ключ, който разработчик по-късно е премахнал от кода, все още е можел да бъде открит и отчетен там.
Числото от 26 400 броя отчита всеки ключ еднократно, независимо в колко хранилища се е появил. Според датата на подаване 12 242 от идентификационните данни са от 2025 г., което е почти половината от общия брой. Някои датират още от края на 2000-те години.
Какво е било изложено
След ключовете за Alibaba Cloud най-големите групи са били 3 805 ключа за YouTube API, 3 170 ключа за DeepSeek, 1 489 ключа за AI платформата BigModel на Zhipu и 1 348 ключа за OpenAI. По-малки количества са открити за GitHub, AWS, Google Cloud и Gemini на Google.
Едни от идентификационните данни са били „активен администраторски ключ на ниво организация за голяма корпоративна AI платформа“, пише Цимерман. Той не назовава платформата, нито до какво е давал достъп ключът.
Какво позволява работещ ключ зависи от самата услуга. От OpenAI заявяват, че компрометиран ключ позволява на друго лице да използва квотата на акаунта без съгласието на собственика. Това може да доведе до „загуба на данни, неочаквани разходи“, изчерпана месечна квота и прекъснат API достъп.
YouTube API ключът всъщност представлява Google Cloud API ключ, идентифициращ даден проект, посочват от Google. Без наложени API ограничения такъв ключ може да се използва с всяко API, което приема Google Cloud ключове.
Какво да направите, ако сте качили ключове
Третирайте всеки ключ, който някога е бил в публично хранилище на Gitee, като компрометиран и го анулирайте при съответния доставчик. Изтриването на ключ от кода или пренаписването на историята на хранилището не го анулира, както отбелязва Truffle Security, създателят на TruffleHog.
- Alibaba Cloud: създайте нова двойка AccessKey, превключете приложенията си към нея, след което деактивирайте и изтрийте старата двойка. Проверете за неочаквани такси и за създадени или изтрити ресурси, които не са ви необходими, се казва в плана за реакция при изтичане на информация на Alibaba Cloud. ActionTrail показва API повикванията на ключа за последните 90 дни, но операциите с данни в услуги като OSS и SLS трябва да се проверят в собствените регистрационни файлове на всяка услуга.
- Ключове за Google и YouTube API: ротирайте ключа, което създава нов ключ със същите ограничения, обновете приложенията си, за да го използват, след което изтрийте стария ключ. Добавете ограничения за API, така че ключът да работи само с интерфейсите, които са ви необходими.
- OpenAI: ротирайте ключа незабавно от страницата с API ключове, както съветва OpenAI, и задайте лимити за разходи, за да ограничите евентуалните такси от изтекъл ключ.
Два скенера, различни резултати
MongoDB разработва Kingfisher, а публикацията на Цимерман е изготвена съвместно с екипа на инструмента.
При това сканиране TruffleHog открива 12 737 работещи ключа, а Kingfisher — 14 664, но само 1 001 са открити и от двата инструмента. Всеки инструмент поотделно е намерил около половината от общия брой.
TruffleHog намира почти всички ключове за Alibaba Cloud. Kingfisher открива всички 1 489 ключа за BigModel, тъй като TruffleHog няма детектор за ключовете на Zhipu, пише Цимерман.
Екипите, които разчитат само на един скенер, трябва да проверят неговите детектори спрямо услугите, които реално използват.
Gitee и други платформи за хостване на код
Министерството на промишлеността и информационните технологии на Китай избира Gitee през 2020 г. за основа на национална платформа за хостинг на код с отворен код.
Публичното API на Gitee е ограничено и опит от 2021 г. за изследване на изтекли идентификационни данни в сайта е бил прекратен именно поради тази причина.
Честотата в Gitee — 3,64 работещи ключа на 1 000 сканирани хранилища — е по-висока от стойностите от предишни сканирания на GitLab (3,11) и Bitbucket (2,39). Тези сканирания са използвали единствено TruffleHog, пише Цимерман.
Въз основа само на резултатите на TruffleHog стойността за Gitee е 1,76, но този брой изключва услуги, които инструментът не покрива, като например Zhipu. Поради това никое от двете числа не показва категорично коя платформа допуска повече изтичания.