Уязвимост в Telegram за Android позволява на атакуващ да изпълни код на телефона на жертвата чрез гласово обаждане веднага след като тя отговори, според стартъпа за сигурност NebuSec.
За целта на атакуващия е бил необходим единствено обикновен акаунт в Telegram. Telegram отстрани уязвимостта във версия 12.10.4 на приложението, пусната в края на септември, а NebuSec я оповести публично на 29 октомври.
Уязвимостта може да бъде задействана във всяка версия от 8.6.2 до 12.10.3, заяви съоснователят и главен изпълнителен директор на NebuSec в имейл до The Hacker News. Тези версии излязоха между март 2022 г. и септември 2026 г.
Компанията потвърди проблема при лични телефонни обаждания на устройства с архитектура ARM64 и към момента няма доказателства, че той засяга пряко приложенията на Telegram за iOS, десктоп версиите или груповите обаждания.
Всеки, който използва Telegram за Android, трябва да се увери, че приложението е обновено до версия 12.10.4 или по-нова. Номерът на версията се намира в долната част на страницата с настройки (Settings) на приложението. Към 29 октомври за уязвимостта все още нямаше издаден CVE идентификатор.
От The Hacker News отправиха запитване към NebuSec и Telegram дали уязвимостта е била използвана при реални атаки, както и към NebuSec относно това до какви компоненти на телефона би могъл да достигне кодът на атакуващия.
По време на обаждане в Telegram двете приложения си разменят кратки съобщения за установяване на връзката и предаване на състоянието ѝ. Един от видовете съобщения, наречен MediaState, съобщава дали микрофонът е заглушен, дали камерата е включена и как е завъртяно видеото.
Проблемът се корени в кода, обработващ съобщенията MediaState. Според NebuSec този код не е обработвал коректно липсващите полета и е осъществявал достъп до памет, до която не би трябвало.
Публикуваният от Telegram изходен код за версия 12.10.3 съдържа недостатък, който отговаря на това описание, показа преглед на The Hacker News. Когато съобщение от типа MediaState е съдържало стойност за завъртане, кодът е проверявал тази стойност. След това обаче е прочитал друго поле — това за състоянието на видеото — дори когато в съобщението изобщо не е имало такова поле.
Версия 12.10.4 вече прочита стойността за завъртане от правилното поле. Извикващият код, който използва това съобщение, е бил активиран във версия 8.6.2 — първата версия, посочена от NebuSec.
Приложенията на Telegram за Android, iOS и десктоп използват една обща библиотека за обаждания, наречена tgcalls. Промяна, озаглавена „Fix camera rotation“, въведе същата корекция в tgcalls на 21 април 2026 г.
Изходният код на Telegram за iOS включваше тази промяна от версия 12.7, пусната през май, а кодът на десктоп приложението — от версия 7.0.1, пусната през юли. Версията на Telegram за Android получи обновлението във версия 12.10.4 през септември.
Към момента не е демонстрирано дали по-старият код в тези приложения е можел да бъде експлоатиран.
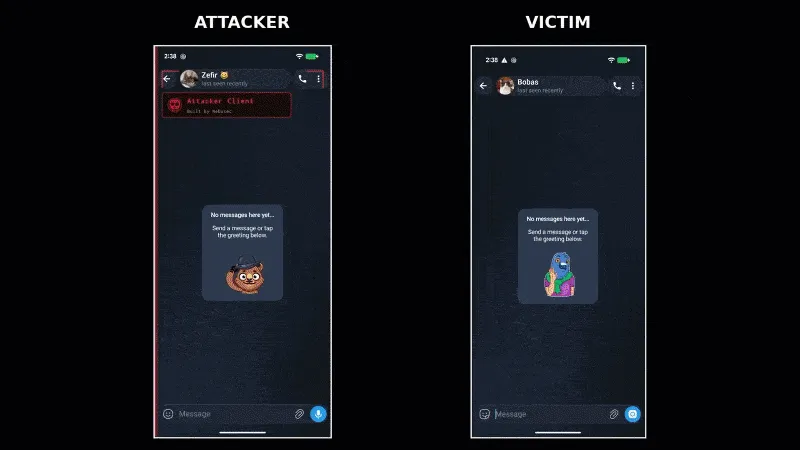
Видеото на NebuSec показва два телефона, единият от които е обозначен като атакуващ, а другият — като жертва. Жертвата приема обаждане през Telegram. Около половин минута след началото на разговора телефонът на жертвата се връща на началния екран, иконите на приложенията падат надолу по екрана и се появява лого „HACKED BY NEBUSEC“.
Видеото не показва коя версия на Telegram или Android използва телефонът на жертвата. Към 29 октомври на уебсайта на NebuSec нямаше публикуван технически анализ на уязвимостта, така че преходът от самата уязвимост до изпълнението на зловреден код се базира единствено на видеото и твърденията на компанията.
NebuSec, стартъп, подкрепен от Y Combinator, твърди, че неговият продукт Code Security, базиран на модела GPT-5.4 на OpenAI, е открил уязвимостта. През юли компанията описа верига за компрометиране на Android, която започваше от уязвимост във Firefox и достигаше до ядрото на ARM64 устройство с Android 17.
Отделно от това, Zero Day Initiative (ZDI) публикува предупреждение на 15 октомври относно некоригирана уязвимост в rlottie — библиотеката, която приложенията на Telegram използваха за изобразяване на анимирани стикери. Уязвимостта, регистрирана като CVE-2026-111105 (CVSS оценка: 7.0), може да позволи на атакуващ да изпълни код, ако потребителят отвори злонамерен файл или страница, посочват от ZDI.
През март от Telegram бяха информирали ZDI, че проверките на техните сървъри намаляват риска от уязвимостта, а през април поискаха от ZDI пълна верига за отдалечено изпълнение на код (RCE).
Тези проверки обаче са можели да бъдат заобиколени, посочва изследователят Сайфелдин Азиз (Saifeldeen Aziz) в резюмето на лекцията си за конференцията OffensiveCon в Токио. Изследването използва фазинг с изкуствен интелект (AI-guided fuzzing), който подава към кода огромни обеми от повредени или неочаквани входни данни, за да открие дефекти, свързани с повреждане на паметта (memory corruption) в rlottie за приложенията на Telegram за iOS, Android и десктоп. Впоследствие тези проблеми, произтичащи от грешки при доставянето и валидирането на стикери, са били навързани във верига за изпълнение на код в Telegram за iOS.
Приложението за Android замени rlottie с tlottie — библиотека, написана на Rust — между версии 12.8.1 през юни и 12.10.0 през август, според публикувания от Telegram изходен код. Десктоп приложението направи същия преход през септември, а кодът за iOS добави tlottie във версия 13.0 през октомври, като същевременно запази и rlottie.