Хакeри са компрометирали най-малко 17 960 устройства с Android и са прихванали над 7,6 милиона SMS съобщения в рамките на кампания с банков зловреден софтуер, насочена срещу Индия.
Операцията съчетава фалшиви обаждания от името на банки, фишинг уебсайтове, злонамерени приложения и копаене на криптовалута с цел кражба на финансова информация, докато паралелно тихомълком експлоатира заразените телефони.
Атакуващите са се представяли за 11 индийски банкови институции и две правителствени програми, събирайки банкови идентификационни данни, данни за кредитни карти и документи за самоличност.
Откраднатите съобщения са включвали еднократни пароли, известия за трансакции и банкова кореспонденция, предоставяйки на престъпниците информация, която би могла да подпомогне нерегламентирани трансакции и последващи измами срещу засегнатите клиенти.
Изследователи от Group-IB са идентифицирали седем фамилии троянски коне за Android в рамките на кампанията, които проследяват под финансово мотивирания клъстер от заплахи CyberDakait.
Тяхното техническо разследване, публикувано на 28 октомври 2026 г., описва дейност, насочена срещу сектора на финансовите услуги в Индия от юли 2025 г. насам, заедно със свързани сигнали от жертви, датиращи от януари 2025 г.
Хакeри заразяват 17 960 телефона с Android с банкови троянци
Броят на жертвите идва от два разследвани канала за кражба на данни. Анализаторите са идентифицирали 2364 уникални устройства чрез известия за инсталиране и още 15 596 чрез компрометирана инфраструктура на Firebase.
Подобни рискове се появиха в по-ранни кампании за кражба на банкови идентификационни данни за Android, включващи Ajina, въпреки че тази операция беше насочена към различни пазари и не бива да се бърка с CyberDakait.
Разследващите са преброили точно 7 611 443 прихванати съобщения в рамките на кампанията. Зловредният софтуер е препращал съдържанието на входящите SMS съобщения към контролирани от атакуващите Telegram ботове и Firebase системи почти в реално време.
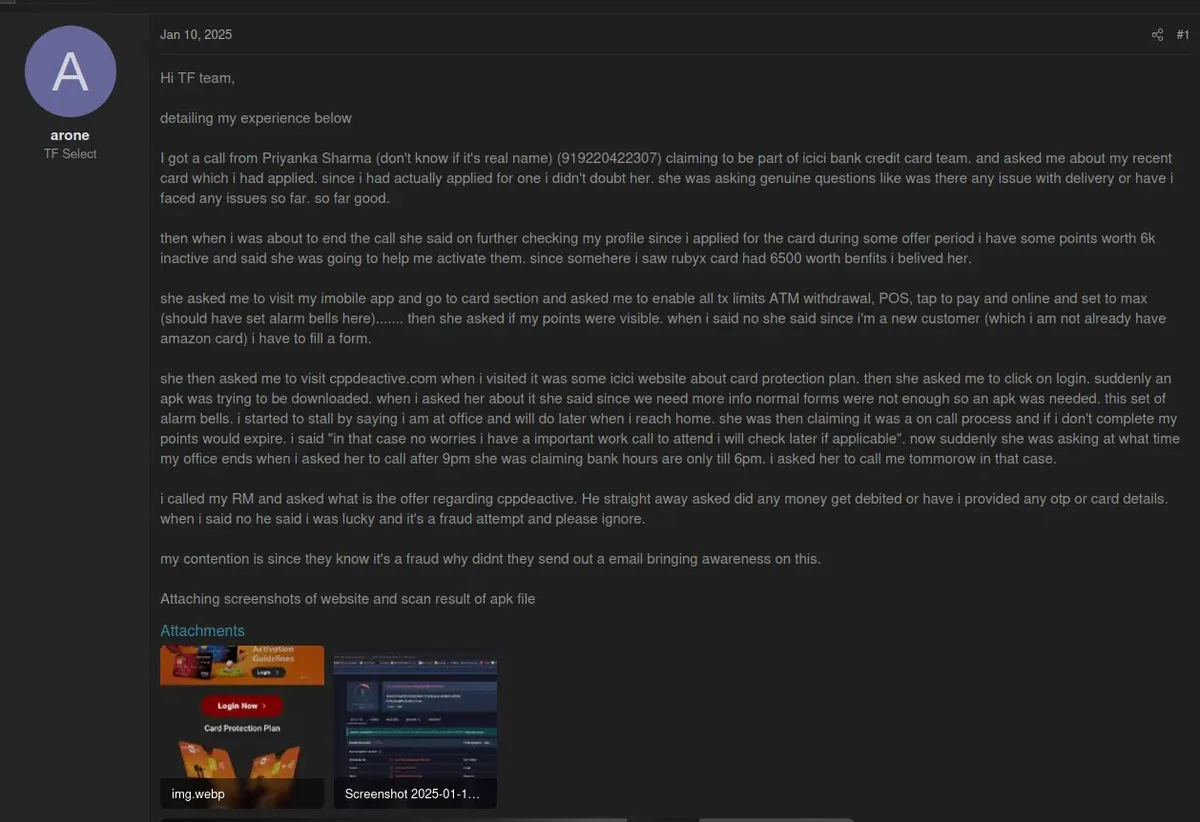
Изследователите са открили също откраднати номера на карти, дати на изтичане, CVV кодове, стойности от мрежата на картите, PAN данни, номера на Aadhaar и друга лична информация. Измамата често започва с телефонно обаждане малко след като някой получи нова кредитна карта.
Обаждащият се, представящ се за служител на банката, твърди, че е активиран „План за защита на кредитната карта“ (Credit Card Protection Plan) и по него ще се начисляват такси, освен ако не бъде анулиран. Жертвата получава връзка, понякога през WhatsApp, уж необходима за завършване на това анулиране.
Фишинг страници с банкова тематика след това насочват посетителите към злонамерени Android APK файлове, хоствани в хранилища на GitHub. След като бъде инсталирано, първоначалното приложение показва фалшива страница за актуализация на Google Play, докато паралелно изтегля друго приложение.
Заявките за деактивиране на оптимизацията на батерията помагат на зловредния софтуер да остане активен въпреки фоновите ограничения на Android. Фалшивият процес на анулиране постепенно изисква данни за картата, идентификационни данни за интернет банкиране, информация за самоличността и снимки.
Този поетапен подход прави всяка заявка да изглежда свързана с верификацията на профила. Той също така предоставя на атакуващите повече от пароли: те се сдобиват с поддържаща лична информация, която може да засили по-късните опити за представяне под чужда самоличност срещу същите жертви.
Седем фамилии зловреден софтуер съчетават кражба на SMS с отдалечен контрол
Group-IB класифицира образците като cyb3rx, appkjl, godz, d-passive, d-shine, GhostBat и tenxen. Изследователите установиха, че GhostGrab, разглеждан преди това заради възможностите си за кражба на данни за банкови входове, представлява по-стара версия на GhostBat, а не осма фамилия.
Споделените фишинг теми сами по себе си бяха недостатъчни, за да класифицират всеки образец като един щам на зловреден софтуер. Фамилиите се различават по мрежовия трафик, структурите на базите данни, форматите на съобщенията и обработката на команди.
Техните общи възможности включват прихващане на SMS, препращане на съобщения, пренасочване на повиквания и кражба на финансови данни чрез заблуждаващи интерфейси. Някои комуникират през Telegram, други използват Firebase, а трети изпращат откраднатата информация към отдалечени уеб сървъри.
Отделно откритие разкри административно приложение за Android, използвано за управление на инфекции с cyb3rx. Неговият интерфейс е позволявал на операторите да преглеждат прихванатите съобщения, да извличат фишинг данни, да управляват устройства и да задават команди.
Поддържаните действия включваха изпращане на SMS съобщения, промяна на настройките за препращане, активиране на пренасочване на повиквания и изпълнение на персонализирани USSD заявки.
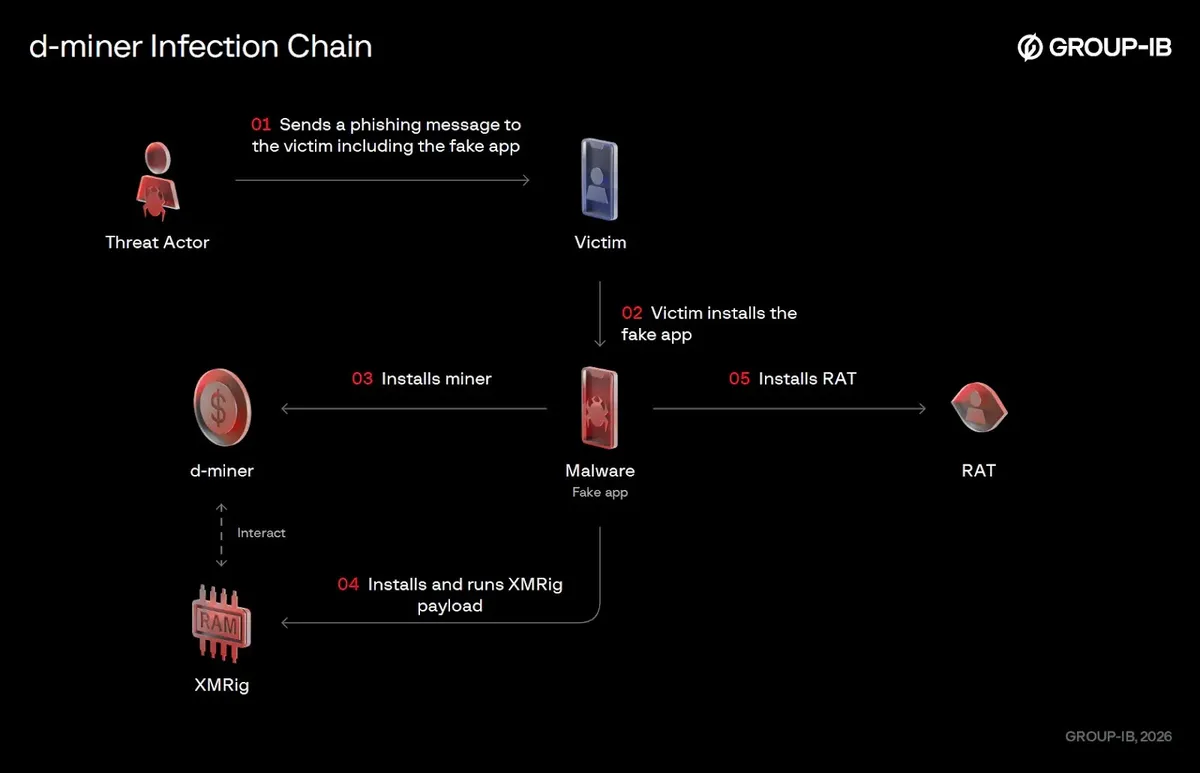
Веригата на инфекция включва също и d-miner, който използва XMRig за добив на криптовалута без разрешение. Тази комбинация отразява по-широката опасност от рамките за разпространение на зловреден софтуер за Android, при които първоначалното приложение може да въведе допълнителни заплахи.
Group-IB наблюдава задържане на будно състояние (wake locks), тихо възпроизвеждане на аудио и услуги на преден план (foreground services), помагащи на компонента за копаене да продължи да функционира.
Изследователите също така откриха доказателства, че разработчиците на GhostBat са използвали телефони с Android за писане и компилиране на зловреден софтуер. Въпреки това докладът не установява, че всеки свързан троянец принадлежи на един оператор.
CyberDakait е аналитичен клъстер, свързващ общо поведение в кампанията, докато разликите между фамилиите остават важни за откриването и разследването.
Group-IB докладва идентифицираните профили и хранилища в GitHub, които впоследствие бяха деактивирани. Потребителите трябва да отхвърлят банкови приложения, разпространявани чрез непоискани връзки, да проверяват неочаквани обаждания, използвайки официалните контакти на банката, и внимателно да преглеждат разрешенията за SMS.
Всеки, който подозира компрометиране, трябва незабавно да се свърже с банката си, за да замрази изложените на риск сметки и да предотврати по-нататъшна неоторизирана дейност.
Индикатори за компрометиране (IoCs):-
| Тип индикатор | Стойности, посочени в източника |
|---|---|
| Фишинг домейни | 81service[.]icu81service[.]inImanagec[.]onlineapplypointguides[.]incancelcardprotection[.]onlinecancelcpservice[.]incancelmyservice[.]incancelservice[.]incardforex[.]icucardplan[.]onlinecardprotections[.]incardsprotection[.]incardsprotection[.]onlinecareidf[.]onlinecarep[.]onlinecpmanaged[.]incppmanage[.]indeactivatecpplan[.]indeactivatecpservice[.]inhamzaansari1612-ux[.]github[.]iohdmanage[.]onlineicppuser[.]inicppuser[.]onlineicservice[.]onlineicuser[.]onlineidcare[.]inidfcare[.]inidmanagecp[.]onlineidservice[.]in |
| Фишинг домейни, продължение | imobile[.]servicesimobilelite[.]inimobileservices[.]onlineindeemanage[.]inindemanage[.]inindiuser[.]cominducare[.]onlinemanagebworld[.]commanagecare[.]inmanagecare[.]onlinemanagecp[.]co[.]inmanagecp[.]commanageici[.]commanageinsurances[.]onlinemanageprotection[.]inmanageprotectionplan[.]inmanageprotections[.]commyicuser[.]inmyinsuranceservice[.]inmypnhelp[.]onlinemypolicyservice[.]inpmanage[.]onlinepncare[.]onlinepolicydeactivate[.]inprotectcc[.]onlineprotectionmanage[.]onlinerohansingh253641-spec[.]github[.]iosecureici[.]onlineservicecpp[.]inserviceic[.]inserviceici[.]inserviceidf[.]inserviceidf[.]onlineservicescard[.]onlineserviceshelp[.]onlinesuraj527526-cmyk[.]github[.]iowww.icppuser[.]onlinewww.icuser[.]onlinewww.protectcc[.]onlinewww.secureici[.]onlinewww.servicecpp[.]comwww.serviceic[.]com |
| C2 адреси и свързана инфраструктура | 64.89.163[.]378.159.156[.]74144.31.244[.]18446.151.182[.]28ws://64.89[.]163.3:808264.89.163[.]4aptabase[.]fud2026.xyz:8443accessor[.]fud2026.comfud2026[.]compool.fud2026[.]com:9000pool-proxy.fud2026[.]com:9000install-update[.]xyzapp2-update2[.]siteupdate-app[.]online |
| Примери за API на контролера | hXXp://64.89[.]163.3/idfc/1/api/hXXp://64.89[.]163.3/pnb/1/api/ |
| Зловредни GitHub акаунти и пътища към хранилища | muhaamad852-netizengopalmalo36374-beeprahul3555899-progasdg18982-netizenranidevisingh901-debugarushkumar8012-hubdapu72979-png/bdtchks3232896-web/endyyeeuchianawitachizon-progcybercodex34-glitchnobitaxnobi00-dotcomankit2560777-gifsanishaw308-sudoDeactiveCpp4umalikchikku11-webt2118417-max |
| Хранилище на административния контролер | ranidevisingh901-debug/gsafsdfsdf |
Докладът посочва следните SHA-256 хешове на APK за съпоставяне на проби и разследване.
| Етикет на семейството според източника | SHA-256 |
|---|---|
| cyberx | 0ad853b29a7b3677488018061b109bba59b1a518c8f33b48de31ec532be69856 |
| cyberx | 1e60421e83a317cfbfce980fefa926a847964bcc7b047908db65161148d0f624 |
| cyberx | 2fbde057c22b6cb517116d6c797c3474de2f4d3bda09037a9f043a6ad843982f |
| cyberx | 3b64eeacacb94d70d498988fe8c6dcc25b133bcaea37fb69dc6f0cc26bde9921 |
| cyberx | 5a0cd09adb09a79071a85edc931e02c8d565d6cb7cb58e5b0bffd866e6a2ffb4 |
| cyberx | 5f09a31e28b755aab00fbf3669a7369d1205ac5dea85f0b328cb7cd76472e456 |
| cyberx | 7e631e9f7791f4648f776419c020ce6c33071c3e195669dd473f1423f098d39d |
| cyberx | 47ae095fd9e5143798a70805a23eb294fc072170dac19c1fa112beca186d844a |
| cyberx | 65e64e65678f849871257dca43fccf8941ee0ee35fe6b72e86a34fe84e752e68 |
| cyberx | 80de49a3bd719d62f3b2f24d584a03e3fff3e6ac46ad8bea3c04c8a09071ed3a |
| cyberx | 431ae9a0569c52de8fb5abffcf12919b8d685a879f4e777602ae490dbc2a6baa |
| cyberx | 902803b40aa30d12e60a37680b113d5fc7c79695b7e1b72904fa7de06cf9b27b |
| cyberx | b2bfa29467c1979c044259d4ffe31fc32aa6ef33939779bd3b1ce6bedb44dea9 |
| cyberx | b332fa9c08020fbbc5503091b4f4a61ee66a05a0a76abf9a53db9f3d80c4862a |
| cyberx | c9ead89d1bcb09923e1057bb4617726867154d36932ed1c2f82c2466bf11934c |
| cyberx | c36d2b4480034a409f33cdef8d7c3501e75f14d2c5bd9a914a65fd7f3c47d74a |
| cyberx | c6708166e0a6bf3484200fd6dd1569d89e81c36ffd76ff2ab5820b06fd2d5b54 |
| cyberx | cb86017411708eb6e5384fc0288b0ec4692ea45ef38586b7c67f99148e1117c3 |
| cyberx | cf32addd82960501859f205b0fca8c0b51a40857f71e4a2aee8d70b2433319b7 |
| cyberx | cf66a1acebd878d85345377be53ac0b241f517253811ec969c8ff9c751151424 |
| cyberx | dfa02773f97f552deb7ff04f5c598a81be4d236fe33adca2a47551485a3aeb2a |
| godz | 9e7cdafcb473d28e134f87d758839265e97b03cf260a186d0e21e1de8aeb7fa8 |
| godz | 1b9052d85e12573b4f64f6a47f64803007b19990def1bc62a865de00149a825e |
| godz | 5c0f8bca492c9ee79d6bbd7a532945514670321a605002987f69e3331110e447 |
| godz | 53f9fcf3a6fdc59e9a28fd129a32064d78628289eac72d47f53d63cbc434de41 |
| ghostbat | 43b217184f7765c699fd887fe22c07c7656483dc088e0214587a4890b2b6aee6 |
| ghostbat | 34b75b78b6c575c8a9e71f712be9d90aa35a3a04b48839f86282678107f7876d |
| d-passive.ExampleAdmin | 1bfaaa9aed67552a2c368df3f264ef6878a4e7b43468546db77f095517b15b56 |
| d-passive.TradeSignals | 04b35b0c199ef8a13d6ac18dfc6df2ea66a8ed5b6e464dc3a7db0839093882bd |
| tenxen | d72335c0cbbcef002274c1a5087702ed4a91d91a79279104aaf111a33984ae5f |
| tenxen | 4a17171155997754ad735b460be67e344c5939d9cff498ce1d95bf554b93fc1b |
| d-shine | 3b6c2dcba751d1ea05b83fd609e13423dff575705920a1c835ff0d5f92403ffc |
| appkjl | 555e0506979e0b26e4318c0f7dfff0e3dc5c81bb7e3925f2cadd1bdeb843570f |
Забележка: IP адресите и домейните умишлено са обезвредени (напр. [.]), за да се предотврати случайно разрешаване или създаване на хипервръзки. Възстановявайте ги само в рамките на контролирани платформи за анализ на киберзаплахи, като MISP, VirusTotal или вашата SIEM система.