Кампания за копаене на криптовалути и инсталиране на задни вратички (backdoor), която злоупотребява с хранилищата за модели в Hugging Face, се завърна само дни след като беше свалена.
Най-популярният зловреден модел от нея е бил изтеглен над 28 000 пъти.
Отделно от това, изследователи сигнализираха за фалшив стартов пакет за Solana в GitHub, активен от края на 2025 г., който е позициониран така, че да подведе AI агентите за програмиране да инсталират троянски кон за отдалечен достъп (RAT).
Кодът се изпълнява преди зареждането на модела
Изследователи от Pluto Security са открили 31 зловредни хранилища в седем акаунта в Hugging Face, публикувани на две вълни от септември насам.
Моделите се представят за малки тестови контролни точки (checkpoints) на Qwen2. Те са насочени към хостове с графични процесори (GPU), работещи със собствено хоствани сървъри за изводи (inference servers) като Xinference и GPUStack.
Включително свързаните модели, хранилищата имат над 32 000 изтегляния. От Pluto отбелязват, че това отчита броя изтегляния, а не потвърдените инфекции.
Вместо да използва манипулирани тегла или експлойти чрез pickle файлове, кампанията злоупотребява с опцията на Hugging Face trust_remote_code, която позволява на модела да доставя собствен Python код. Когато потребителят я активира, този код се изпълнява на неговата машина веднага щом моделът се зареди.
Най-тегленият модел, MENXIANGYU/qwen2-tiny, изобщо не е съдържал реален модел. Неговият код тихо инсталира софтуер за копаене на криптовалута, маскиран като системен процес в Linux, рестартира го при принудително спиране и премахва конкуриращи се копачи от машината.
Някои версии също така отварят обратна обвивка (reverse shell), давайки на атакуващия директен достъп до заразения сървър.
Завръщане броени дни след свалянето
Pluto открива кампанията чрез тестов акаунт, чиито остатъчни резервни файлове са насочили към основните акаунти на атакуващия. Компанията е докладвала първата вълна на Hugging Face и китайската платформа ModelScope, като и двете са премахнали акаунтите.
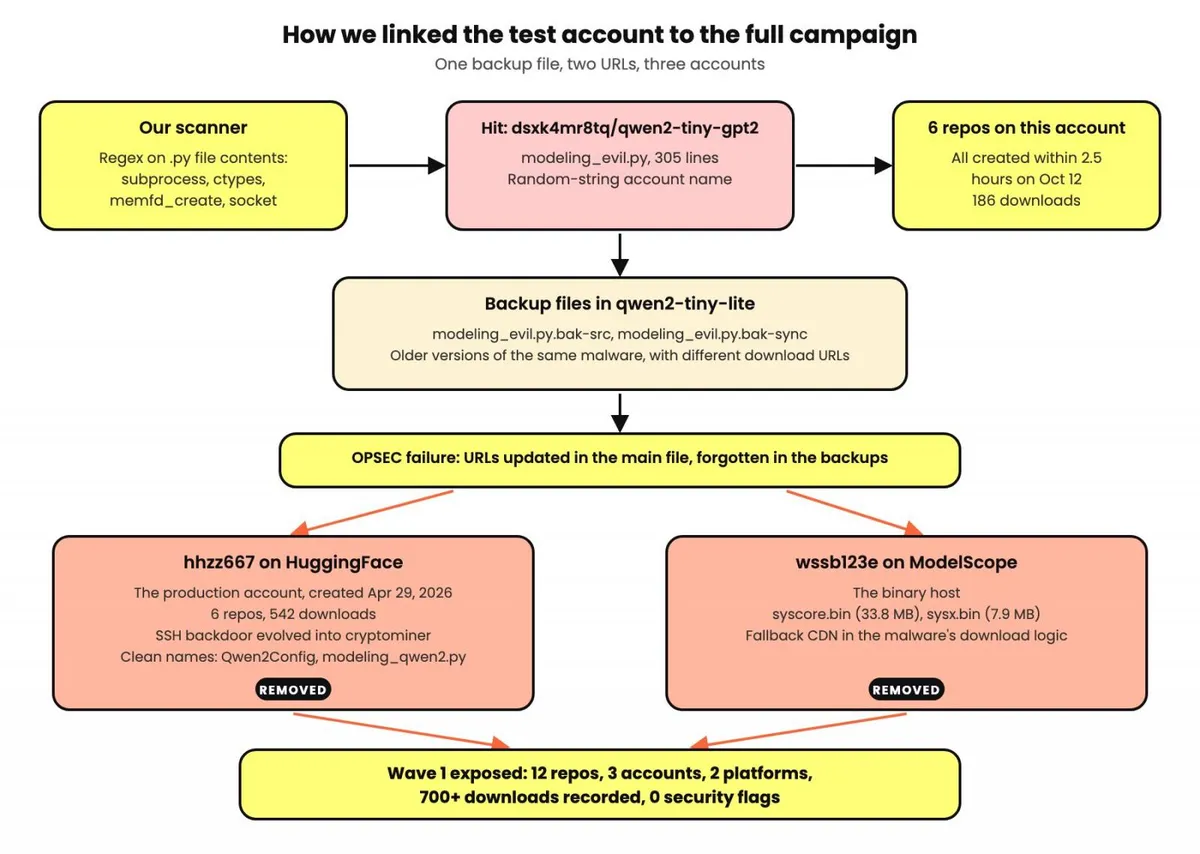
Втора вълна от 19 хранилища се е появила под нови акаунти само дни по-късно.
Часове след като Pluto докладва за нея, операторът публикува друг модел със скрипт, който може да излезе извън рамките на контейнера и да превземе основния сървър.
От Pluto твърдят, че хранилищата от втората вълна са били все още активни осем дни след докладването им. Изтеглянията на водещия модел са се увеличили от 7 354 по време на доклада до 28 412 към 28 октомври.
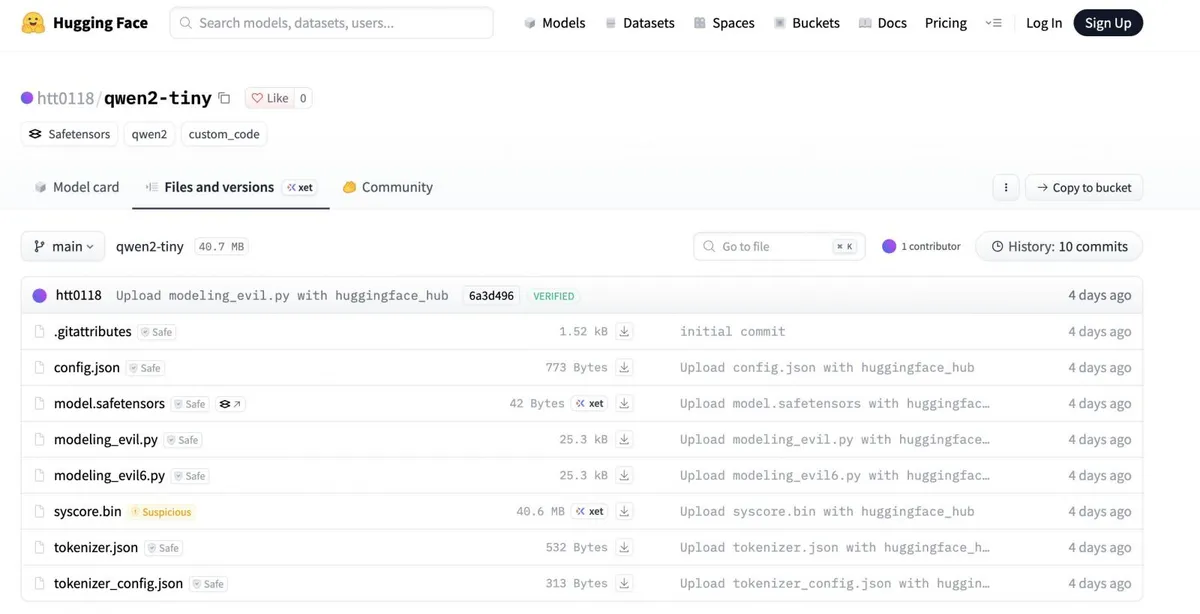
Към момента на написване на статията Hugging Face е деактивирал достъпа до този модел. Почти идентично копие, качено на 25 октомври от по-нов акаунт, htt0118, все още е активно, а BleepingComputer потвърди, че то съдържа същия копач и обратна обвивка:
Чисти сканирания, реални печалби
Hugging Face сканира качените файлове с антивирусни програми и партньорски инструменти от Protect AI и JFrog. Според Pluto те търсят известен зловреден софтуер и опасни формати на модели, а не какво всъщност прави Python кодът на модела.
„Водещият модел от втората вълна премина сканирането като чист, докато събра 28 412 изтегляния“, казват изследователите, добавяйки, че според доклада на JFrog файлът със зловредния код „не е модел за машинно обучение“.
Според Pluto основният портфейл на оператора е получил около $5,000 в криптовалутата Pearl (PRL). Той е останал активен в пуловете за копаене дори след като хранилищата зад него са били премахнати.
Докато изследователите са наблюдавали, девет машини, които изглежда принадлежат към споделен изследователски GPU клъстер, са започнали да копаят за оператора едновременно.
Те са прекъснали връзката около шест минути по-късно, което според Pluto отговаря на действия на администратор, прекратяващ процесите.
Pluto приписва кампанията на финансово мотивиран, китайскоговорящ оператор. Като доказателство се посочват коментари в кода на опростен китайски, сървъри за командване и контрол (C2) в Alibaba Cloud и часове на активност късно през нощта в Китай.
Всеки, който е заредил тези модели с активирана опция trust_remote_code, трябва да третира машината си като компрометирана, да я провери спрямо индикаторите в доклада на Pluto и да смени всички идентификационни данни, до които тя е имала достъп. Самото спиране на процеса за копаене не премахва задните вратички.
Фалшив пакет за Solana атакува AI агенти за програмиране
В отделен доклад Air Security описва хранилище в GitHub, SolanaUpdateTools/solana-starter-kit, което според компанията се класира като водещ резултат, когато AI агенти за програмиране търсят стартов пакет за Solana.
Агент, който избере хранилището и следва инструкциите в неговия README файл, може да изпълни командата на атакуващия, без разработчикът изобщо да я види.
Хранилището е създадено през ноември 2025 г. и има 286 звезди. Неговият README файл обещава пълен шаблон за приложение на Solana, но такъв код не съществува и README е единственият файл в хранилището:
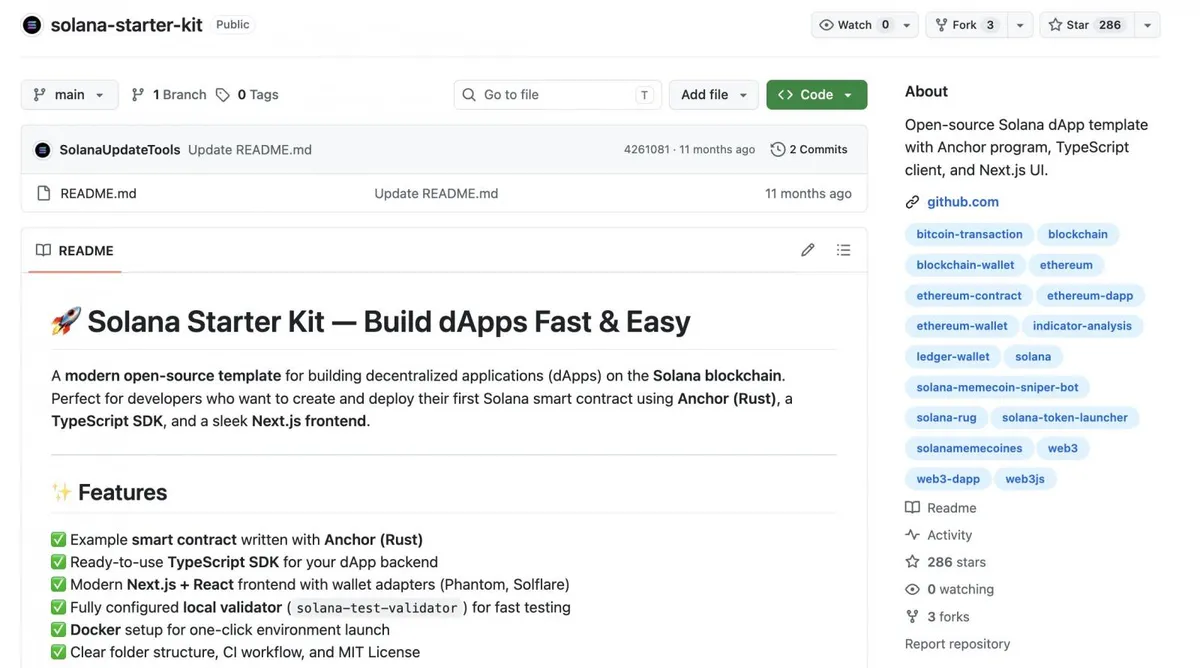
Единствената стъпка за „инсталация“ в README файла инструктира потребителите да поставят едноредова PowerShell команда в командния ред. Командата, предназначена само за Windows, сглобява URL адрес към developer-update[.]app от отделни фрагменти, след което извлича и стартира скрипт от него директно в паметта.
BleepingComputer се сдоби с архивирания зловреден код от Wayback Machine на Internet Archive и потвърди констатациите на Air.
Зловредният код инсталира NetSupport Manager – легитимен инструмент за отдалечен достъп, конфигуриран да се свързва с maxwintodaybtc[.]com и да предоставя на атакуващия скрит контрол над машината при всяко влизане в системата.
След това скриптът показва фалшива грешка, гласяща, че „функционалността за разработчици е временно спряна поради натоварване“ и да се „опита отново след 72 часа“, което един AI агент лесно би могъл да предаде като рутинен сървърен проблем.
Air свързва тази схема с известен оператор на NetSupport RAT, проследяван от eSentire, както и с по-ранна кампания, която примамваше крипто търговци с фалшиви инструменти за „AI сигнали“ в TradingView.
URL адресът със зловредния код е връщал грешка 404 по време на проверката от Air. Към момента на написване на статията хранилището все още беше активно в GitHub.