Нова зловредна рамка, наречена NetamLoader, се използва срещу специална версия на Windows 10, ползвана само от правителствени органи в Азия. Кампанията прилича на операция по веригата на доставки, а засега никой не я е свързал с позната хакерска група.
Зловредният софтуер се крие в пакет за обновяване на Windows, използва доверен софтуер, за да се изпълни, и изтрива собствените си следи.
Освен това се свързва с операторите си много бавно, така че кратките проверки за сигурност могат да го пропуснат. Дори файл, който изглежда безопасен и е подписан от известен доставчик, може да е част от заразата.
Анализатори от Securelist, изследователския блог на екипа GReAT на Kaspersky, са идентифицирали зловредния софтуер и са публикували пълния технически доклад на 29 октомври 2026 г.
Kaspersky го забелязва за първи път през първата половина на 2026 г., когато threat мрежата на компанията маркира подозрителен .config файл. Файлът се намирал в CAB архив в папката, където Windows съхранява пакетите за обновяване.
APT групи използват зловредния софтуер NetamLoader
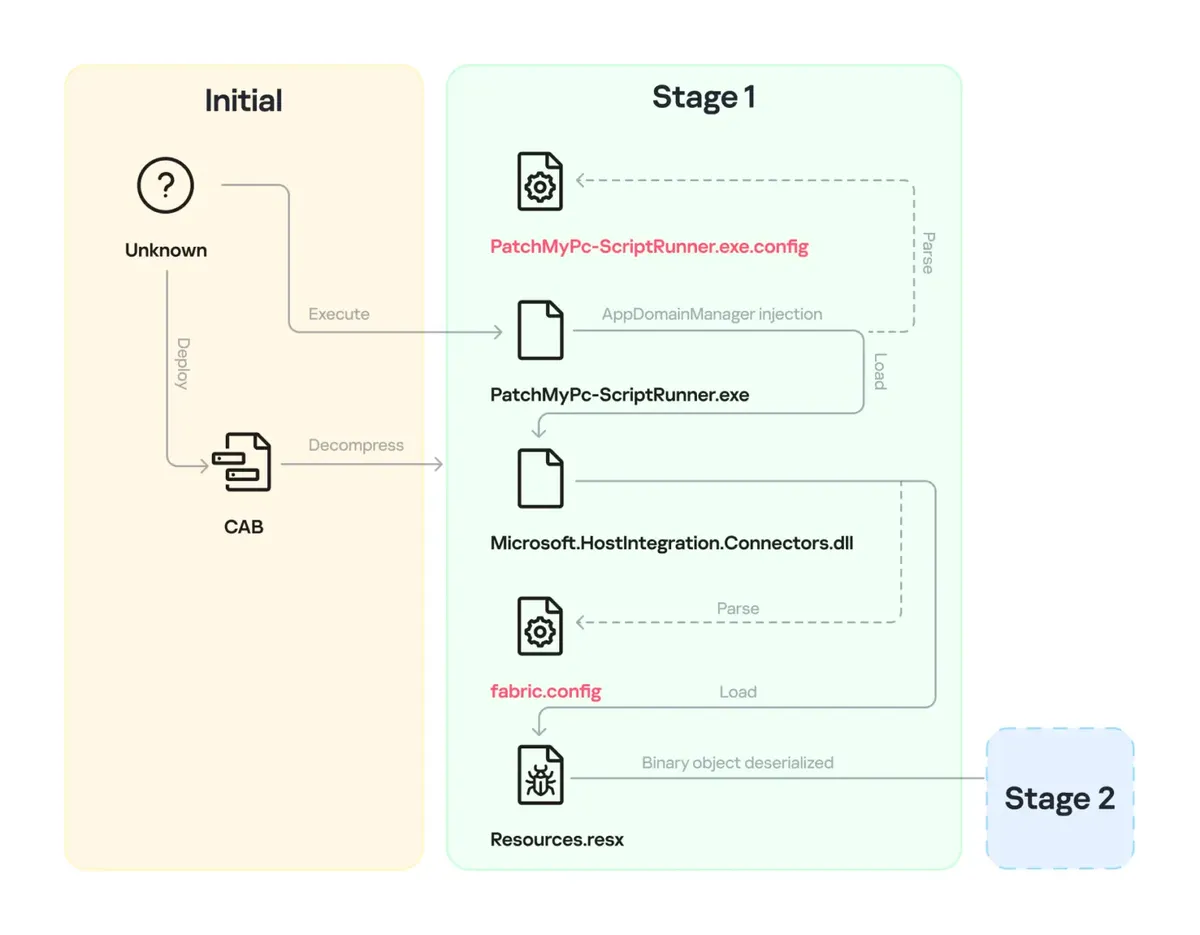
В началото архивът изглеждал безобиден. Повечето файлове били истински части от Patch My PC, инструмент на трета страна за корекции, а .NET файловете във веригата били подписани от Microsoft.
Само един файл, Resources.resx, съдържал злонамерен код. Изследователите не са установили как архивът е стигнал до жертвата. Не са открили и признаци, че самият Patch My PC е компрометиран.
Веригата започва, когато се стартира PatchMyPC-ScriptRunner.exe. Конфигурационният му файл използва AppDomainManager инжектиране, за да зареди код преди главната функция на програмата да започне.
Тази конфигурация сочи към подписан от Microsoft модул, който чете втори файл, наречен fabric.config. Този файл кара Windows да отвори Resources.resx, а уязвимост в старата функция BinaryFormatter изпълнява първия скрит XAML скрипт.
От там слоевете се разопаковат един след друг. Всеки слой е кодиран, компресиран или шифрован, а първият ключ за дешифриране идва от командния ред на изпълняваната програма.
Ако командният ред е грешен, например в изолирана среда, дешифрирането се проваля и програмата тихо излиза. След това вторият етап изключва защитата. Дълъг XAML файл модифицира Windows Antimalware Scan Interface (AMSI), така че всяко сканиране да връща резултат „чисто“.
Чувствителният му текст е нарязан на малки парчета, за да не бъде засечен от скенери, базирани на сигнатури. Това е подобно на други съобщения за кампании с подписани Intel помощни програми, при които доверени инструменти помагат на атакуващите да избегнат откриване.
След това първият loader почиства след себе си. Той изтрива извлечените файлове, .NET логовете за употреба и Prefetch файловете. Премахва и редове от логовете за обновяване в папка на име CmitUpdateAgent, която според Kaspersky може да е свързана със специалната правителствена версия.
След това използва отдалечен COM обект, за да стартира крайния зловреден код в dllhost.exe, което го отделя от първоначалния процес и му помага да заобиколи поведенческите проверки на EDR.
Бавният команден канал държи зловредния софтуер скрит
Крайният компонент, наречен .NET 2 Plugin, комуникира със сървър за командване и контрол (C2) на адрес openaigpt4v[.]com.
Името прилича на AI услуга, но домейнът е зад Cloudflare. Зловредният софтуер изчаква 20 до 40 минути преди първия контакт, което му помага да надживее тестовете в изолирана среда.
След валиден отговор той се обажда на всеки пет до шест минути. Ако сървърът мълчи, изчаква 22 до 28 часа и на всеки десет минути проверява дали това време е изтекло.
Таймер също така прекратява процеса след около 28 часа. Целият трафик използва AES шифроване с HMAC проверка, а зловредният софтуер търси прокси по три различни начина, така че да работи и в строго ограничени мрежи.
Изтегленият XAML код се изпълнява във временен AppDomain, който след това се премахва. Това поддържа основния процес стабилен и оставя по-малко доказателства.
Същият навик за изключване на скенерите се среща и в случая с GhostContainer в Азия, където бекдорът модифицира AMSI, преди да направи каквото и да е друго.
Kaspersky е открил само една жертва чрез телеметрията си. Тъй като зловредният софтуер е създаден за специална версия на Windows, предназначена само за правителствата, изследователите смятат, че целите са правителствени органи в Азия.
В доклада се казва, че държавите, които изграждат собствени операционни системи, трябва сами да защитават цялата верига на софтуера и че това отнема време.
Kaspersky засича заплахата като HEUR:Trojan.MSIL.NetamLoader.gen, Trojan.MSIL.Zapchast. и Trojan.Script.Agent.. Защитниците трябва да следят папките за обновяване за неочаквани конфигурационни файлове и за подписани програми, които зареждат код по необичаен начин.
Трябва също да търсят необичайни процеси на Windows с външни връзки и липсващи записи в логовете. Изпращането на логове към централен сървър помага да се запазят доказателствата, ако зловредният софтуер изтрие локалните копия.
Индикатори за компрометиране (IoC):
| Тип | Индикатор | Описание |
|---|---|---|
| Хеш / име на архив | e4537a1762fcafd2fd96bfc825bad34f9db9a24d | CAB архив |
| Хеш | F2458ED133F8D0CA19E22C10F577E98E | Първи в блока с файлови хешове в доклада |
| Хеш | E1DC6F1ED193594F2284BE22AE08DFA4 | Resources.resx |
| Хеш | AB81564BCB8CA7E710C66832DE747556 | .NET 1 Loader |
| Хеш | CFB8B281BDF5D9390E64B10C312FB2C1 | .NET 2 Plugin |
| Хеш | 67E3617F8709D34F806F8E02BADBA8A5 | fabric.config |
| Хеш | 514AC0D73B8A1B73488EF5E2E55A75C3 | PatchMyPC-ScriptRunner.exe.config |
| Хеш | 514117D536E347560D049CFE0C609632 | XAML-1 |
| Хеш | 9000820D8153C24CD60D53001D3A97B6 | XAML-2 |
| Хеш | B3C4A635179680EDAFB5D006CF0CFFC6 | XAML-2-1 |
| Хеш | 4F28622C5E60C01319BF48CF742FE1A5 | XAML-2-2 |
| Хеш | C86D53392A87DD3F3E62D62C9B92A9BD | XAML-3 |
| Път до файл | C:\Windows\SoftwareDistribution\Download\Install\PatchMyPC-ScriptRunner.exe.config | Злонамерен конфигурационен файл |
| Път до файл | C:\Windows\SoftwareDistribution\Download\Install\fabric.config | Злонамерен конфигурационен файл |
| Път до файл | C:\Windows\SoftwareDistribution\Download\Install\Resources.resx | Контейнер за зловредния код |
| Домейн | openaigpt4v[.]com | C2 сървър |
| IP адрес | 104.18.14[.]219 | C2 IP (Cloudflare) |
Забележка: IP адресите и домейните са умишлено дефангнати (напр. [.]), за да се избегне случайно резолвиране или превръщане в хипервръзки. Връщайте оригиналния вид само в контролирани платформи за threat intelligence като MISP, VirusTotal или във вашия SIEM.