TeamViewer отстрани уязвимост, която позволява на управляваната машина в отдалечена сесия да атакува компютъра, който се е свързал, за да я контролира. В сесия на TeamViewer компютърът, който се свързва и поема контрола, е клиентът за преглед (viewer), а машината, която управлява, е хостът (host).
Злонамерен или компрометиран хост може да експлоатира уязвимостта, за да предизвика срив на TeamViewer на клиента и в зависимост от платформата да изпълни код на неговия компютър. Това работи само след като потребителят стартира сесия за отдалечен контрол към съответния хост. Корекцията за сигурност е включена във версия 15.83 на TeamViewer.
Уязвимостта се проследява като CVE-2026-111585 и има оценка 8.8 от 10, което я поставя във високия диапазон на риск. Тя засяга TeamViewer Full Client за Windows, Linux и macOS, изданието Windows Portable и приложението Android Remote Control във всички версии преди 15.83.
За тази уязвимост бюлетинът на TeamViewer изброява Full Client, Portable и приложението за Android, но не и компонента Host. Същото обновяване 15.83 отстранява още две уязвимости от този бюлетин, които засягат Host, така че потребителите, използващи Host, също трябва да инсталират обновяването.
Омри Дар, изследовател в компанията за сигурност Remedio, публикува технически анализ на уязвимостта на 29 октомври. При този бъг, пише той, „атакуващият е хостът, а жертвата е клиентът за преглед“.
При отдалечена сесия хостът съобщава на клиента за преглед колко голямо е изображението на екрана му. Клиентът използва този размер, за да задели памет, но изчислението може да доведе до препълване (overflow) и да резервира твърде малко пространство. Данните за екрана, които пристигат след това, се записват извън края на това заделено пространство.
Най-малкото това води до срив на сесията на TeamViewer при клиента, а хостът може да предизвика срива отново, когато пожелае.
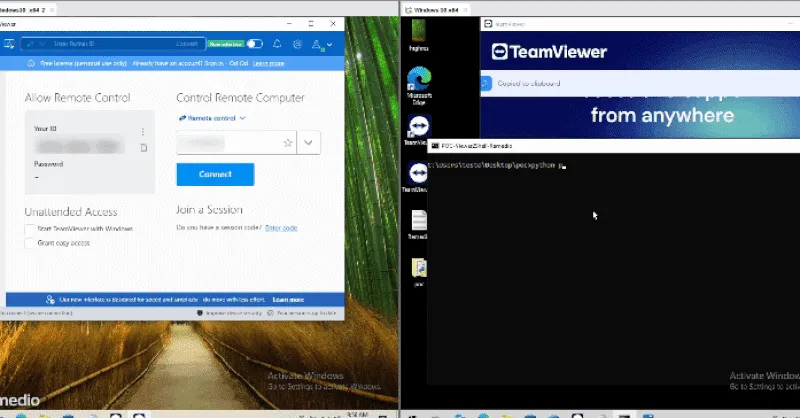
При Windows от Remedio твърдят, че са развили атаката по-нататък, заобикаляйки вградените защити срещу експлойти на операционната система и изпълнявайки произволен код в клиента за преглед. Демонстрацията е използвала помощен механизъм на хоста за подаване на част от данните за атаката, така че все още не представлява атака, извършена изцяло през мрежата.
Този резултат е показан само под Windows. В публикацията не се разглежда дали същото работи при macOS, Linux или Android. От TeamViewer посочват само, че изпълнението на код е възможно в зависимост от платформата.
Атаката не изисква парола или допълнително щракване освен приемането на сесията и работи при стандартните настройки на TeamViewer, пише Дар. Уязвимостта засяга всички версии преди 15.83, включително 15.82 — обновяването за сигурност, което TeamViewer пусна през септември. Обновяването от миналия месец не я е премахнало.
Какво да направите
Единствената корекция за сигурност, която TeamViewer предлага, е обновяване на софтуера, като не се посочват заобиколни решения. Настоящите потребители трябва да преминат към версия 15.83 или по-нова. Коригираните компилации за по-старите поддържани версии са посочени в таблицата по-горе.
Същото обновяване 15.83 отстранява и две други уязвимости с висока степен на сериозност в същия бюлетин, включително отделна уязвимост за изпълнение на код, засягаща Linux и macOS. Придружаващ бюлетин от същия ден, TV-2026-1012, коригира още шест уязвимости в добавките за отдалечено управление (Remote Management) на TeamViewer, доставяни чрез автоматично обновяване.
От TeamViewer заявиха, че към момента на публикуване на корекцията за сигурност не са разполагали с информация за атаки, експлоатиращи уязвимостта. Уязвимостта не фигурира в каталога на CISA за известни експлоатирани уязвимости към датата на списъка от 29 октомври. Remedio също не съобщава за реални атаки и не е публикувала код за експлойт.