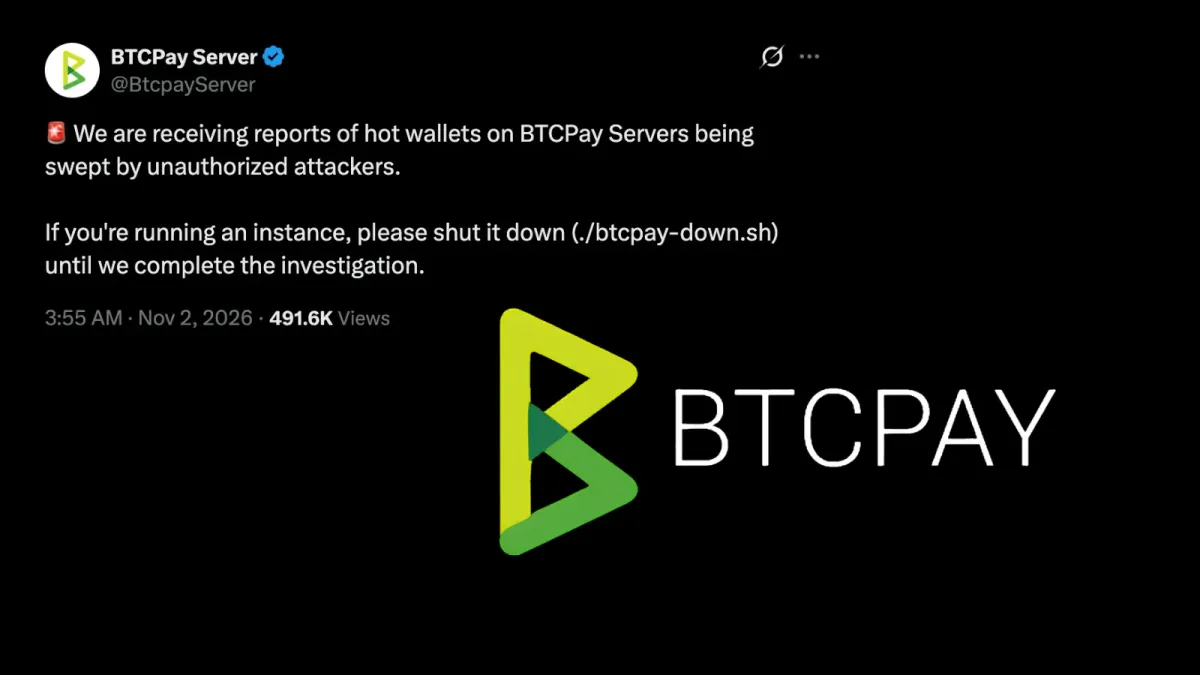
BTCPay Server издаде спешно предупреждение след получени сигнали, че атакуващи източват Bitcoin горещи портфейли на неговите сървъри. Платежният процесор с отворен код призова операторите незабавно да спрат своите инсталации и да ги държат офлайн, докато екипът разследва кражбите. Предупреждението поражда опасения за търговците, които държат средства в портфейли, управлявани чрез засегнатите сървъри.
В своето известие за сигурност от 1 ноември проектът заяви: „Получаваме сигнали за горещи портфейли на BTCPay Server, които биват изпразвани от неоторизирани атакуващи.“ Екипът инструктира операторите да изпълнят ./btcpay-down.sh, докато разследването приключи. Предупреждението не ограничава тази инструкция до конкретни версии на софтуера, нито обявява, че рестартирането е безопасно.
Предупреждение от BTCPay Server
Първоначалните констатации сочат към остарели инсталации. Основателят Nicolas Dorier съобщава, че засегнатите сървъри са работили с версии, по-стари от 2.4.2, и че атакуващите са влезли в системата като администратори. Въпреки това разследващите все още не са установили как е получен този достъп, което оставя първоначалната точка на проникване непотвърдена.
Dorier заяви също, че публичните сървъри на проекта, работещи с версия 2.4.7, не са били атакувани. Това наблюдение е важно, но не доказва, че всяка обновена инсталация е в безопасност. Операторите не трябва да приемат липсата на докладвани атаки срещу тези сървъри като пълна отмяна на тревогата, докато общото предупреждение за спиране на системите остава в сила.
Наличните доклади не предоставят потвърдена обща сума на загубите или брой на засегнатите инсталации. Все още няма пълен технически доклад, който да установява дали атакуващите са използвали откраднати данни за вход, софтуерна уязвимост или друг метод за получаване на администраторски достъп.
BTCPay Server позволява на търговците да приемат Bitcoin директно чрез самостоятелно хостван софтуер. Документацията за портфейлите обяснява, че активираният горещ портфейл подписва трансакции чрез мнемонична фраза (seed), съхранявана на сървъра. Това прави плащанията удобни, но поставя чувствителните данни за подписване в онлайн среда. Поради това пробив в сървъра може да изложи средствата на риск в зависимост от нивото на придобития достъп.
Инцидентът подчертава рискове, отразени и в репортажи на Cyber Security News за фалшиви екрани на крипто портфейли, които крадат фрази за възстановяване, както и кампании в Google Sheets, които подменят адреси на портфейли. Тези кампании използват различни методи и нито една от тях не е свързана с кражбите в BTCPay. Общото опасение остава защитата на тайните ключове на портфейлите и проверката къде се изпращат средствата.
Скорошните корекции за сигурност не потвърждават причината
Предупреждението идва след излизането на BTCPay Server 2.4.7 на 29 октомври. Официалните бележки към изданието изброяват 85 проблема със сигурността, отстранени след доклади от програмата OSS Scanner на Anthropic. Те включват една критична, 13 с висока, 52 със средна и 19 с ниска степен на сериозност констатации, обхващащи права за достъп, удостоверяване, обработка на плащания и други функции.
Няма потвърдена връзка между тези корекции за сигурност и текущото източване на портфейли. Отделно по-ранно известие за версия 2.4.2 засягаше изложени на риск идентификационни данни на Lightning Network Daemon. BTCPay изрично посочи, че неговите собствени on-chain портфейли, включително горещите портфейли, не са засегнати от този по-ранен проблем. Смесването на двата инцидента би изопачило това, което разработчиците са потвърдили.
Засега най-ясната официална мярка е спирането на сървъра с командата ./btcpay-down.sh и оставянето му офлайн до получаване на допълнителни указания. Самото обновяване не трябва да се приема като решение при активен пробив. Операторите също така трябва да разграничават потвърдените инструкции на разработчиците от съобщенията в общността, докато разследването напредва и екипът установява вектора на атаката, засегнатите инсталации и стъпките за възстановяване.