Групата зад рансъмуера Aur0ra използва AI агенти, за да се придвижва през мрежите на жертвите, да събира идентификационни данни и да си проправя път до достъп на ниво администратор на домейн, съобщават от Sophos.
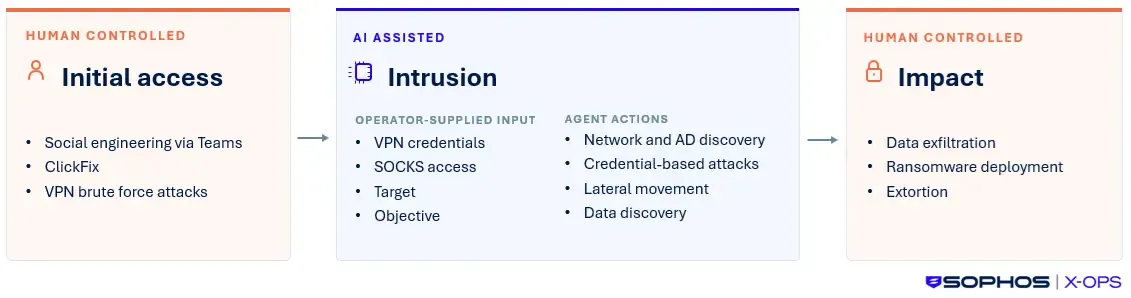
Работен процес на проникване с помощта на AI (Източник: Sophos)
Компанията, която проследява групата под името GOLD OGRE, е възстановила артефакти от AI асистента за програмиране Cursor в края на август, които показват как атакуващите предоставят на агентите данни за вход във VPN, прокси достъп, цели и задачи. След това агентите са картографирали мрежата и Active Directory, търсили са пароли в споделени мрежови ресурси, документи и резервни копия, и са се придвижвали латерално с минимална намеса от страна на хората, които ги направляват.
В някои мрежи агентите са получили достъп за управление на домейна, а три от тези жертви по-късно са били назовани в сайта за изтичане на данни на Aur0ra. Първоначалното проникване и разгръщането на рансъмуера са останали под човешки контрол.
Инструкции, написани на руски език
Изследователите са се сдобили и с някои от инструкциите на операторите към агентите. В една от тях оператор твърди, че мрежата с Windows AD се нуждае от тестване, и предлага да настрои SOCKS5 прокси и потребителски акаунти за агента.
Друг му дава следната инструкция: „Спри да опитваш атаки с груба сила срещу акаунти на администратори на домейни. Опитай други, по-малко шумни методи и вектори.“ Трети го моли да намери сървърите за резервни копия, NAS сървърите и системите за виртуализация в инфраструктурата на жертвата.
Журналите на операторите съдържат и неволни грешки при писане на кирилица, което според компанията предполага, че операторите са рускоговорящи.
Прикритие като „червен екип“ (Red Team)
За да заобиколят защитните ограничения, вградени в AI инструментите, атакуващите са описали проникванията като оторизирана дейност на „червен екип“ (red team) или диагностично тестване. Атаките са били извършени чрез агентния модел за програмиране Composer на Cursor и модели от Anthropic, xAI и Moonshot.
„Анализът показва, че авторите на заплахата първоначално са използвали почти изключително Anthropic, но след това са въвели и други модели. Промяната може да е свързана с целите на киберпрестъпниците, тъй като те са преминали от създаване на инструменти към извършване на прониквания“, отбелязват от Sophos.
Звеното за противодействие на заплахи (Counter Threat Unit) на компанията оценява с висока степен на увереност, че GOLD OGRE са използвали AI, за да тестват дали техните инструменти могат да заобиколят EDR продукти, след което са предоставили подобна технология на свои сътрудници за атаки с Aur0ra. Изследователите смятат за твърде вероятно и други рансъмуер групи да интегрират AI агенти в своите операции.
Gambit Security и CloudSEK публикуваха свои собствени анализи на операциите на Aur0ra, като и двата очевидно се базират на една и съща незащитена отворена директория. Докладът на Gambit споменава агент с Claude 4.5-Sonnet, който се използва в полуавтоматизирани атаки.
„Изкуственият интелект може да ускори фазите от веригата на атаката и да намали нивото на технически умения, необходими за провеждането ѝ. Съществуващите мерки за контрол, като инсталирането на корекции за сигурност на устройства с достъп до интернет, внедряването на устойчива на фишинг многофакторна автентикация (MFA) и наблюдението на EDR известията, все още са ефективни, но успешната защита разчита на бърза реакция“, заключават от Sophos.