Предполагаема шпионска група изпраща фалшиви писма за срещи и покани за събития до организации в Южна Азия. Файловете изглеждат безобидни, но тихо инсталират на компютри с Windows специално разработен троянски кон за отдалечен достъп, наречен PapRAT.
Кампанията използва дискови образи на Windows, файлове за бърз достъп и отдалечени уеб папки, за да избегне лесното откриване. Активността сочи към BITTER – група, за която се смята, че е базирана в Южна Азия и действа поне от 2013 г.
Тя има история на атаки срещу правителствени, енергийни и инженерни организации. Тези, които следят специално разработените инструменти на групата Bitter, ще видят в PapRAT още един знак за постоянните инвестиции в нейния арсенал от зловреден софтуер.
Изследователи от FortiGuard Labs на Fortinet са идентифицирали зловредния софтуер, докато в продължение на няколко месеца са проследявали кампанията.
Те са свързали кампанията с BITTER с висока степен на сигурност въз основа на имената на примамващите файлове, моделите на трафика към командния сървър (C2), детайлите във файловете и анализа на зловредния софтуер. Открити са три отделни вериги на заразяване, две от които разчитат на VHDX файлове и WebDAV връзки.
Хакери използват злонамерени VHDX файлове и WebDAV връзки
Втората верига на заразяване започва с VHDX файл – образ на виртуален твърд диск, който Windows може да монтира като USB устройство. В един от случаите файлът е бил наименован „Letter from the Ambassador – 11th Belt and Road Summit“.
След отваряне се показва един-единствен видим файл за бърз достъп (LNK). До него има два скрити файла: примамваща електронна таблица „Attachment-2.xls“ и инсталатор „Visa_Details.msi“.
Когато жертвата кликне върху прекия път, се изпълнява команда, която стартира инсталатора на заден план и едновременно с това отваря таблицата.
Жертвата вижда нормален документ и няма причина да се усъмни. Този трик не е уникален за BITTER. По-рано APT-C-60 използва VHDX файлове по подобен начин срещу рекрутъри в Япония.
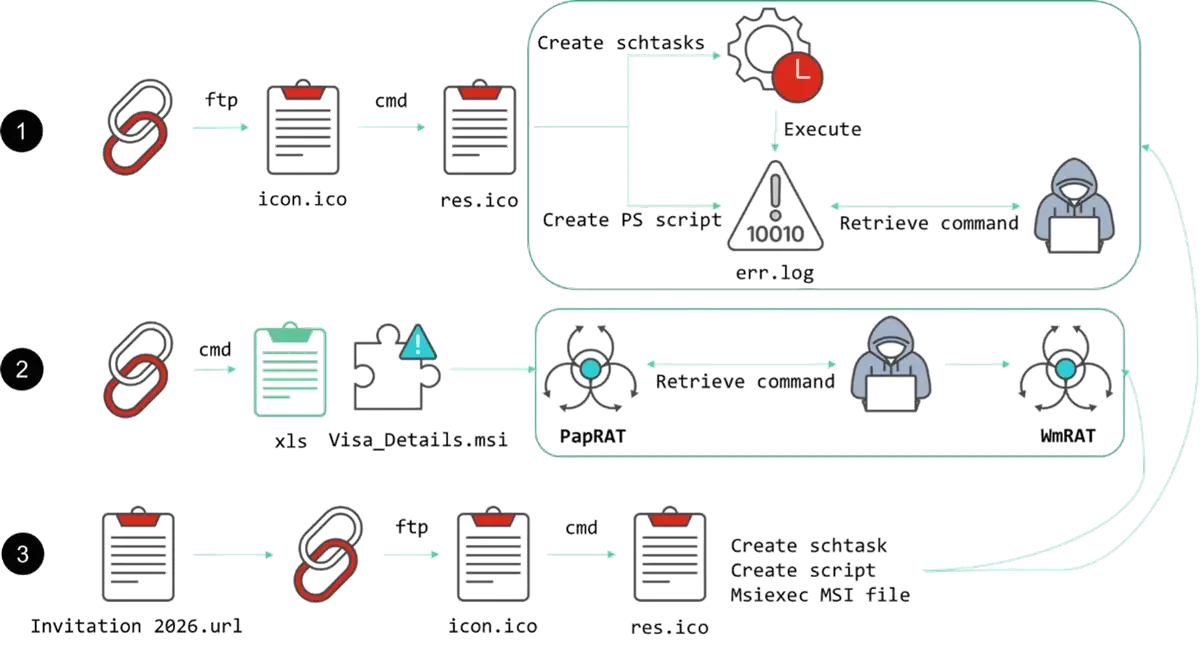
Третата верига използва WebDAV – функция на Windows, която позволява на компютъра да отваря файлове от отдалечен уеб сървър, сякаш са локални. Започва с архив, наречен „Official Invitation Majilis 2026 Gala Dinner.rar“.
Вътре има URL пряк път, който се свързва с отдалечен сървър и изтегля файл за бърз достъп и скрипт. Скриптът създава планирана задача, връща се към сървъра на атакуващия и след това инсталира втори MSI файл, наречен „Imp_Details.msi“.
Атакуващите харесват WebDAV, защото отдалечената папка изглежда като обикновена локална папка. Изследователи от Cofense съобщават, че тази връзка заобикаля обичайните предупреждения на браузъра, поради което злоупотребата с Windows File Explorer се превръща във все по-популярен метод за доставяне на троянски коне за отдалечен достъп.
Първата верига е най-тиха. Файл за бърз достъп злоупотребява с вградения в Windows инструмент ftp.exe, за да изпълни скрит скрипт. След това създава планирани задачи с имена като „MicrosoftUpdates“ и използва curl, за да се свърже със сървъра на атакуващия.
Фалшиво изскачащо съобщение уведомява жертвата, че Explorer не е могъл да отвори файла. На този етап не се записва класически зловреден файл, така че инструменти за сигурност, които търсят само изпълними файлове, може да не го забележат.
Какво може PapRAT и как се променя
Вътре в MSI инсталатора единственото реално действие е специална стъпка, която записва PapRAT на машината. Файлът се представя за компонент на Microsoft на име „bruzsvc.exe“ с име на продукта „Microsoft redistributables“.
След стартиране той се свързва с твърдо зададен C2 сървър по обикновен HTTP на всеки 10 секунди. Адресът на сървъра е скрит чрез XOR кодиране с ключ 0x50. Всяка жертва се идентифицира чрез обединяване на потребителското име и името на компютъра с долна черта.
Първата версия на PapRAT е написана на C++ и разбира осем команди. Те позволяват на атакуващия да изпълнява команди на шела, да изброява папки, да изтрива файлове, да стартира програми, да изброява дискове, да прави снимки на екрана и да качва или изтегля файлове.
В третата верига PapRAT използва командата си за изтегляне, за да свали втори инструмент – „vnces.exe“, който е WmRAT. WmRAT е друг троянски кон за отдалечен достъп, който BITTER използва за събиране на системна информация, снимки на екрана и изпълнение на команди.
Fortinet откриват и по-нова версия, написана на Rust. Името PapRAT идва от тази компилация, която съдържа името на файла „requpap.pdb“ и името на продукта „papsolutions“.
Версията на Rust използва HTTPS, изчаква 42 секунди преди старт и след това се свързва на всеки 5 секунди. Тя скрива константите си чрез обърнат текст и ROT-3 отместване. Добавя и три команди – за изпълнение на PowerShell, за заспиване и за излизане, с което общият брой става единадесет.
Защитниците трябва да подхождат с повишено внимание към неочаквани LNK файлове, URL преки пътища, дискови образи и MSI пакети, особено когато пристигат в непоискани съобщения.
Fortinet съветват да се наблюдават скриптовите инструменти, планираните задачи и активността на инсталаторите, вместо да се разчита само на файлови сигнатури.
Екипите могат да се поучат и от руските фишинг кампании RedFlick, при които изследователите препоръчват в един изглед да се свързват извличането на архиви, монтирането на VHDX, изпълнението на LNK и активността на WebDAV.
Индикатори за компрометиране (IoC):
| Тип | Индикатор | Описание |
|---|---|---|
| Име на хост | netmansrvdns[.]com | C2 на WmRAT |
| Име на хост | rappellingaart[.]com | Хоства файловете за бърз достъп, скрипта и MSI файловете |
| URL | hxxps://techtalkhelp[.]com/talk.log | Изтегляне на скрипт |
| URL | hxxp://www[.]rivingtonclarks[.]com/beautiQuewonders/banaNa.php | C2 на PapRAT |
| URL | hxxps://goodnfortunes[.]com/ucl.php | Качване на данни и C2 |
| URL | hxxps://felixfuturenext[.]com/Epistemological/ | URL на кампанията |
| URL | hxxp://gomescareerplans[.]com/docs | URL на кампанията |
| SHA256 (LNK) | a3081df333ca7f18bd90d10a45125ab5011dcf9d2806feae2935f09cab07da4c | Злонамерен файл за бърз достъп |
| SHA256 (LNK) | e3992f8c945b0761242377cba32d91b0a390c7cecd79478439843d93e6d2b76b | Злонамерен файл за бърз достъп |
| SHA256 (LNK) | ccefbdec2718d864d9d33c743aabfcef88a8d7904d1c598bfcf15cf5f3591c88 | Злонамерен файл за бърз достъп |
| SHA256 (PapRAT) | 569a21b519aaac8c92f653d708ab6ef34e3f38ea967f47e041d1e2425f6a4b33 | Образец на PapRAT |
| SHA256 (WmRAT) | 411c0b9a2f98b927d806a685faf0c1ab1005647b4816157008892347fb88546b | Образец на WmRAT |
Забележка: IP адресите и домейните са умишлено дефанговани (напр. [.]), за да се предотврати случайно разрешаване или превръщане в хипервръзки. Връщайте ги в оригинален вид само в контролирани платформи за разузнаване на заплахи като MISP, VirusTotal или вашия SIEM.