OpenAI увеличи своите награди за откриване на уязвимости в сигурността (bug bounty), за да насърчи независими изследователи да намират уязвимости в софтуера на компанията. Програмата вече предлага и бонуси за висококачествени доклади.
Програмата стимулира изследователите да разкриват уязвимости по отговорен начин и допълва Defense Factory на OpenAI, където инженерите използват моделите на компанията, за да откриват и възпроизвеждат уязвимости и да тестват корекции за сигурност.
Нови възнаграждения и бонуси
Средните стойности на диапазоните за възнаграждение за находки със средна, висока и критична степен на сериозност са се увеличили средно повече от четири пъти. Критични уязвимости в основни продукти като ChatGPT, Codex и API Platform могат да донесат базови награди до $30,000. Изключителните критични открития остават допустими за базови възнаграждения до $100,000, като общите изплащания могат да достигнат до $172,000 с включените бонуси.
Висококачествените доклади отговарят на условията за множител върху базовата награда. От OpenAI посочват, че надеждното доказателство за концепция (proof of concept) помага на инженерите да разработят корекция за сигурност, като изолира програмната грешка, показва кога тя може да бъде експлоатирана и демонстрира нейното въздействие.
OpenAI въведе петстепенна програма за лоялност, която предлага по-големи бонуси на по-високите нива. Краткосрочните кампании ще разполагат със специални бонус фондове за изследователи, които тестват наскоро стартирани функции.
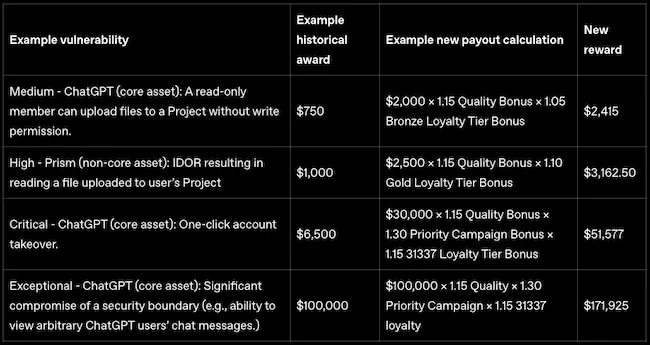
Примери за актуализирано изчисляване на възнагражденията (Източник: OpenAI)
„Ако вече сте подали доклад и все още не сме присъдили награда, ще приложим новите диапазони за възнаграждение“, заявиха от OpenAI.
За награди, присъдени през последните 30 дни преди обявлението, компанията ще изплати разликата, ако откритието би донесло повече средства съгласно новите условия. Изчислението включва базовите награди и бонусите за лоялност.