Вашият екип отстранява повече уязвимости от всякога, но рискът от пробив почти не се е променил. Отделяте твърде много време и усилия за изложености на риск, които атакуващите може никога да не експлоатират, докато тези с по-висок риск стоят и чакат на опашката. Докладът на Gartner® за приоритизиране на изложеността на риск посочва, че по-малко от 10% от уязвимостите биват експлоатирани, но въпреки това повечето се третират като спешни. В доклада също така се твърди, че оценките по CVSS сами по себе си не предсказват реалната експлоатация или въздействието върху бизнеса.
Gartner прогнозира, че до 2028 г. организациите, които приоритизират изложеностите на риск чрез разузнаване за заплахите, контекст за активите, моделиране на експлоатируемостта и валидиране на контролите за сигурност, ще намалят вероятността от пробив с поне 70% в сравнение със своите конкуренти, които разчитат основно на приоритизиране на уязвимостите на база CVSS. Нека разгледаме подробно как работи всеки елемент и как Picus Platform прилага и четирите на практика.
Приоритизирането на база сериозност имаше смисъл. Впоследствие това се промени.
Приоритизирането, основано на сериозността, беше напълно рационален отговор за ерата, в която беше създадено: статична атакуема повърхност, оскъдни инструменти на атакуващите и капацитет за отстраняване, който надвишаваше обема на разкритите уязвимости. Изведнъж този свят изчезна. Предприятията се сблъскват с десетки хиляди нови уязвимости годишно в облачни услуги, SaaS, системи за идентичност и вериги за доставки, а изкуственият интелект сви времето до експлоатация от седмици или месеци до часове.
Gartner говори открито защо екипите все още се опират на сериозността и причината не е липса на информираност. Всъщност:
- остарелите метрики
- натискът за съответствие и
- фрагментираната отговорност
възнаграждават онова, което е одитируемо, пред онова, което има реално въздействие.
Резултатът е широко разпространена парализа при приоритизирането, при която значителни ресурси се насочват към дейности по отстраняване на уязвимости, но със забележително малко измеримо намаляване на риска като резултат.
По-интелигентният път е извършването на базирано на риска управление на уязвимостите в най-истинския му смисъл: измерване на успеха чрез експлоатируемите изложености на риск, които сте намалили, а не чрез хипотетичните уязвимости, които сте затворили.
Четирите елемента и въпросът, на който отговаря всеки от тях
Рамката на Gartner се опира на четири стълба, а тяхната стойност се проявява само когато бъдат съчетани заедно. Разбира се, въвеждането в експлоатация на един или два от тях ще ви донесе постепенни ползи, но интегрирането на всичките четири осигурява значително намаляване както на прозорците на изложеност на риск, така и на умората от отстраняване на уязвимости.
Всеки елемент отговаря на конкретен въпрос относно дадена изложеност на риск:
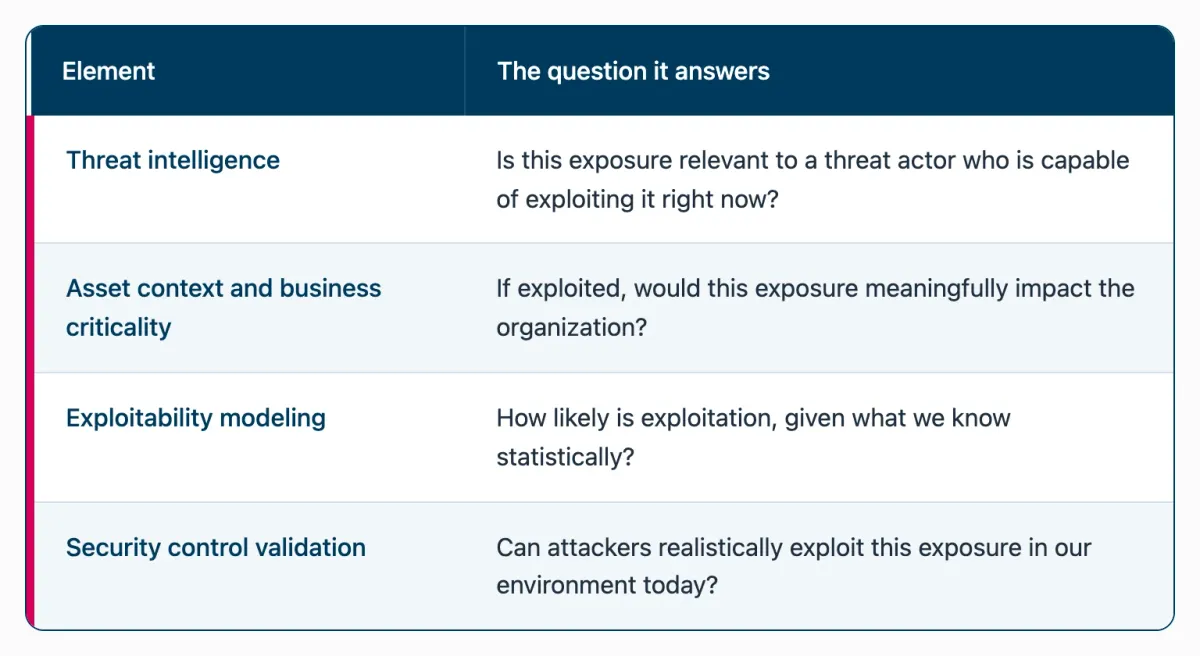
Дадена изложеност на риск заслужава спешно отстраняване само когато и четирите отговора съвпадат.
Моделът е в пряко съответствие с етапите на приоритизиране и валидиране при непрекъснатото управление на изложеността на заплахи (CTEM): отстраняването се задейства едва след като приоритетите бъдат валидирани в контекст.
Елемент 1: Разузнаване за заплахите
Разузнаването за заплахите внася гледната точка на атакуващия в приоритизирането, като показва кои изложености на риск реално се експлоатират от киберпрестъпниците. В реални среди много уязвимости с висока степен на сериозност никога не биват експлоатирани. Атакуващите често превръщат в оръжие уязвимости с умерена оценка, тъй като те са по-лесни за експлоатиране, засягат широко използвани системи или могат да бъдат експлоатирани надеждно. Доказателствата за предишна експлоатация помагат на екипите да насочат усилията си за отстраняване към по-малка група от натрупани задачи с по-висок риск.
Оперативното предизвикателство тук е скоростта. Вашият екип трябва да използва тези разузнавателни данни, за да реши какво да тества и коригира, преди дадена кампания да достигне вашата среда. Проследявайте времето, необходимо за преминаване от публикуването на заплахата до тестването и отстраняването на уязвимостта.
Елемент 2: Контекст за активите и критичност за бизнеса
Една експлоатируема уязвимост става съществено рискова, когато засяга актив, който поддържа критични бизнес функции, обработва регулирани данни или осигурява лесна отправна точка за преход към системи с по-висока стойност. Без контекст за активите приоритизирането третира всички активи като равни и вниманието може лесно да се отклони към системи с ниско въздействие, докато изложеностите на риск при най-ценните активи чакат на същата опашка.
Този контекст вече съществува в инструментите, които повечето екипи притежават: скенери, CMDB бази данни, платформи за облачна сигурност и системи за управление на идентичността. Практическата работа се състои в това данните едновременно да се обединят и да се поддържат актуални, така че въздействието да отразява актива такъв, какъвто е защитен днес, а не просто както фигурира в инвентарния списък.
Елемент 3: Моделиране на експлоатируемостта
Моделите за прогнозиране на експлоатация като EPSS оценяват колко вероятно е дадена уязвимост да бъде експлоатирана въз основа на модели като сложност на експлойта, разпространение на компонента и времеви рамки от разкриването до експлоатацията. Тези модели допълват разузнаването за заплахите, като изкарват на повърхността скрити и дълготрайни рискове: помагат за идентифицирането на изложеностите на риск, за които има статистическа вероятност да бъдат експлоатирани, преди експлоатацията да бъде широко наблюдавана, което ви позволява да пренасочите екипите от реактивен към изпреварващ или дори проактивен подход.
Статистическата вероятност описва света като цяло, а не уникалната среда на вашата организация. EPSS посочва какво вероятно е експлоатируемо някъде; само валидирането доказва какво е експлоатируемо тук и сега. Моделирането на експлоатируемостта работи най-добре като филтър, който захранва валидирането, а не като окончателна присъда.
Пълният доклад на Gartner навлиза в повече подробности за това как EPSS, KEV и подобни модели трябва да бъдат претеглени спрямо разузнаването за заплахите и валидирането на контролите. Изтеглете доклада на Gartner за приоритизиране на изложеността на риск, за да прочетете пълния анализ.
Елемент 4: Валидиране на контролите за сигурност
Това е елементът, който липсва в повечето програми. Валидирането на контролите за сигурност оценява всяка изложеност на риск спрямо защитите, които вече са разгърнати около нея: сегментиране, защита на крайните точки, покритие на засичането и контроли за идентичност.
Експозиция, която изглежда критична, може на практика да е недостижима зад съществуващите ви защити, докато по-малко критична такава върху слабо наблюдаван актив може да носи много по-голям риск, отколкото предполага нейната оценка. Пренебрегването на контекста на контролите за сигурност, предупреждава Gartner, води до системно надценяване на риска и до последващите го напразни усилия за отстраняване.
Тестването показва дали атакуващите могат реалистично да експлоатират дадена експозиция във вашата конкретна среда днес. Gartner отбелязва, че тази възможност може да бъде постигната с техники за състезателна валидация на експозициите (adversarial exposure validation): доказване на възможността за експлоатация с доказателства чрез изпълнение на атаки в реално време, където тестването е безопасно, и анализ на веригата на атаката спрямо внедрените контроли за сигурност, където активите не могат да бъдат докосвани.
Как Picus операционализира всичките четири елемента в един единен цикъл
Тук цялото наистина е по-голямо от сумата на своите части, но четирите елемента предоставят пълната си стойност само когато се оценяват заедно. Не е изненадващо, че именно тук повечето организации срещат трудности, докато управлението на уязвимостите прераства в управление на експозициите. Защо? Защото в повечето организации разузнаването за заплахи е при един екип, контекстът на активите – при друг, оценките за експлоатируемост са в скенера, а ефективността на контролите се появява само в периодични оценки. Четири входни данни на четири различни места не водят до едно общо решение.
Picus е посочен сред доставчиците в 2026 Gartner® Market Guide for Adversarial Exposure Validation. Платформата Picus Platform обединява всичките четири елемента в непрекъснат цикъл: Откриване (Discover), Валидиране (Validate), Приоритизиране (Prioritize) и Мобилизиране (Mobilize).
Ето как платформата се съотнася към всеки елемент.
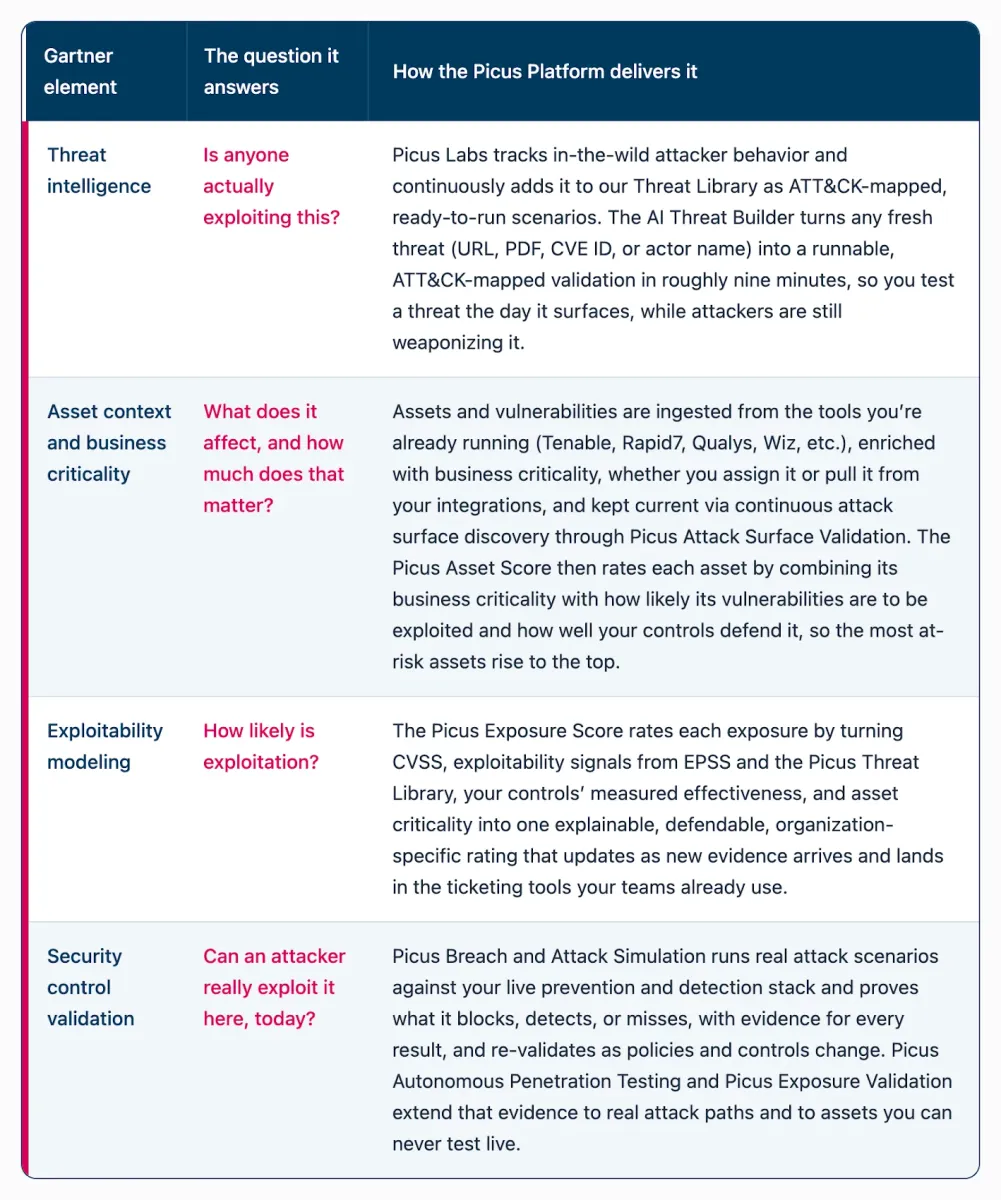
Валидирането на контролите за сигурност заслужава по-внимателен поглед, защото доказателствата са това, което превръща останалите три елемента от предположения в решения. Picus Breach and Attack Simulation е един от трите метода за валидиране в платформата.
- Picus Autonomous Penetration Testing изпълнява реални пътища за експлоатация срещу достъпни продукционни активи и доказва кои от тях водят до вашите критични системи.
- Picus Exposure Validation разбива всяко CVE на техниките, които един атакуващ трябва да използва, и тества всяка стъпка спрямо вашите съществуващи контроли върху този актив, без да се стартира реален експлойт, така че дори активи, които никога не можете да тествате на живо, получават подкрепена с доказателства присъда.
Заедно тези три метода за валидиране дават на всяка експозиция една обяснима, специфична за организацията оценка.
Как изглежда добрият резултат: Измерване на промяната
Ако приоритизирането работи, би трябвало да можете да го видите на три места: вашите контроли издържат по-добре, реагирате по-бързо и вашият екип отделя времето си за експозициите, които имат значение, вместо да го губи за онези, които нямат.
Ето какво отчитат нашите клиенти.
- В рамките на три месеца след внедряването на Picus техните контроли за сигурност блокират или засичат приблизително два пъти повече атаки от преди.
- Времето за реакция при нововъзникващи заплахи спада с 89%.
- Пропуснатите крайни срокове за отстраняване на уязвимости с висока и критична степен на сериозност намаляват с 92%, тъй като опашката вече съдържа само експозициите, за които е доказано, че са експлоатируеми.
Един клиент намали натрупаните си критични тикети с 98%. А пълният цикъл – от засичането на нова заплаха или промяна до достигането на реални, валидирани констатации до правилния екип – отнема под шест часа.
Един директор по информационна сигурност (CISO) на нашата среща на върха 2026 Validation Summit го формулира просто: Макар оценката за сериозност да е полезен етикет за сортиране, по-умната стратегия е да затворите онези пътища за атака, които действително биха могли да навредят на вашия бизнес. Числата по-горе подкрепят това.
Приоритизирането на експозициите е решение за риска. Вземете го въз основа на доказателства.
Gartner определя приоритизирането на експозициите като решение за риска и ние сме съгласни.
Всеки от четирите елемента отговаря на една част от него: разузнаването за заплахи ви казва дали експозицията има значение за атакуващия, контекстът на активите ви казва какво би ви струвало това, моделирането на експлоатируемостта ви казва колко вероятно е да се случи, а валидирането на контролите за сигурност ви казва дали наистина би могло да се случи тук.
Платформата Picus Platform изпълнява всичките четири елемента в един непрекъснат цикъл, така че всяка експозиция завършва с решение, което можете да защитите пред вашия борд и вашите одитори: за да можете да я коригирате, смекчите или приемете с доказателства.
Бележка: Тази статия е написана от Sila Ozeren Hacioglu, инженер по изследване на сигурността в Picus Security.