Изследовател по киберсигурност откри начин да изпълнява произволни команди с root права в навигационната система на Renault Latitude от 2014 г.
Устройството е мултимедиен модул TomTom Carminat LIVE, който работи с персонализирана система, изградена върху Linux 2.6.28.10. Проучването е публикувано на 2 ноември 2026 г. и показва как старият автомобилен софтуер все още може да крие сериозни слабости.
Изследователят е Расмус Мооратс. Първоначалната му цел не е била да хаква каквото и да било. Той просто е искал да сверява часовника след края на лятното часово време в Естония.
Опцията „Set time“ (Настройване на часа) е липсвала, а менюто с настройки не се е отваряло без оригинална SD карта с карти. Анализатори от NNS.ee отбелязват, че проблемът идва от начина, по който модулът чете скриптов файл от SD картата.
Те описват верига от малки недостатъци, които при комбиниране дават пълен контрол над устройството. Подобни автомобили са често срещани и много от тях съхраняват данни за телефонни контакти и местоположения от години. По-новите автомобили са изправени пред сходни рискове, както показаха уязвимостите в Bluetooth технологията PerfektBlue, които изложиха на риск милиони превозни средства.
15-годишният Linux навигационен софтуер на автомобил Renault бе хакнат
Модулът има по-добра защита, отколкото бихте очаквали от софтуер от 2011 г. Повечето дялове са само за четене, с опция „noexec“ (която блокира стартирането на програми) или и двете.
Системата също така проверява SD картите с DRM защита, така че празна или копирана карта бива отхвърлена. Файловете за обновяване също носят цифров подпис, поради което изследователят не е могъл просто да инсталира променен системен образ.
За да проучи устройството безопасно, той изгражда емулатор с QEMU. Емулаторът му показва кои файлове чете модулът от SD картата при стартиране. Един от тях е master.script – малък скрипт, който автоматизира действията на екрана. Програма, наречена ttn, го анализира, като самата ttn се изпълнява с root права.
Две команди в този скрипт се оказват полезни. SHEX стартира програма от системата, но приема само една дума, така че не могат да се подават аргументи.
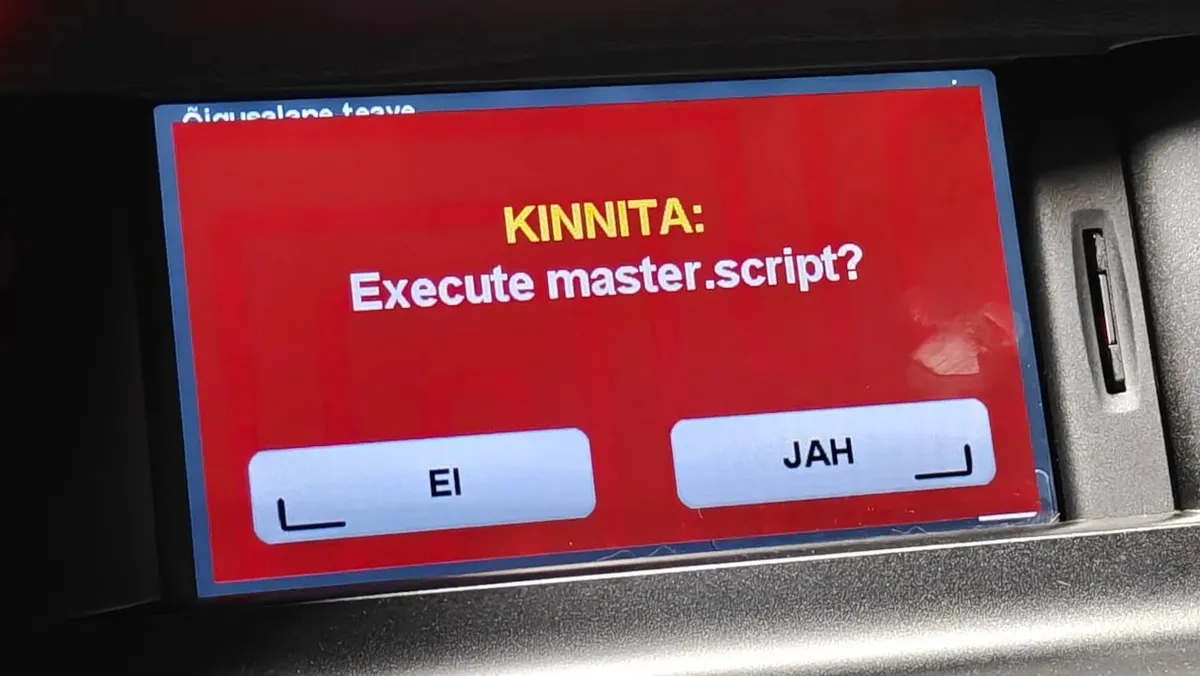
Командата LOG записва един ред обикновен текст във файл и съдържа уязвимост за обхождане на директории (path traversal). Добавянето на „../“ към пътя на лог файла позволява запис извън предвидената папка. Тъй като ttn работи като root, всеки запис също се извършва с root права.
Нито една от двете грешки не е била достатъчна сама по себе си. Основната файлова система е била само за четене, а от SD картата не са могли да се стартират програми. Тогава изследователят взаимства трик от експлойтите за ядрото.
Той използва командата LOG, за да запише в /proc/sys/kernel/core_pattern – настройката, която указва на Linux какво да прави, когато дадена програма се срине.
Там той записва пайп (pipe) команда, която кара ядрото да стартира /bin/sh със скрипт от SD картата. След това ядрото изпълнява скрипта с root права.
За да предизвика срив, той използва SHEX за стартиране на /bin/dbus-monitor, който прекъсва работата си, когато не може да открие системната шина (system bus). Финалният скрипт се състои само от три реда.
Първото му доказателство за концепцията е просто: зловредният код рестартира устройството. След това той използва достъпа, за да направи резервно копие на вътрешната памет чрез командата dd. Намира настройката за времето в /mnt/flash/settings.dat и променя отместването от UTC+3 на UTC+2.
Защо старият автомобилен софтуер все още представлява риск
Този случай е изследователски проект, извършен с физически достъп до автомобила, така че не представлява дистанционна заплаха. Един киберпрестъпник би трябвало да постави подготвена SD карта, а шофьорът да отговори с „Да“ на запитването „Execute master.script?“ (Да се изпълни ли master.script?).
Това ограничава риска, но не го премахва. Споделен автомобил, кола под наем или посещение в автосервиз биха могли да дадат на някого тази възможност. По-дълбокият проблем е в дизайна. Модулът се доверява на скрипт от външен носител, изпълнява анализатора с root права и не филтрира файловите пътища.
Това са често срещани грешки във вградените устройства и те остават активни толкова дълго, колкото автомобилът е в движение. Една кола може да се управлява 15 или повече години, а мултимедийните системи рядко получават корекции за сигурност.
Изследователите продължават да откриват същия модел и в по-нови превозни средства. Уязвимост в инфоразвлекателната система на Nissan Leaf показа как слаб Bluetooth компонент може да доведе до контрол над вратите, огледалата и волана. Този модул работеше с Linux 3.14, който датира от 2013 г.
Мултимедийните системи са мишена и за престъпници, които искат да спечелят пари. Скорошен доклад за зловреден софтуер за автомобилни екрани с Android описа многоетапен софтуер за изтегляне, който използва вградения механизъм за обновяване, за да присъедини заразените екрани към ботнет за рекламни измами и прокси услуги.
Дори и в този случай докладът не показва контрол над кормилното управление или спирачките. Старите Linux устройства са изложени на риск и по други начини. Ботнетът Kairos например превзема Linux устройства, които позволяват влизане с root права през Telnet без парола.
Собствениците на по-стари автомобили имат малко възможности. Те не трябва да поставят непознати SD карти и USB памети в мултимедийната система и трябва да купуват карти с навигация само от доверени търговци. Също така е препоръчително да попитат оторизирания дилър дали съществува някакво обновяване за сигурност.
Индикатори за компрометиране (IoCs):-
| Тип | Индикатор | Какво означава |
|---|---|---|
| Устройство | TomTom Carminat LIVE (кодово име „beaumont“) | Засегнатият навигационен модул в Renault Latitude от 2014 г. |
| Операционна система | Персонализирана ОС на TomTom върху Linux 2.6.28.10 | Старо ядро, което поддържа трика с core_pattern |
| Хардуер | Samsung S5P6440 SoC | Чипът вътре в модула |
| Файл на SD картата | master.script |