External Surface Testing на Novee е нова функционалност в нейната базирана на изкуствен интелект платформа за тестове за проникване (пенетрейшън тестове), която помага на екипите по сигурност да откриват достъпни от интернет активи и да потвърждават експлоатируеми уязвимости. Тя тества новоразкрити CVE уязвимости и констатации, импортирани от външни инструменти за управление на външната атакуема повърхност (EASM).
„Атакуващите не се ограничават само до приложенията, които вече тествате. Те търсят всичко, което е изложено в интернет – забравени поддомейни, тестови сървъри, оставени онлайн, и инфраструктура, за чието съществуване екипът ви може дори да не подозира. Когато се появи нова критична CVE уязвимост, те търсят начини да я експлоатират, като често свързват множество слабости в по-мащабна атака“, обясни Амит Зееви, продуктов мениджър в Novee Security.
Откриване на външни активи
Достъпните от интернет системи на дадена организация се променят, докато екипите стартират приложения, създават тестови среди, придобиват домейни и извеждат от експлоатация инфраструктура. Регистрите за сигурност могат да пропуснат активи по време на тези промени, оставяйки системи извън процеса на тестване.
Novee използва име на компания или домейн, за да идентифицира уеб приложения, приложни програмни интерфейси (API), пощенски сървъри, услуги за прехвърляне на файлове, инструменти за отдалечен достъп, VPN шлюзове, конзоли за управление и друга публично достъпна инфраструктура.
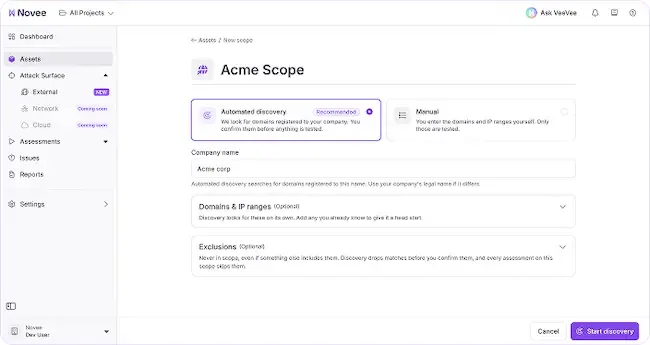
Екипите преглеждат откритите активи и потвърждават кои от тях принадлежат на тяхната организация, преди да започне тестването.
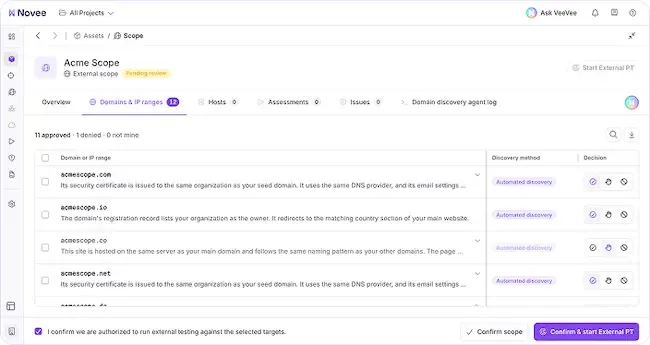
Тестване за експлоатируеми уязвимости
Екипите могат да импортират констатации от EASM инструменти или да изберат новоразкрити CVE уязвимости, които да тестват спрямо одобрените активи. Novee проверява тези активи извън мрежата на организацията, без предоставени от клиента идентификационни данни, агенти или инсталиране на софтуер.
Според Novee платформата валидира възможността за експлоатация, идентифицира допълнителни уязвимости и тества как слабостите могат да бъдат комбинирани в пътища за атака. Тя предоставя приоритизирани резултати с подкрепящи доказателства и насоки за отстраняване на уязвимостите.
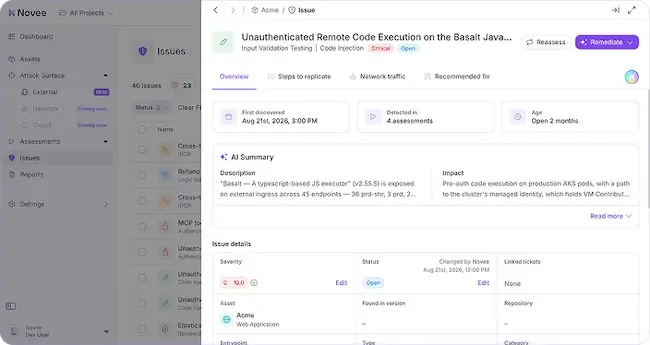
„Когато бъде разкрита нова критична CVE уязвимост, екипите по сигурност се нуждаят от бързи отговори – кои активи са засегнати, какво всъщност може да бъде експлоатирано и къде да се фокусират първо“, каза Нета Рагер Дан, вицепрезидент „Продукти“ в Novee.
Тестването може да се изпълнява по график, за да се проследяват промените в достъпните от интернет системи на организацията.
Преминаване към тестове за проникване на приложения
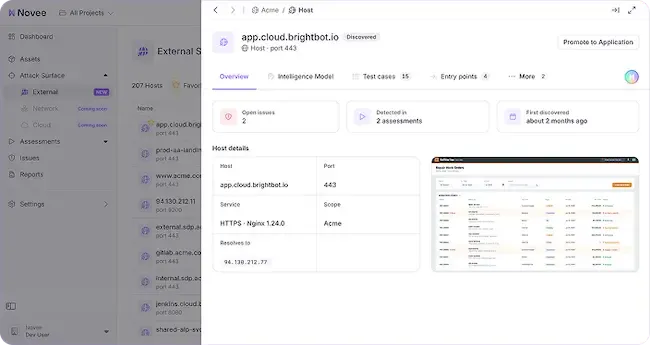
Когато открит хост се нуждае от допълнително разследване, екипите могат да го прехвърлят към тест за проникване на приложения в същата платформа. Тези тестове използват идентификационни данни и контекста на приложението, за да проверят удостоверени работни потоци, роли, права за достъп и бизнес логика.
Резултатите и контекстът от откриването се пренасят в теста на приложението, а потвърдените проблеми от двата вида тестване се показват в един общ изглед.
Предпазни мерки при тестване
Екипите също така одобряват обхвата на тестването, включително откритите домейни и IP диапазони.
От Novee посочват, че валидират уязвимостите без разрушителен зловреден код или действия. Тестовият трафик остава в рамките на конфигурираните лимити, за да се намали оперативното въздействие и ненужните сигнали за сигурност.