До 2028 г. екипите по оперативна сигурност ще разполагат с 50% повече инженери, отколкото анализатори. Това е една от прогнозите в „Ролите, необходими за центъра за оперативна сигурност (SOC), базиран на изкуствен интелект“ (The Roles Required for the AI-Enabled Security Operations Center (SOC)) – доклад на Gartner от 2026 г., изготвен от анализатора Pete Shoard.
Ако прогнозата се сбъдне, хората, които изграждат и настройват системите на един SOC, ще бъдат повече от хората, които обработват опашката му със заявки.
Gartner започва своята аргументация с обработката на известия. Докладът установява, че AI SOC агентите вече значително съкращават работата по обработка на известия при обичайни и традиционни сценарии за откриване на заплахи. Това се описва като краят на обработката на известия като основна функция на SOC.
Оттам нататък докладът разглежда какво означава това за хората в SOC. Анализаторите преминават от първоначално приоритизиране (триаж) към цялостно управление на случаи, а позициите за начинаещи се нуждаят от нов подход за навлизане в професията.
Инженерството за откриване на заплахи прераства в по-широка инженерна дейност, показателите се изместват от известия към случаи и решения, а управлението на изложеността на риск се превръща в постоянна функция на SOC.
Prophet Security предлага пълния доклад за безплатно изтегляне.
Анализаторите преминават от триаж на известия към цялостно управление на случаи
Препоръката на Gartner за анализаторите е директна: „Анализаторите трябва да преминат от роли по триаж на известия към цялостно управление на случаи от край до край и ефективна комуникация на вариантите за реакция.“ На практика агентът разследва известието, а анализаторът носи отговорност за това какво се случва по-нататък.
Това означава да се потвърди откритото от агента, да се избере начинът на реакция и да се обяснят вариантите на хората, които трябва да предприемат действия по тях.
Докладът също така поддържа тезата, че събраните от AI досиета по случаи все още се нуждаят от задълбочено валидиране от човек, преди екипът да може да разчита на тях, така че анализаторите прекарват повече от времето си в преценка дали дадено заключение е издържано и по-малко в изготвяне на оценки от нулата.
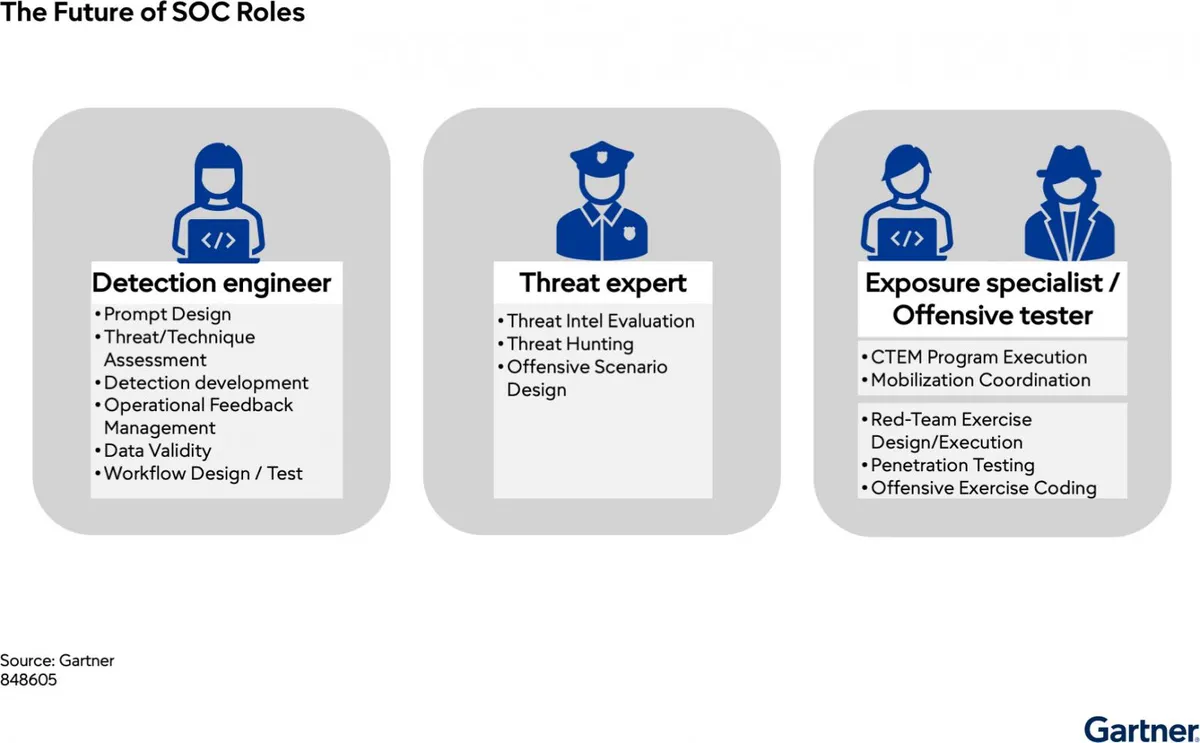
Нищо от това не свива екипа според виждането на Gartner. „SOC няма да се свие до 2030 г.“, се посочва в доклада. Хората, които са обработвали обема от известия, биват пренасочени към инженерство за откриване на заплахи, експертиза по заплахите, офанзивно тестване и управление на изложеността на риск.
Практиците очакват същото. Проучването на Prophet Security „Състоянието на AI в оперативната сигурност през 2026 г.“ (State of AI in Security Operations 2026) анкетира повече от 250 директори по информационна сигурност (CISO), ръководители на SOC и специалисти от практиката по този въпрос. От тези респонденти 57% очакват размерът на екипа им да остане същият, а 9% очакват той да нарасне.
Позициите за начинаещи се нуждаят от нов подход за навлизане
Много анализатори са научили работата си в триажа на Ниво 1 (Tier 1), а изкуственият интелект заличава тези нива. Работата с голям обем известия ги е научила как изглежда нормалното състояние в тяхната среда. Докладът на Gartner разглежда как се променят ролите от L1 и L2, както и промените в обучението и подбора на персонал, които ръководителите на SOC трябва да направят сега. Ако агентите поемат триажа, младшите анализатори губят рутинните повторения, които са изграждали тяхната преценка, освен ако екипът не замени тези повторения целенасочено.
- Изучаване на работата на агента. Когато един агент записва всеки зададен от него въпрос, всяка изпълнена заявка и доказателствата зад неговото решение, всяко затворено известие се превръща в разработен пример. Младшите анализатори могат да проверят дали биха изпълнили същите заявки и дали биха стигнали до същото заключение. В JBPCO екипът е успял да въведе в работата нов анализатор до старшо ниво на компетентност в рамките на месеци.
- Поемане на отговорност за случаи на ранен етап. Преходът към цялостно управление на случаи, за който говори Gartner, се отнася и за новите анализатори. Предоставянето на цялостна отговорност от край до край за случаи с по-нисък риск, с участието на старши проверяващ, им позволява да упражняват вземането на решения и комуникацията при реакция, които докладът поставя в центъра на ролята на анализатора.
- Подаване на корекции като обратна връзка. Gartner посочва „управлението на оперативната обратна връзка“ сред отговорностите на бъдещия инженер по откриване на заплахи и очаква анализаторите да дават повече обратна връзка за подобряване на точността на AI. Сред клиентите на Prophet Security някои анализатори вече са преминали от обработка на известия към поддържане и прецизиране на насоките, които AI платформата използва в своите разследвания. Същата работа е подходяща и за нов служител, който все още опознава средата.
Рискът, който трябва да се управлява, е анализатор, който само потвърждава това, което казва агентът. Една от контролните мерки е анализаторите да обработват извадка от случаи самостоятелно, преди да видят заключението на агента, и след това да сравнят двете.
Gartner: Ролите, необходими за SOC, базиран на AI
Тъй като AI SOC агентите поемат бързо нарастващ дял от триажа и разследването на известия, ролята на SOC анализаторите и необходимите набори от умения се променят.
Изтеглете доклада на Gartner за 2026 г. относно ролите, необходими при прехода към базиран на агенти SOC
Инженерството за откриване на заплахи прераства в SOC инженерство
Прогнозата за 2028 г. се опира на една по-широка дефиниция за инженерна работа. Gartner описва разширяването на инженерството за откриване на заплахи в по-обхватна дисциплина на SOC инженерство.
Докладът съветва ръководителите на SOC да „предефинират длъжностните характеристики и изискванията за наемане на инженери по откриване на заплахи“. Новите описания трябва да надхвърлят писането на правила и да включват проектиране на промптове (инструкции за AI), тестване на работни процеси и валидиране на резултатите от AI. Докладът също така призовава за въвеждане на практики от софтуерното инженерство като управление на версиите, тестване и връщане към предишно състояние (rollback).
Всяко от тези неща съответства на работа, която възниква след като агентите заработят в реална среда:
- Проектиране на промптове и насоки: писане на инструкциите и контекста, които агентът използва за разследване във вашата среда, като например критичност на активите, VIP потребители и известна доброкачествена администраторска активност.
- Тестване на работни процеси: проверка на работния процес на агента спрямо минали инциденти, преди да бъде пуснат в реална експлоатация, по същия начин, по който едно правило за откриване се тества със стари данни преди внедряване.
- Валидиране на резултатите от AI: периодична проверка на извадка от заключенията на агента по график и измерване колко често проверяващият се съгласява с тях.
- Управление на версиите и връщане към предишно състояние: управление на промените в насоките и правилата за откриване като код, така че всяка лоша промяна да може да бъде проследена и отменена.
Часовете на анализаторите, които агентите освобождават, също се насочват към активно търсене на заплахи (threat hunting). В проучването „Състоянието на AI в оперативната сигурност през 2026 г.“ 49% от екипите, които търсят заплахи ежеседмично или по-често, споделят, че това търсене е разкрило злонамерена активност, която техните системи за откриване са пропуснали.
Сред екипите, отчитащи най-ниска честота на търсене на заплахи, този дял е 8%. Потвърдена находка при търсене на заплахи често дава на инженерите ново правило за откриване, което да напишат за собствената си среда.
Показателите се изместват от известия към случаи и решения
Насоките на Gartner относно измерването на резултатите са кратки: „Спрете да записвате показатели за известия и управлявайте SOC въз основа на случаи и решения.“ Докладът насочва ръководителите на SOC далеч от обема на известията, процента на приключване и средното време за откриване, и ги ориентира към точността на случаите, времето за изпълнение на цикъла и увереността при вземане на решения.
Ето един начин за количествено измерване на всяко от тях:
- Точност по случаите (Case accuracy): преглеждайте фиксирана извадка от приключени случаи всяка седмица, както от агенти, така и от анализатори, и проследявайте колко често проверяващият се съгласява с взетото решение.
- Време за цикъл (Cycle time): измервайте времето от първия сигнал до вземането на решение по случая, включително реакцията.
- Увереност при вземането на решения (Decision confidence): записвайте колко доказателства подкрепят всяко решение и колко често дадено решение бива отменено по-късно.
Броят на сигналите все още помага при планирането на капацитета, но казва малко за това дали дадено решение е било правилно. Новите измерители могат да се използват заедно с метриките за SOC, които екипът вече отчита, като например средното време за реакция (mean time to respond).
Управлението на изложеността на риск се превръща в постоянна функция на SOC
Докладът на Gartner нарича управлението на изложеността на риск „нововъзникващата способност на SOC, в която трябва да се инвестира преди всичко останало“. Той призовава непрекъснатото управление на изложеността на заплахи (CTEM) да функционира като постоянна дейност на SOC, а не като годишно или тримесечно упражнение.
Той също така прогнозира, че до 2030 г. центровете за оперативна сигурност (SOC) ще бъдат до голяма степен офанзивно ориентирани, тествайки собствения си бизнес по начина, по който би го направил един атакуващ.
Много екипи по сигурността искат да провеждат подобно непрекъснато тестване от години, но рядко са разполагали с необходимите часове за това. След като агентите поемат опашката със сигнали, анализаторите и инженерите, които преминават към работа по изложеността на риск, могат да валидират уязвимостите и изложеността веднага щом се появят.
Това, което те откриват, отива при специалистите, които пишат правила за засичане и планират проактивно търсене на заплахи (threat hunting).
Планиране на прехода
Препоръките в доклада се превръщат в решения, които е по-лесно да бъдат взети преди внедряването на AI SOC, отколкото след това:
- Съпоставете днешните роли с работата, която Gartner очаква да нарасне: отговорност за случаите (case ownership), SOC инженерство, проактивно търсене на заплахи (hunting) и управление на изложеността на риск.
- Пренапишете длъжностната характеристика за инженерството по засичане (detection engineering), така че да включва проектиране на промптове, тестване на работни процеси и валидиране на резултатите от изкуствения интелект, както се препоръчва в доклада.
- Проектирайте кариерната пътека за начално ниво, включително отговорността за случаите и работата с обратна връзка, преди обемът на първоначалното триажиране да спадне.
- Запишете базови стойности за точността по случаите и времето за цикъл, така че внедряването да има ясни показатели „преди“ и „след“.
- Изберете една практика за управление на изложеността на риск, която да изпълнявате непрекъснато, вместо веднъж годишно.
Как помага Prophet Security
Prophet Security е водеща агентна AI SOC платформа, отличена в класацията Rising in Cyber 2026 – признание, гласувано от повече от 150 директори по информационна сигурност (CISO) и лидери в областта на сигурността. Нейната платформа, Prophet AI, използва специализирани AI агенти за разследване на сигнали, проактивно търсене на заплахи и изграждане и прецизиране на правила за засичане върху технологичния стек, който екипът вече използва.
Ето как тя се съотнася към промените, описани по-горе:
- Отговорност за случаите (Case ownership). Prophet AI SOC Analyst разследва всеки сигнал и записва всеки въпрос, заявка и доказателство зад своето решение, така че анализаторите да могат да поемат отговорност за случая и да проверят логиката на разсъждение. Той групира свързаните разследвания в един инцидент и предприема само действията за реакция, които екипът е одобрил.
- SOC инженерство (SOC engineering). Prophet AI Detection Engineer поддържа актуална карта на покритието по MITRE ATT&CK, изградена от собствените разследвания на екипа, след което създава и настройва правила за засичане въз основа на това, което разкриват разследванията, проактивното търсене и пропуските в покритието. Всяка промяна се тества ретроспективно спрямо собствената история на екипа и пристига като предложение с контрол на версиите, подлежащо на преглед, като по подразбиране нищо не достига до продукционна среда, докато екипът не го одобри. Насоките, които променят дадена стъпка от разследването, също са версионирани и подлежат на тестване.
- Проактивно търсене на заплахи (Threat hunting). Prophet AI Threat Hunter стартира търсения автоматично, когато се появи сериозна нова заплаха. Планираните търсения спрямо пропуски в покритието, както и търсенията, които екипът формулира като въпроси на естествен език, се изпълняват с честотата, зададена от екипа. Подозрителните находки се предават към Prophet AI SOC Analyst за пълно разследване, а потвърдените стават кандидати за нови правила за засичане.
- Точност по случаите (Case accuracy). Prophet Security измерва качеството на решенията на Prophet AI чрез непрекъсната програма за осигуряване на качеството (QA) с одити на извадки по стандарта ISO 2859-1. Когато доказателствата не подкрепят категорично заключение, Prophet AI SOC Analyst връща неокончателно решение, вместо да гадае.
Прочетете пълния доклад
Докладът на Gartner очертава ролите, метриките и уменията, от които се нуждае един SOC, докато AI агентите поемат обработката на сигнали.
Изтеглете „Ролите, необходими за центъра за оперативна сигурност (SOC), подпомаган от AI“ (The Roles Required for the AI-Enabled Security Operations Center (SOC)) за пълните насоки на Gartner относно ролите на ниво L1 и L2, метриките за SOC и уменията, от които ще се нуждаят бъдещите SOC инженери.
Спонсорирано и написано от Prophet Security.