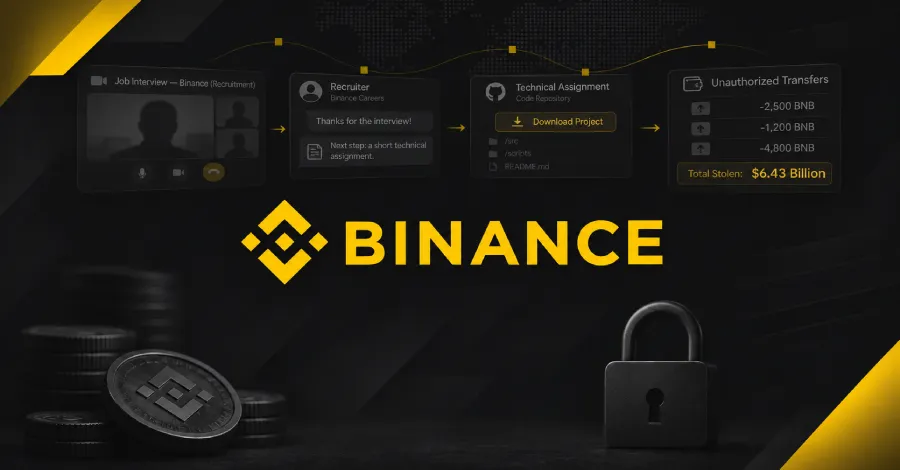
Във вторник Binance заяви, че рекордната кражба на активи на стойност 6,43 милиарда долара от най-голямата борса за криптовалути в света е кулминацията на „сложна, многоетапна кампания“, включваща използването на модифицирана инсталация на Homebrew и атака чрез социално инженерство на тема набиране на персонал, насочена към двама от нейните инженери.
„Това не беше единичен изолиран пробив или обикновен фишинг инцидент“, заявиха от компанията. „Атакуващите комбинираха редица техники, включително социално инженерство чрез фалшиви интервюта за работа, изтегляне на зловреден софтуер, компрометирани вътрешни инструменти с изкуствен интелект (AI), компрометиране на крайни устройства и усъвършенстван метод за оторизация на трансакции.“
Началната точка е проследена до атака по веригата на доставки, насочена към един от инженерите от екипа на Wallet DevOps (назован „Инженер А“), който е изтеглил троянизиран инсталатор на Homebrew, за да инсталира популярен инструмент за изкуствен интелект (AI), след като го е потърсил в търсачка. Инцидентът е станал през юни 2026 г.
Въпреки че от Binance заявиха, че са засекли атаката и са сменили всички свързани идентификационни данни като превантивна мярка, компанията посочи, че информация за „ролята на Инженер А и неговите колеги от нашия екип за инфраструктура на портфейлите е била разкрита пред хакера“.
Втората част на атаката се е състояла през септември 2026 г., когато атакуващият се е свързал с друг инженер (назован „Инженер Б“) чрез легитимна платформа за търсене на работа, представяйки се за директор на проекти.
Персоната на директора на проекти е уредила първи кръг на интервю с представител на отдел „Човешки ресурси“ (HR), последван от втори кръг с лице, твърдящо, че е главен изпълнителен директор (CEO) на несъществуваща компания. Binance не разкри подробности за фалшивата компания.
По време на видео интервюто от първия кръг HR представителят е споделил профил в социалните мрежи, включително лични снимки и видеоклипове, публикувани в платформата, в опит да изгради достоверност и да спечели доверие. Вторият кръг, от друга страна, се е провел в популярно социално приложение за чат.
„Към края на интервюто Инженер Б е бил инструктиран да изтегли на служебния си компютър „задача“, съдържаща хранилище със зловреден код“, споделиха от Binance. „Хранилището е съдържало зловреден код, който се е изпълнил по време на процеса на настройка, стартирайки поредица от неоторизирани дейности.“
Незасеченият зловреден софтуер е използвал усъвършенствани техники за обфускация и избягване на откриване, включително замяна на легитимен компонент от инструмент за разработка със заразена версия за изпълнение на команди и установяване на комуникация с контролиран от атакуващия външен сървър. В допълнение, злонамереният субект е предприел стъпки за заличаване на следите си чрез премахване на криминалистични артефакти, свързани с компрометирането.
Проникването е преминало към следващия си етап на 20 октомври 2026 г., когато нападателят се е възползвал от компрометирания компютър на Инженер Б и е злоупотребил с вътрешен AI инструмент, за да придобие контрол над Инженер А и друг софтуерен инженер по портфейлите – Инженер В.
„Атакуващият скоро е открил, че Wallet DevOps Инженер А разполага с токен за разрешение за внедряване на контейнери на своя компютър“, обясниха от Binance. „На 29 октомври между 17:15 и 19:56 ч. атакуващият е влязъл в компютъра на софтуерния Инженер В, използвал е идентификационните данни, откраднати от Wallet DevOps Инженер А, разположил е контейнер и е задействал зловреден скрипт, за да стартира атаката.“
В крайна сметка атаката се е възползвала от неоторизирания си достъп до вътрешна услуга за подписване на портфейли, за да инициира трансакции извън нормалния процес за теглене на средства.
В отговор на инцидента Binance е изградила наново засегнатата система за портфейли в нова среда, както и е преустроила вътрешния AI инструмент и контролите за достъп. Другите стъпки, предприети към 3 ноември, са изброени по-долу:
- Подменени са засегнатите устройства.
- Деактивирани са идентификационните данни и токените, свързани със засегнатите инженери.
- Извършени са разширени сканирания за сигурност на всички устройства на служителите.
- Подобрено е базираното на AI откриване на поведенчески аномалии.
- Засилени са контролите за риск при услугите за портфейли.
- Осъществено е сътрудничество с правоприлагащите органи, компании за блокчейн разузнаване и партньори от индустрията за проследяване и замразяване на засегнатите активи.
„Входните точки, идентифицирани като използвани при атаката, са затворени. Системите, засегнати по пътя на атаката, са изградени наново или подменени“, заявиха от Binance. „Въведохме също по-строг контрол върху устройствата, засилен контрол на риска за услугите на портфейлите и разширено откриване на поведенчески аномалии чрез изкуствен интелект.“
„Увеличаваме инвестициите в базирано на AI засичане, защита на крайните устройства, сигурност на средата за разработка и мониторинг на поведенчески аномалии.“
От началото на годината се изчислява, че Binance е осуетила 57 случая на предполагаеми киберзаплахи, свързани със Северна Корея, което подчертава постоянния характер на атаките, насочени към индустрията за криптовалути.
„Техниките включват измамни интервюта за работа, зловреден софтуер, маскиран като популярни инструменти за разработчици, компрометирани софтуерни пакети и разширения за браузъри, фалшиви приложения за видеоконферентна връзка и кампании със социално инженерство, предназначени за кражба на идентификационни данни или внедряване на зловреден софтуер за отдалечен достъп“, посочиха от Binance.