Мениджърът на пароли mSecure призова настоящите и бившите си клиенти незабавно да защитят паролите и другата поверителна информация, съхранявана в приложението, след като неговият създател, mSeven Software, откри подозрителна активност.
Предупреждението обхваща също методите за двуфакторна автентикация и съществуващите ключове за достъп (passkeys), което го прави по-мащабно от рутинно известие за нулиране на пароли.
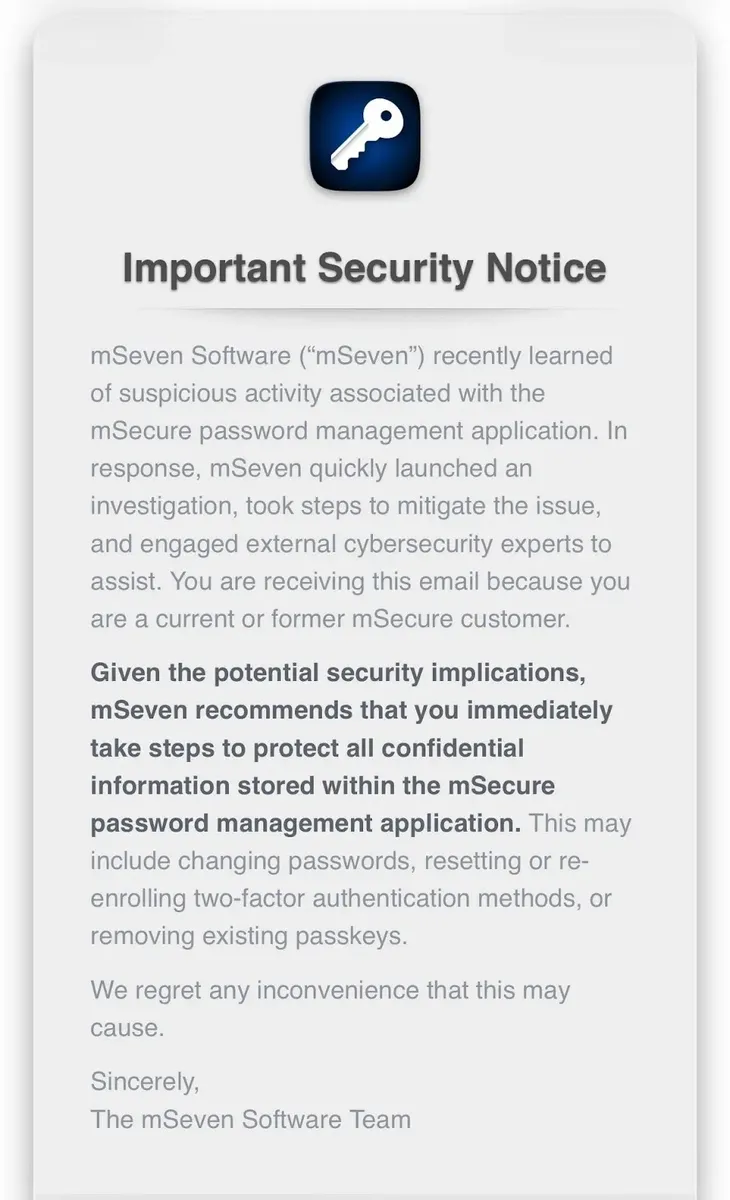
В имейла до клиентите си mSeven заяви, че „наскоро е научила за подозрителна активност“, свързана с mSecure. Компанията е започнала разследване, предприела е стъпки за намаляване на риска и е привлякла външни експерти по киберсигурност.
Известието обаче не обяснява какво се е случило, колко потребители са засегнати и дали някой е получил достъп до клиентските хранилища.
Известие за сигурност на mSecure
Известието, публикувано във форума за поддръжка на mSecure, препоръчва смяна на паролите, нулиране или повторно регистриране на методите за двуфакторна автентикация и премахване на съществуващите ключове за достъп (passkeys). Формулировката призовава за незабавни действия, но не посочва конкретни акаунти, версии на приложението или опции за съхранение, които са изложени на риск.
Това разграничение е от значение. Подозрителната активност сама по себе си не потвърждава, че атакуващи са откраднали или декриптирали съхранени идентификационни данни. Публикуваната до момента информация оставя неясни причината, обхвата и евентуалното изтичане на данни. Поради това клиентите трябва да избягват да приемат твърденията за потвърдена кражба на хранилища като установен факт.
Потребители във форума питат дали техните главни пароли, съхранени данни за вход или ключове за криптиране са засегнати. Други поставят под въпрос дали запазването на нови идентификационни данни в mSecure би било безопасно. Тези коментари показват практическите пропуски в предупреждението, а не доказателства за извършена конкретна атака.
Инцидентът следва отделен преглед, докладван през декември 2025 г. от Федералната служба за информационна сигурност на Германия, известна като BSI.
Тази по-ранна констатация не доказва как се е случил настоящият инцидент. Тя обаче прави ясното обяснение за защитата на данните особено важно. Свързани доклади за VaultJacking и синхронизирани хранилища за пароли илюстрират защо достъпът до едно хранилище на идентификационни данни може да има по-широки последици, въпреки че не е установена връзка с mSecure.
Приоритетът е защитата. Съществуващите насоки на mSecure при неоторизирано влизане обясняват, че смяната само на паролата за мениджъра не защитава идентификационните данни, които вече са копирани другаде. Потребителите трябва да сменят паролите на засегнатите акаунти чрез официалните уебсайтове или приложения на съответните услуги, като дадат приоритет на чувствителни акаунти като финансови услуги.
Известието също така призовава за преглед на съхранените методи за автентикация. Отделни проучвания върху рисковете при внедряването на ключове за достъп (passkeys) предоставят полезен контекст, но не доказват кражба на такива ключове в този случай. Клиентите все още се нуждаят от разяснение от страна на mSeven какви данни са били изложени на риск, кои защитни механизми са се провалили и дали отстраняването на проблема е приключило. Тези отговори остават ключови за оценката на реалното въздействие на инцидента.