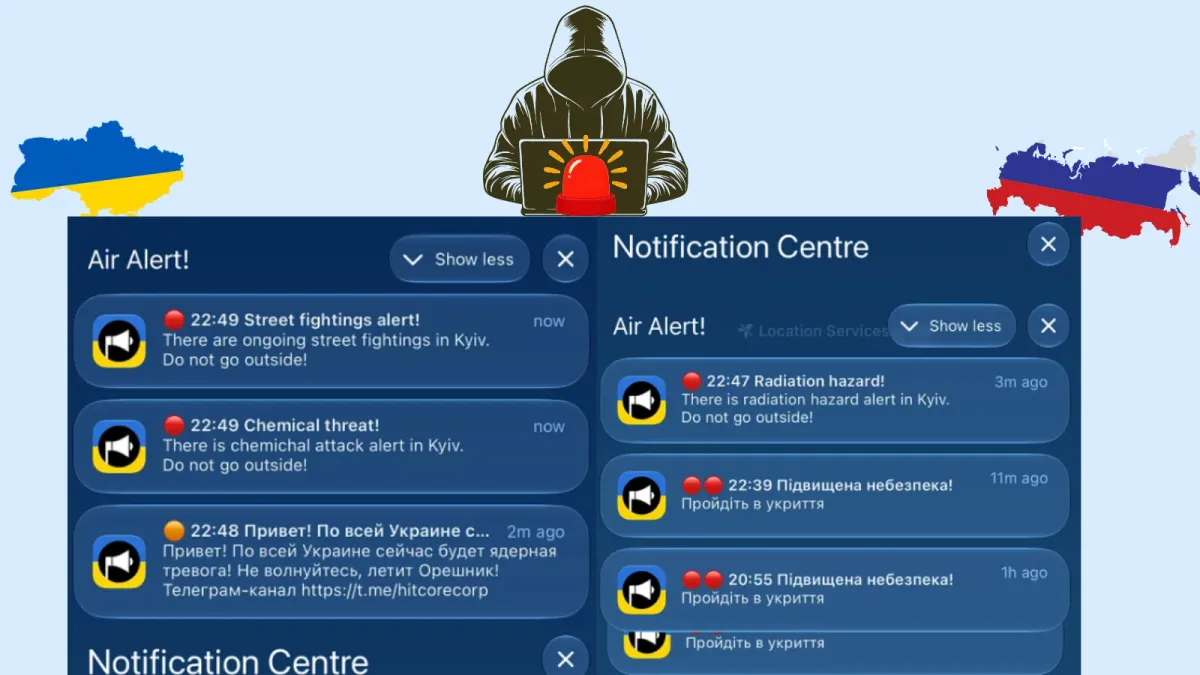
Хакери атакуваха приложения за спешни известия в Украйна и Русия късно на 1 ноември и в първите часове на 2 ноември, изпращайки фалшиви предупреждения за радиация, химически заплахи и ядрени удари.
Инцидентите нарушиха работата на доверени канали за обществена безопасност във военно време. Въпреки това официалните власти заявиха, че пробивите в приложенията не са извадили от строя техните по-широки системи за ранно предупреждение. Нито един независим доклад не е свързал някоя от двете атаки с конкретна хакерска група.
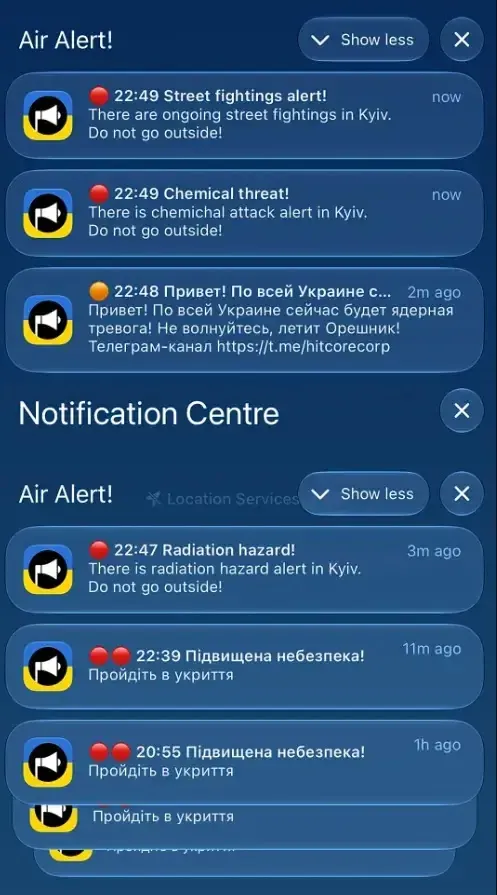
Украинското приложение Air Alert започна да изпраща фалшиви известия късно в неделя, включително предупреждения за опасни нива на радиация в Киев. Други съобщения твърдяха за химически заплахи и улични боеве.
Някои от тях са се появили на английски език с правописни и граматически грешки. За разлика от тях, други са смесвали руски и украински език, според репортаж на Associated Press, публикуван от ITV News.
Хакери превзеха приложения за спешни известия
Военновъздушните сили на Украйна съобщиха на жителите, че няма радиационна заплаха. Операторите на приложението заявиха, че неоторизирани лица са се намесили в работата на услугата, което ги е принудило да изключат насочените известия (push notifications) и временно да преустановят дейността си. Властите предупредиха потребителите да не отварят връзки в подозрителни известия и ги насочиха към други официални информационни канали.
Приложението, разработено в сътрудничество между Министерството на цифровата трансформация на Украйна и компанията за сигурност Ajax Systems, доставя предупреждения, които помагат на цивилните граждани да потърсят укритие.
Официални лица заявиха, че услугата е била възстановена през нощта. Говорителят на Военновъздушните сили Юрий Игнат подчерта, че пробивът не е засегнал военните операции, тъй като приложението е отделено от военните командни системи.
Часове по-късно Министерството на извънредните ситуации на Русия съобщи за „масирана кибератака“ срещу своето мобилно приложение. Атакуващите са използвали достъпа, за да разпространяват фалшиви обществени предупреждения.
Изданието The Kyiv Independent съобщи, че в известията се е твърдяло, че срещу Русия са били изстреляни ядрени бойни глави, като хората са били призовавани да се укрият в мазета и да се запасят с храна за три седмици.
Според Euronews руските официални лица работят за отстраняване на уязвимостта и възстановяване на услугите на приложението, като същевременно потвърждават, че другите канали за предупреждение, включително SMS известия, радио- и телевизионни емисии, сирени и високоговорители, остават в изправност. Министерството не идентифицира атакуващите.
Публичните доклади установяват, че атакуващите са успели да изпратят неоторизирани съобщения, но не обясняват как са получили достъп. В цитираните репортажи не се разкрива потвърдена входна точка, засегната версия на софтуера или идентификатор на уязвимост. Поради това твърденията, включващи откраднати пароли, зловреден софтуер или конкретен софтуерен дефект, биха били преждевременни.
Украинският Център за стратегически комуникации обвини Русия за инцидента в Украйна, но това твърдение не е независимо потвърдено. Близкото време на провеждане също не доказва, че пробивът в руското приложение е бил ответна мярка или че двете атаки са дело на един и същ злонамерен субект.
Инцидентите следват по-ранни заплахи срещу украински услуги. Изданието Cybersecurity News по-рано отрази проникването на руски хакери в мрежата на Kyivstar и повдигнатите обвинения срещу шестима руски граждани за атаки срещу украински правителствени мрежи. Нито един от тези доклади не установява връзка с настоящите пробиви в приложенията.
За жителите непосредственото притеснение бе доверието в спешните предупреждения. Украинските власти призоваха хората да следят официалните канали за извънредни ситуации и физическите сигнали за тревога, докато възстановяването продължава. Реакцията подчерта значението на поддържането на множество начини за доставяне на животоспасяваща информация, когато една цифрова услуга е компрометирана.