Всеки SOC вярва, че контролите му работят; BAS е машината, която го проверява. Като безопасно изпълняват реални техники на атакуващите срещу производствените защити непрекъснато, а не веднъж годишно, тези платформи превръщат „трябва да сме покрити“ в доказателство за преминат или непреминат тест за всяка техника и всеки контрол.
През 2026 г. пазарът обхваща платформи за чиста безопасна симулация, решения, пресичащи се с автономното тестване за проникване, и пакети за валидиране, които оценяват цели вериги на атаката (kill chain).
Cymulate заема 1-во място; AttackIQ и SafeBreach допълват челната тройка.
Основни изводи
• 1-во място в общото класиране: Cymulate е най-широката използваема платформа за валидиране, от повърхността на фишинга до пълната верига на атаката.
• Челна тройка: Cymulate (широта и удобство), AttackIQ (строгост, основана на ATT&CK), SafeBreach (дълбочина на плейбуковете за атаки).
• Размиване на категориите: BAS (безопасна симулация) и автономното тестване за проникване (реалната експлоатация при Pentera) се сближават към валидиране на експозицията; знайте каква рискова позиция купувате.
• Тема на 2026 г.: валидирането захранва CTEM; резултатите от BAS вече постъпват в приоритизирането в управлението на експозицията, вместо да са самостоятелни оценъчни карти.
Как оценявахме (методология)
Оценка, основана на проучване; без лабораторни тестове, без платено позициониране; редакторските оценки са изключени от структурираните данни.
Критерии: реалистичност и покритие на техниките, безопасност в производствена среда, дълбочина на интеграция с контролите (какво оценява и настройва), качество на насоките за отстраняване, ергономичност при непрекъсната работа и достъпност на цените.
Тегла: реалистичност/покритие 25%, интеграция с контролите 20%, стойност на отстраняването 20%, безопасност 20%, ергономичност 15%.
Класация на BAS платформите за 2026 г.
| № | Платформа | Награда | Оценка* |
|---|---|---|---|
| 1 | Cymulate | Най-добро съотношение между широта и удобство | 8.9 |
| 2 | AttackIQ | Най-добро валидиране, основано на ATT&CK | 8.7 |
| 3 | SafeBreach | Най-добра дълбочина на плейбуковете за атаки | 8.6 |
| 4 | Pentera | Най-добро валидиране чрез реална експлоатация | 8.5 |
| 5 | Picus Security | Най-добро отстраняване чрез съдържание за детекция | 8.4 |
| 6 | XM Cyber | Най-добро валидиране, ориентирано към пътищата на атака | 8.2 |
| 7 | Google (Mandiant Validation) | Най-добро валидиране, водено от разузнаване за заплахи | 8.0 |
| 8 | Keysight | Най-добро валидиране на мрежово ниво | 7.8 |
| 9 | IBM (линия Randori) | Най-добро офанзивно валидиране, обединено с ASM | 7.7 |
| 10 | FourCore | Най-добър достъпен претендент | 7.4 |
*Редакторски оценки, основани на проучване, а не на лабораторни резултати.
1. Cymulate — най-добро съотношение между широта и удобство
Накратко: SaaS, базиран на модули | Модули за симулация на пълната верига на атаката | Сближаване с управлението на експозицията
Защо заслужава 1-во място: Cymulate покрива повърхността на атака, която повечето платформи само пробват: имейл шлюз, уеб шлюз, WAF, крайни точки, латерално движение, ексфилтрация на данни и пълни сценарии на APT веригата на атаката, като всеки може да бъде изпълнен от малък екип без опит в офанзивните операции.
Оценяването е четимо за ръководителите, без да обижда операторите, а резултатите вече захранват неговия слой за управление на експозицията, така че валидирането служи като постоянен индикатор за състоянието на сигурността, а не като тримесечен отчет.
Плюсове: широта на модулите; удобство за операторите; сценарии за цялата верига на атаката; отчети на ниво ръководство.
Минуси: Дълбокото специализирано майсторство е територия на специалистите по плейбуковете.
Обобщение: Най-много валидиране за един аналитичен час в категорията.
2. AttackIQ — най-добро валидиране, основано на ATT&CK
Накратко: Абонамент за платформа | Библиотека със сценарии, съобразена с MITRE | Опции за доставка Anatomic/Flex
Защо е на това място: AttackIQ превърна ATT&CK в операционната система на валидирането: сценарии, тясно съпоставени с рамката, съгласуваност с изследователската екосистема на самия MITRE и отчети, които показват точно кои техники е пропуснал вашият EDR и какви пропуски в детекцията да заведете. Гъвкавата доставка (от самообслужване до управлявана услуга) разширява кръга от хора, които могат да го ползват.
Плюсове: строгост на рамката; прецизност при пропуските в детекцията; съгласуваност с екосистемата на MITRE.
Минуси: Подходът, поставящ рамката на първо място, е най-подходящ за зрели програми.
Обобщение: Покритие по ATT&CK, оценено честно.
3. SafeBreach — най-добра дълбочина на плейбуковете за атаки
Накратко: Абонамент за платформа | Твърдение за най-голяма курирана библиотека с плейбукове | Персонализиране чрез Breach Studio
Защо е на това място: Конкурентното предимство на SafeBreach е неговият корпус от плейбукове: хиляди методи за атака, курирани в продължение на десетилетие, включително бързо операционализиране на нашумели заплахи (нови TTP на рансъмуер се симулират в рамките на дни).
Съставянето на персонализирани атаки позволява на екипите с червен уклон да го разширяват. Докато лидерите се състезават по удобство, SafeBreach се състезава по дълбочина на арсенала.
Плюсове: дълбочина на плейбуковете; бърза симулация на нови заплахи; студио за персонализиране.
Минуси: Широчината на арсенала възнаграждава екипите, които го използват пълноценно.
Обобщение: Най-дълбоката библиотека с безопасни атаки в класацията.
4. Pentera — най-добро валидиране чрез реална експлоатация
Накратко: Лицензиране по обхват | Автономно тестване за проникване с реални експлойти, безопасно оркестрирани | Дълбочина при атаки срещу идентификационни данни и AD
Защо е на това място: Pentera преминава границата, която BAS очертава: не симулирани атаки, а реална експлоатация — кражба на идентификационни данни, relay атаки, компрометиране на AD, изпълнявани автономно със защитни ограничения за производствена среда.
Доказателствата са неоспорими („получихме администраторски права върху домейна чрез тази верига“), което променя срещите по отстраняване на уязвимостите. Въпросът към вашата позиция на сигурност е дали културата ви на управление на промените приема експлоатация в реална среда.
Предимства: Находки с доказателствена тежест; дълбочина при AD и идентификационни данни; мащаб на автоматизацията.
Недостатъци: Необходимо е управление на експлоатацията в реална среда; изисква се дисциплина при определянето на обхвата.
Основен извод: Не симулация, а истинското нещо — но на каишка.
5. Picus Security — най-добро отстраняване чрез съдържание за откриване
Накратко: Абонамент за платформата | Симулация + библиотека със съдържание за смекчаване на риска | Предложения за правила за SIEM/EDR
Защо е на това място: Picus затваря цикъла, който другите оставят отворен: към всяка неуспешна симулация има препоръки за отстраняване, специфични за доставчика — точната сигнатура, правило или политика, които трябва да добавите във вашия защитен firewall, SIEM или EDR.
Валидирането се превръща в механизъм за настройка, а не в упражнение по оценяване. За екипи, чието тясно място е въпросът „какво да променим“, библиотеката за смекчаване на риска е самият продукт.
Предимства: Приложими корекции за всеки доставчик; дизайн с цикъл на настройка; достъпна работа с платформата.
Недостатъци: Дълбочината на сценариите по веригата на атаката (kill chain) отстъпва на първите три.
Основен извод: Платформата за валидиране, която ви поднася корекцията за сигурност наготово.
6. XM Cyber — най-добро валидиране, базирано на пътища на атака
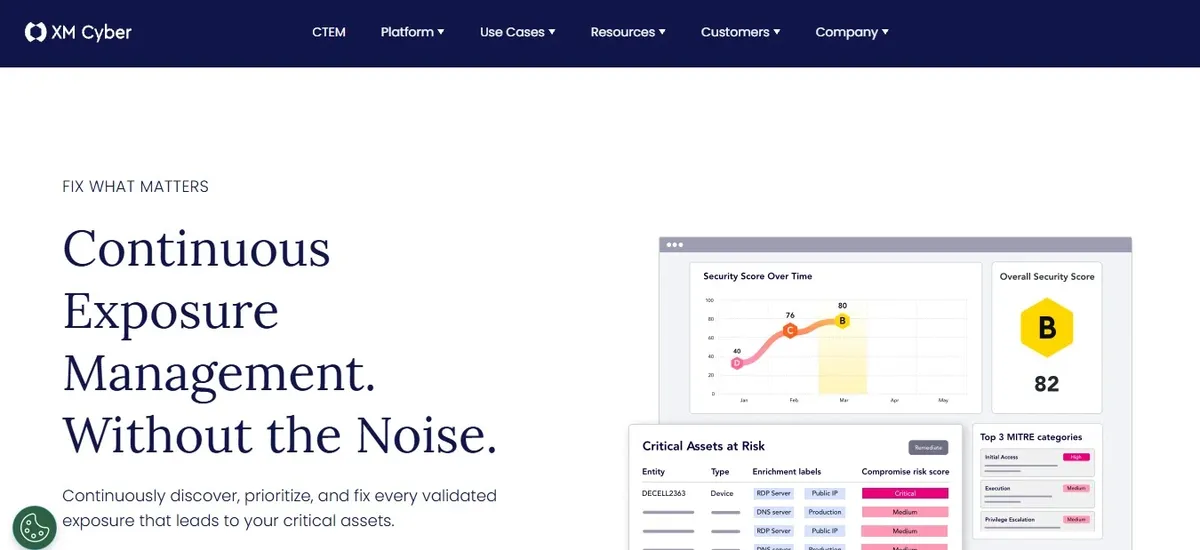
Накратко: SaaS платформа | Непрекъснато моделиране на пътищата на атака | Изчисления за отстраняване на ключовите тесни места
Защо е на това място: XM Cyber валидира чрез граф: непрекъснато изчислява как атакуващият свързва във верига неправилни конфигурации, идентификационни данни и експозиции — от точката на пробив до най-ценните активи, след което подрежда по приоритет корекциите на ключовите тесни места, които прекъсват най-много пътища.
Това е валидиране на експозицията през картата на маршрутите на атакуващия — различен и допълващ ъгъл спрямо BAS, който работи техника по техника.
Предимства: Прозрения за свързването на пътищата във вериги; икономика на ключовите тесни места; покритие на хибридни и облачни среди.
Недостатъци: Оценяването на контролите на ниво техника е територията на класическия BAS.
Основен извод: Валидира маршрутите, а не само стените.
7. Google (Mandiant Validation) — най-добро валидиране, водено от разузнаване за заплахите
Накратко: Платформа + разузнавателни данни | Реални TTP от първа линия на Mandiant като тестово съдържание | Наследство от валидиране на сигурността (Verodin)
Защо е на това място: Наследството на Verodin под шапката на Mandiant отговаря на въпроса за съдържанието при валидирането с проследим произход: тествайте срещу онова, което екипите за реагиране на Mandiant са видели на местата на пробивите през това тримесечие.
Валидирането на контролите, управлявано от актуални разузнавателни данни за противниците, е основното предложение; обхватът на платформата е най-силен за среди, които вече са част от екосистемата на Google и Mandiant.
Предимства: Тестово съдържание, базирано на разузнаване от първа линия; валидиране, специфично за конкретни групи атакуващи; сливане с екосистемата.
Недостатъци: Динамика на самостоятелната платформа в сравнение със специализираните доставчици.
Основен извод: Валидирайте срещу онова, с което екипите за реагиране са се сблъскали през миналия месец.
8. Keysight — най-добро валидиране на мрежово ниво
Накратко: Лицензиране на платформата | Threat Simulator + наследство в тестването на мрежи | Дълбочина в реалистичността на трафика
Защо е на това място: Keysight валидира там, където е силното му наследство — по кабела: реалистичен злонамерен трафик срещу мрежовите контроли, оценяване на IPS/NGFW/изолирана среда и реализъм на ниво пакет, който носи традицията в тестването на мрежово оборудване.
За среди с натоварена мрежова сигурност (оператори, индустриални предприятия) това е специализираният слой в стека за валидиране.
Предимства: Реалистичност на трафика; дълбочина при мрежовите контроли; опит в тестовото инженерство.
Недостатъци: Областите на крайните устройства и идентичността са територия на други доставчици.
Основен извод: Специалистът по валидиране на кабела.
9. IBM (наследство на Randori) — най-добро офанзивно валидиране, обединено с ASM
Накратко: Интеграция в пакет от решения | Разузнаване на повърхността на атака + непрекъснат red teaming | Връзки с продуктовото портфолио на IBM за сигурност
Защо е на това място: Линията Randori съчетава откриване на повърхността на атака през погледа на атакуващия с непрекъснат автоматизиран red teaming срещу откритото – валидация, която започва от реалната ви външна експозиция, а не от меню със сценарии.
Вече вплетена в портфолиото на IBM, най-голямото ѝ предимство е конвейерът от разузнаване към атака; честият въпрос е каква инерция ще има като самостоятелна марка.
Плюсове: конвейер от управление на повърхността на атака към атака; реализъм при външната експозиция; интеграция с IBM.
Минуси: яснота на пътната карта в ерата на портфолиото.
Обобщение: Валидация, която започва оттам, откъдето действително започват атакуващите.
10. FourCore — най-добрият достъпен претендент
Накратко: Достъпни SaaS планове | Симулации, съотнесени към ATT&CK | Ергономичност за малки екипи
Защо е на това място: FourCore сваля икономиката на BAS към по-малките организации: симулация на атаки, съотнесена към ATT&CK, оценяване на детекциите и насоки за отстраняване на пропуските – на нива, които бюджетът на средния пазар може да си позволи. Дълбочината на библиотеката и сложността на сценариите изостават от утвърдения арсенал, но алтернативата при такъв бюджет е изобщо да няма валидация, а срещу това тази платформа печели категорично.
Плюсове: достъпна цена на навлизане; съотнасяне към ATT&CK; бързо внедряване.
Минуси: по-малка дълбочина на арсенала в сравнение с утвърдените доставчици.
Обобщение: Първата платформа за валидация за ограничени бюджети.
Пълна сравнителна таблица
| Платформа | Режим на валидация | Отличителна сила | Резултат за отстраняване | Връзка с CTEM/експозицията | Ценови модел |
|---|---|---|---|---|---|
| Cymulate | Безопасна симулация | Широта + използваемост | Насоки | Да (вградена) | Модули |
| AttackIQ | Безопасна симулация | Строгост по ATT&CK | Отчети за пропуските | Да | Абонамент |
| SafeBreach | Безопасна симулация | Дълбочина на плейбуковете | Насоки | Да | Абонамент |
| Pentera | Реална експлоатация | Доказателства от най-високо ниво | Път към отстраняване | Да | На обхват |
| Picus | Безопасна симулация | Корекции, специфични за доставчика | Правила/сигнатури | Да | Абонамент |
| XM Cyber | Моделиране на пътища | Математика на тесните места | Корекции, прекъсващи пътя | Да (ядро) | SaaS |
| Mandiant Validation | Симулация, водена от разузнаване | TTP от първата линия | Насоки | Частично | В комбинация с други услуги |
| Keysight | Симулация на трафик | Мрежов реализъм | Настройка на контролите | Не | Лицензиране |
| IBM/Randori | Управление на повърхността на атака + автоматизиран red team | От разузнаване към атака | Находки | Частично | Пакет |
| FourCore | Безопасна симулация | Икономика на навлизането | Насоки | Не | Достъпни нива |
Таблица с възможности (Да/Не)
| Платформа | Безопасна за продукционна среда по дизайн? | Реално изпълнение на експлойти? | Корекции на детекции, специфични за доставчика? | Анализ на пътища на атака/тесни места? | Достъпна цена за средния пазар? |
|---|---|---|---|---|---|
| Cymulate | Да | Не | Частично | Да | Частично |
| AttackIQ | Да | Не | Частично | Частично | Частично |
| SafeBreach | Да | Не | Частично | Частично | Не |
| Pentera | С ограничители | Да (ядро) | Частично | Да | Не |
| Picus | Да | Не | Да (ядро) | Частично | Да |
| XM Cyber | Да | Не | Частично | Да (ядро) | Не |
| Mandiant Validation | Да | Не | Частично | Частично | Не |
| Keysight | Да | Не | Частично | Не | Частично |
| IBM/Randori | С ограничители | Да | Частично | Да | Не |
| FourCore | Да | Не | Частично | Не | Да |
Съвети при покупка: първо валидирайте валидатора
Покупката на BAS е успешна, когато първите деветдесет дни дават поправени контроли, а не красиви топлинни карти – затова структурирайте пилотния проект като тест на отстраняването.
Пуснете всеки финалист срещу едни и същи три набора контроли (EDR, имейл шлюз, филтриране на изходящия трафик), преброете не намерените пропуски, а пропуските, отстранени в рамките на тридесет дни с помощта на насоките на платформата, и оценете конкретността на тези насоки: „настройте вашия EDR“ е маркетинг, „добавете това правило“ (моделът на Picus) е продукт.
Решете съзнателно каква да е позицията между симулация и експлоатация – доказателства от класа на Pentera имат по-силен ефект пред ръководството, но изискват одобрение по процеса за управление на промените; безопасната симулация може да се изпълнява всяка седмица без среща.
Проверете скоростта на съдържанието (дните от заглавието за нова TTP до готов за изпълнение сценарий – състезанието на SafeBreach), свържете резултатите с потока си за управление на експозицията или с билетната система, така че находките да „остаряват“ видимо, и пазете една метрика като светиня: полуживот на неуспеха на контрол – медианният брой дни, през които валидиран пропуск остава отворен. Спадът на това число е целият бизнес аргумент.
Често задавани въпроси
Кои са най-добрите BAS инструменти през 2026 г.? Cymulate за широта и използваемост, AttackIQ за строгост по ATT&CK, SafeBreach за дълбочина на плейбуковете, Pentera за доказателства от реална експлоатация, Picus за приложими корекции, а XM Cyber, Mandiant Validation, Keysight, IBM/Randori и FourCore – според конкретната ниша.
BAS или тестове за проникване? Те се допълват: тестовете за проникване носят човешка креативност веднъж годишно; BAS носи машинна последователност непрекъснато – зрелите програми използват и двете, като BAS улавя отклоненията между тестовете.
Безопасно ли е да се пускат симулации на атаки в продукционна среда? Класическите BAS платформи са проектирани да бъдат безопасни за продукция (безвредно натоварване, симулирани действия); инструментите от класа на експлоатацията (Pentera, линията на Randori) изпълняват реални техники при наложени ограничители и заслужават управление чрез контрол на промените.
Колко често трябва да се изпълняват симулациите? Непрекъснато за основните контроли (седмично по график), плюс стартирания по събития след всяка промяна в контролите и след всяка нашумяла заплаха – стойността е в трендовете, а не в единичните снимки на състоянието.
Кой е ключовият BAS показател? Периодът на полуразпад на провалите в контролите: медианният брой дни от потвърдената празнина до потвърденото отстраняване – намаляващият период на полуразпад доказва, че програмата работи.
Заключение
Десет платформи, една трансформация: предположенията се превръщат в доказателства. Cymulate – за най-широкия използваем обхват, AttackIQ – за истина, базирана на рамки, SafeBreach – за дълбочината на арсенала, Pentera – за доказателство, което никой не оспорва, Picus – за готовото решение, XM Cyber – за маршрутите, Mandiant – за съдържание от първа линия, Keysight – за мрежовия трафик, линията на Randori – за стартовата позиция на атакуващия, FourCore – за първия бюджет. Пуснете ги срещу реалните си контроли, отстранете онова, което се провали, и наблюдавайте как периодът на полуразпад намалява.
Автор: [AUTHOR NAME], [credential]. Рецензент: [REVIEWER NAME]. Последна актуализация: октомври 2026 г. Редакция на Cybersecurity News: независими класации, основани на изследвания; без платено позициониране; оценките са редакционни и са изключени от структурираните данни.